
架构与系统设计 / 系统课时
规则应该在哪个时刻检查
规则应该在哪个时刻检查
发现规则只是第一步,更关键的是让非法状态根本没有机会进入模型。本节围绕创建对象和执行领域行为两个时刻,说明不变量应在状态变更发生前检查,以及为什么事后批量校验只能发现问题,不能真正保护模型。
学习目标
- 判断创建对象和执行领域行为时应检查哪些不变量
- 解释为什么应在非法状态产生之前拒绝操作
- 区分即时保护不变量与事后审计、批量检测的职责
创建对象时先建立合法起点
如果一个对象从创建完成开始就要求满足某条不变量,那么创建入口必须负责检查它。以“已提交订单至少包含一个商品”为例,创建已提交订单时就不能接受空的商品集合,否则模型刚诞生就是非法的。
这也是工厂方法或受控构造入口的重要职责:它们不只是把参数复制到字段,而是确保调用者得到的是一个可以被领域模型承认的对象。如果业务允许“空草稿订单”,则应该明确区分草稿与已提交状态,而不是先制造非法订单,再期待其他代码稍后补全。
每次行为都检查变化后的状态
对象创建合法,并不代表以后永远合法。增加商品、删除商品、调整数量、应用优惠、取消订单等行为都可能影响已有不变量,因此检查必须跟着真正改变状态的领域行为走。
更可靠的执行顺序是:先接收业务意图,再计算操作将产生的新状态,检查相关不变量,只有全部满足后才提交状态变化。失败时直接拒绝本次行为,原有合法状态保持不变。
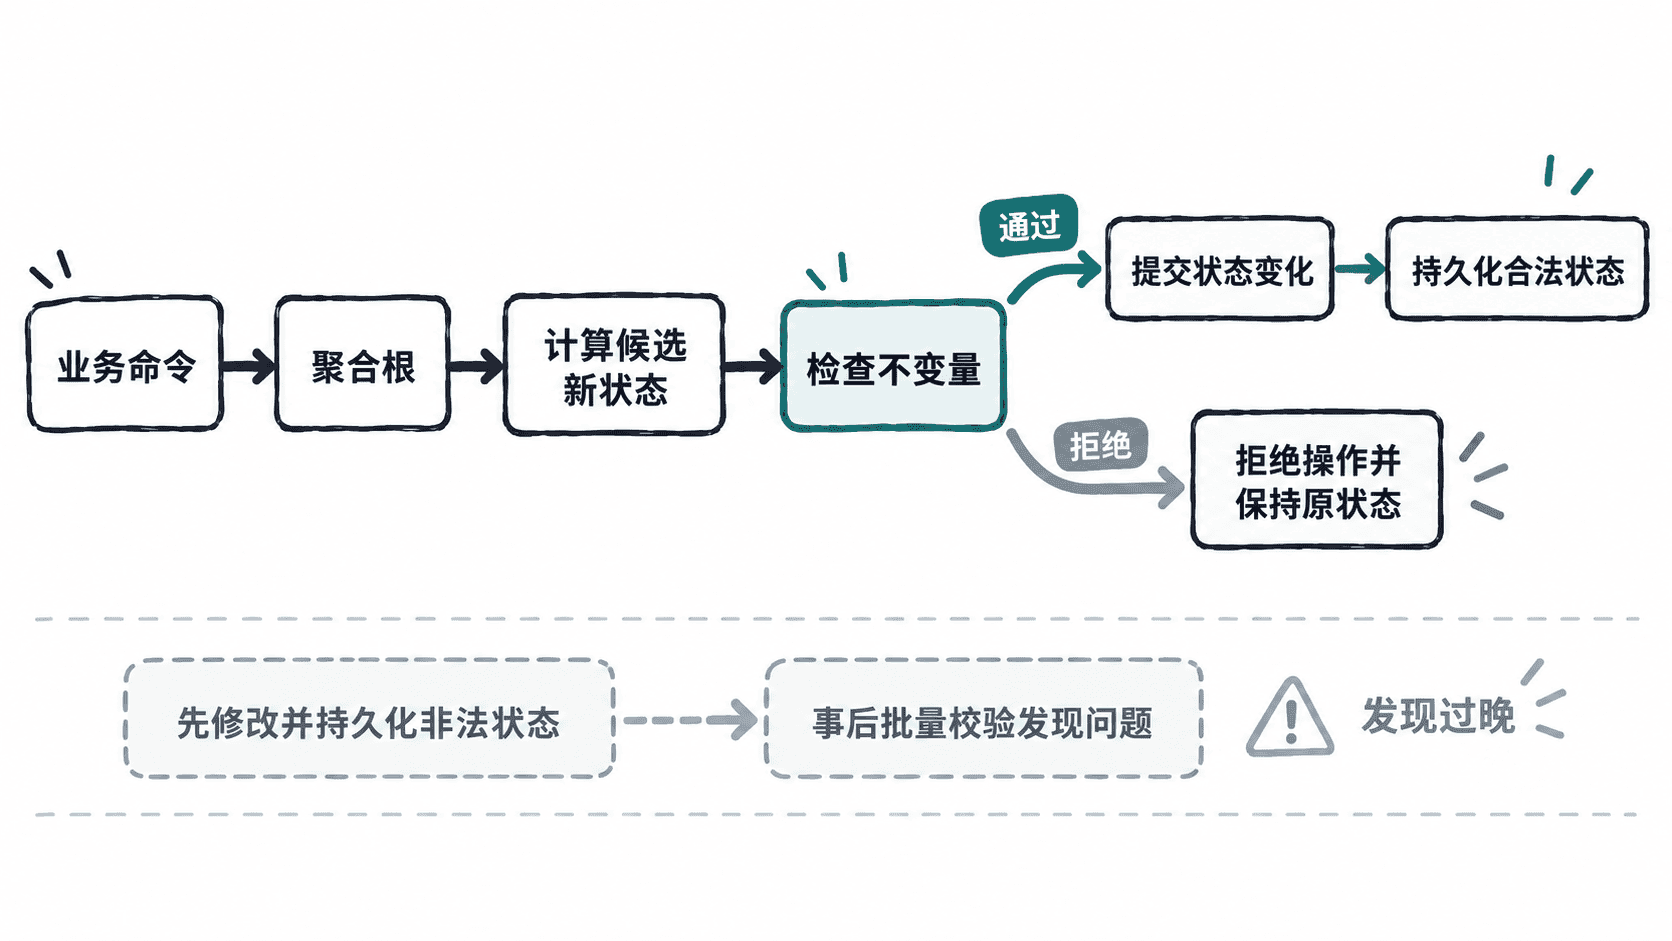
当一次行为需要同时修改多个字段时,也不要逐个字段修改后把中间状态暴露出去。可以先计算最终值并完成规则判断,再一次性更新对象,使外部代码只能观察到操作前或操作后的合法状态。
事后校验为什么不够可靠
一种常见做法是先允许数据写入,再由定时任务扫描“金额为负”“订单没有商品”等异常记录。这种机制可以用于审计,却不能替代领域模型自身的保护。
原因在于,从非法状态写入到扫描任务发现问题之间存在时间窗口。在这个窗口中,其他请求可能读取非法订单,支付流程可能继续执行,消息也可能已经发送给下游。此时即使检测出错误,也需要判断哪些副作用已经发生以及如何补偿。
更麻烦的是,并发操作可能不断产生新的非法状态。批量检查只能回答“现在找到了哪些问题”,无法保证任何一个业务操作完成时模型都合法。
检查应靠近能够改变状态的位置
保护不变量的规则应放在真正拥有状态变化控制权的位置,而不是散落在控制器、页面或调用方。否则不同入口很容易执行不同的检查:网页下单经过校验,后台任务直接修改对象却绕过了规则。
在聚合模型中,通常由聚合根暴露业务行为,并在这些行为内部保护跨字段、跨子对象的一致性。调用方负责表达“要做什么”,领域对象负责判断“当前状态能不能这样做”。这样无论行为来自 HTTP 请求、消息消费还是批处理任务,只要经过同一个领域入口,就会受到相同约束。
事后检查仍然有自己的价值
即时检查与事后检测并不冲突。即时检查负责阻止当前业务操作制造非法状态;批量扫描、监控和审计则用于发现历史数据、旧版本程序、人工改库或系统缺陷造成的异常。
判断检查时机时,可以抓住一个简单原则:能够在当前业务操作内判定、并且必须立即成立的不变量,应在状态变化完成前检查;需要跨系统统计、历史审计或异步核对的规则,再交给操作之外的检测机制。 这样领域模型负责守住合法状态的入口,外围检测负责发现模型之外仍可能出现的数据问题。