
容器与云原生 / 系统课时
加强 Secret 访问控制
加强 Secret 访问控制
本节介绍如何通过 RBAC、权限隔离和访问审计保护 Kubernetes 中的 Secret。完成学习后,可以限制用户和工作负载的访问范围,并建立可追踪的敏感信息访问治理流程。
学习目标
- 理解 Secret 访问控制中的身份、权限和资源关系
- 掌握基于 RBAC 的最小权限配置方法
- 能够设计 Secret 访问审计和权限复核流程
理解 Secret 访问控制模型
Secret 的安全性不仅取决于存储方式,还取决于谁可以读取它。完整的访问控制模型包含访问主体、授权规则和目标资源三个部分。
在 Kubernetes 中,用户或 ServiceAccount 通过 Role、ClusterRole 获得权限,再由 RoleBinding 或 ClusterRoleBinding 将权限绑定到具体身份。生产环境通常优先使用命名空间级 Role,避免无必要的集群范围访问。
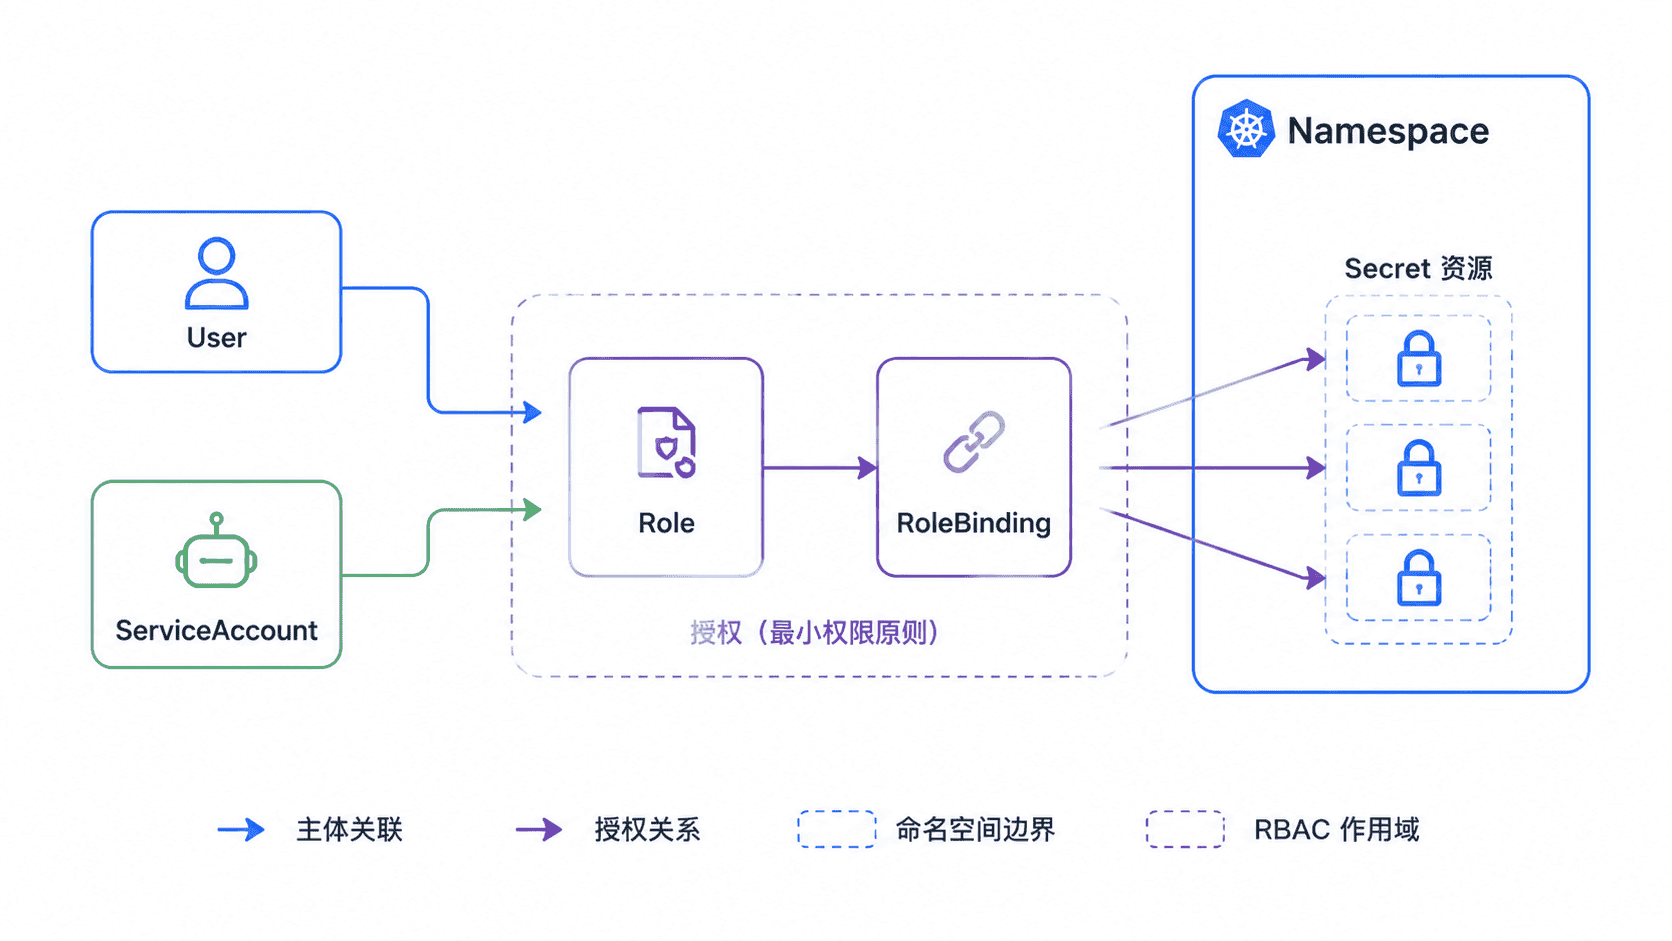
使用 RBAC 限制 Secret 读取范围
下面示例创建一个只能读取 production 命名空间 Secret 的 ServiceAccount,并通过 RoleBinding 绑定最小权限。Role 明确声明命名空间,保证权限范围与资源范围一致。
yaml
apiVersion: v1
kind: ServiceAccount
metadata:
  name: payment-reader
  namespace: production
---
apiVersion: rbac.authorization.k8s.io/v1
kind: Role
metadata:
  name: secret-reader
  namespace: production
rules:
  - apiGroups: [""]
    resources: ["secrets"]
    verbs: ["get"]
---
apiVersion: rbac.authorization.k8s.io/v1
kind: RoleBinding
metadata:
  name: payment-secret-reader
  namespace: production
subjects:
  - kind: ServiceAccount
    name: payment-reader
    namespace: production
roleRef:
  kind: Role
  name: secret-reader
  apiGroup: rbac.authorization.k8s.io
预期输出
text
ServiceAccount payment-reader 可以在 production 命名空间执行 get secrets
ServiceAccount payment-reader 不具备 update 或 delete secrets 权限
该配置遵循最小权限原则,只开放业务实际需要的读取能力,不允许修改或删除 Secret。
验证 Secret 权限边界
权限配置完成后,应通过实际身份模拟验证允许和拒绝场景,而不是只检查 YAML 文件是否存在。
bash
kubectl auth can-i get secrets --as=system:serviceaccount:production:payment-reader -n production
kubectl auth can-i delete secrets --as=system:serviceaccount:production:payment-reader -n production
预期输出
text
yes
no
第一个结果表示读取权限生效,第二个结果表示高风险删除操作被 RBAC 正确限制。
建立 Secret 访问审计
RBAC 解决谁可以访问,审计解决谁实际访问过。生产环境需要结合 Kubernetes Audit Log 或安全平台记录 Secret 读取行为,用于定位异常访问。
审计重点包括:
- 哪个用户或 ServiceAccount 请求读取 Secret
- 请求发生的时间和来源信息
- 是否存在高频读取、异常身份或跨命名空间访问
设计最小权限策略
Secret 权限治理需要持续维护,而不是一次性配置。常见策略包括:
- 一个应用只访问自身需要的 Secret
- 避免多个应用共享同一个敏感凭据
- 定期清理无使用方的旧 Secret
- 配合凭据轮换降低长期暴露风险
通过 RBAC 控制、权限验证和访问审计,可以将 Secret 从简单配置对象提升为可治理的安全资产。
按自己的节奏,确认真正理解。