
容器与云原生 / 系统课时
使用 Secret 同步机制
使用 Secret 同步机制
本节解决 Kubernetes 应用如何安全获取外部密钥系统数据的问题。通过理解 Secret 同步链路和配置方式,可以让外部密钥服务中的数据自动进入集群,并避免人工复制敏感信息。
学习目标
- 理解 Kubernetes Secret 与外部密钥系统之间的同步关系
- 掌握 External Secrets Operator 类方案的基本配置方式
- 学会验证同步状态并定位常见失败原因
理解 Secret 同步模式
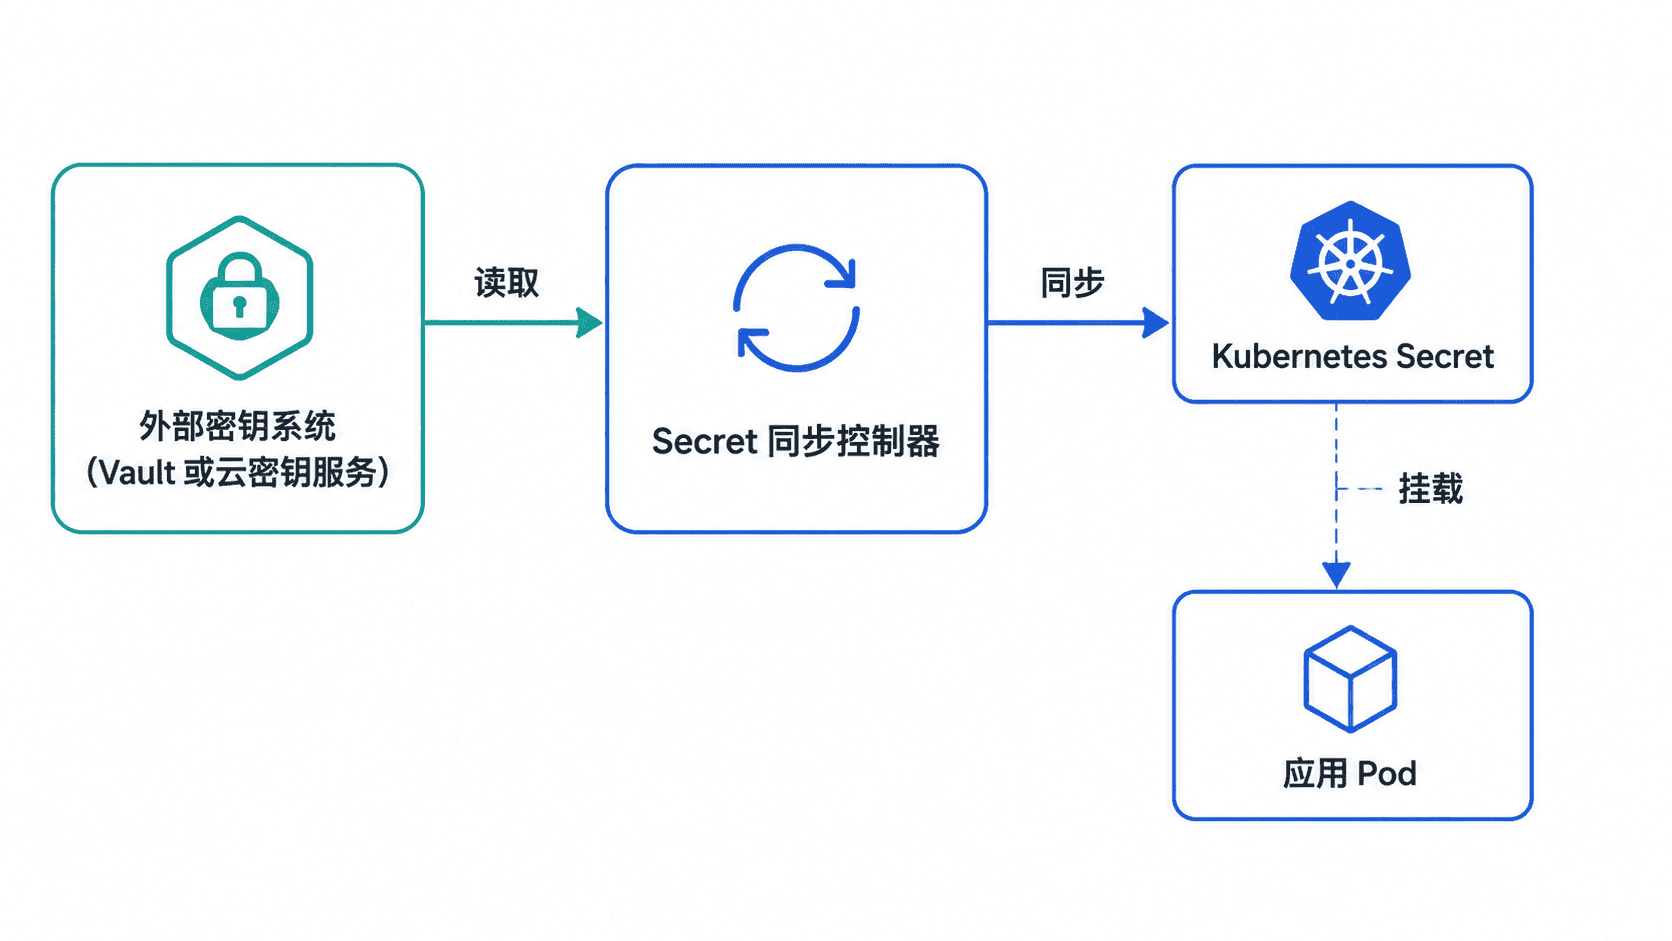
Kubernetes 原生 Secret 只负责保存集群内的敏感数据,不会主动连接 Vault、云密钥服务等外部系统。生产环境通常通过同步控制器读取外部密钥,再创建或更新 Kubernetes Secret。
同步链路通常包含外部密钥源、同步控制器和 Kubernetes Secret 三部分。控制器根据声明的同步资源读取远端数据,并按照应用原有方式提供 Secret,应用无需感知外部系统的存在。
配置 Secret 同步资源
以 External Secrets Operator 为例,使用前需要先在集群中安装该 Operator,并确保对应的 CRD 和控制器已经运行。ExternalSecret 资源本身只是声明同步规则,真正执行读取和写入的是 Operator。
下面示例展示一个同步目标和远端密钥路径的关系。该配置依赖已经创建好的 SecretStore,以及外部密钥系统中的对应访问权限。
apiVersion: external-secrets.io/v1beta1
kind: ExternalSecret
metadata:
  name: app-database-secret
spec:
  refreshInterval: 1h
  secretStoreRef:
    name: production-store
    kind: SecretStore
  target:
    name: database-secret
  data:
    - secretKey: password
      remoteRef:
        key: apps/database/password
该资源表示 Operator 每隔指定时间读取外部路径 apps/database/password,并将结果写入名为 database-secret 的 Kubernetes Secret。实际部署前需要确认 External Secrets Operator 已安装,并且 production-store 对应的连接配置可用。
验证同步结果
同步完成后,应优先检查资源状态和事件信息,而不是直接读取真实密钥内容。验证重点是确认控制器成功同步,以及目标 Secret 已被创建。
kubectl get externalsecret app-database-secret
kubectl get secret database-secret
预期输出
NAME                  STATUS
app-database-secret   SecretSynced

database-secret       Opaque
如果资源没有进入同步状态,可以继续查看 ExternalSecret 事件:
kubectl describe externalsecret app-database-secret预期结果
Events:
  Reason: SecretSynced
  Message: Secret was synced successfully
处理同步失败问题
同步失败通常来自外部系统权限不足、远端密钥路径错误、SecretStore 配置异常或 Operator 无法访问目标命名空间。
排查顺序应保持稳定:先查看 ExternalSecret 状态和事件,再确认外部密钥访问策略,最后检查生成的 Kubernetes Secret 是否满足应用使用要求。
Secret 同步机制能够减少人工维护密钥的风险,但同步链路本身也需要权限控制、审计和轮换策略,避免新的访问路径成为敏感数据泄露入口。