
容器与云原生 / 系统课时
排查密钥权限异常
排查密钥权限异常
本节解决 Kubernetes 中 Secret 已创建但应用无法读取的问题。通过检查工作负载身份、RBAC 授权和 Secret 注入状态,可以定位权限拒绝、挂载失败以及配置引用错误,并完成最小权限修复。
学习目标
- 掌握 Secret 访问异常的分层定位方法
- 理解 ServiceAccount、RBAC 与 Secret 权限之间的关系
- 能够使用 Kubernetes 命令验证并修复访问问题
理解密钥访问失败的定位链路
Secret 读取失败通常需要沿访问链路排查:Pod 使用哪个 ServiceAccount,ServiceAccount 是否被授权,Secret 是否正确注入容器。先确认身份,再验证权限,最后检查挂载状态,可以避免直接修改应用配置造成误判。
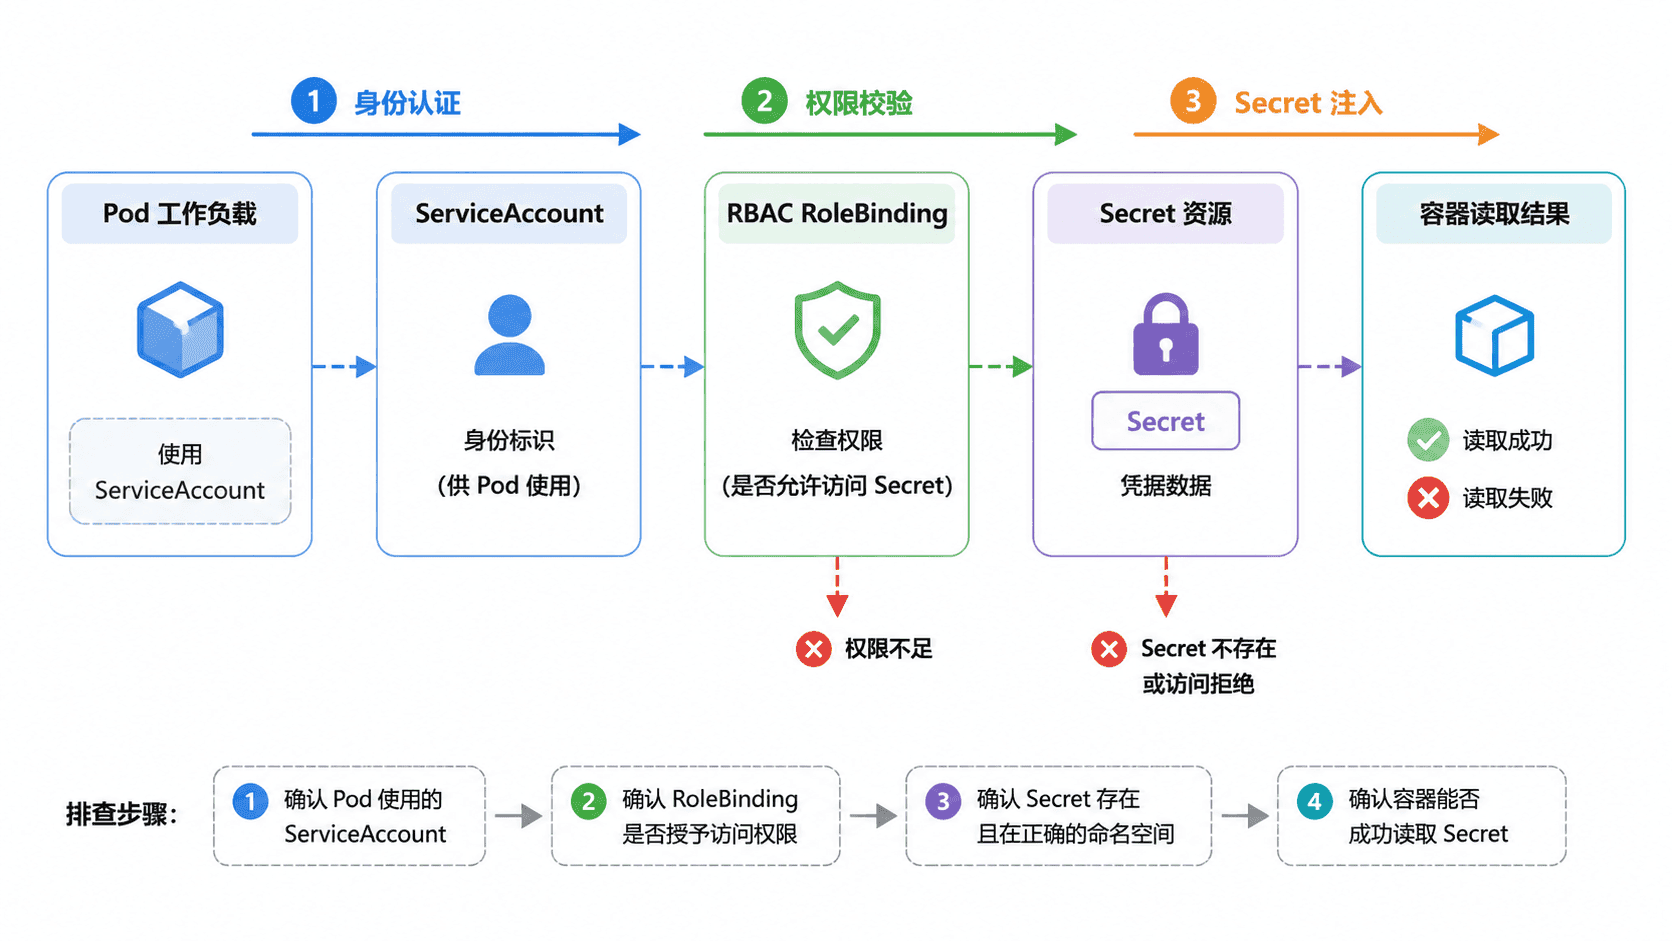
检查 ServiceAccount 与 RBAC 授权
Kubernetes 不会默认允许工作负载读取 Secret。首先确认 Pod 使用的 ServiceAccount,再通过权限检查命令验证该身份是否拥有目标资源的读取权限。
kubectl get pod <POD_NAME> -n <NAMESPACE> -o jsonpath='{.spec.serviceAccountName}'
kubectl auth can-i get secrets --resource-name=<SECRET_NAME> --as=system:serviceaccount:<NAMESPACE>:<SERVICE_ACCOUNT> -n <NAMESPACE>
预期输出
default
yes
kubectl auth can-i 检查单个 Secret 对象时,应使用资源类型 secrets 并通过 --resource-name 指定对象名称,而不是把 Secret 名称直接拼接到资源路径中。
检查 Secret 挂载和注入状态
权限验证通过后,需要确认 Secret 是否真正进入容器。Volume 挂载异常通常表现为目录缺失,环境变量注入异常则可能导致应用读取不到配置值。
kubectl describe pod <POD_NAME> -n <NAMESPACE>预期输出
Volumes:
  secret-volume:
    Type: Secret
    SecretName: app-secret
Environment:
  DATABASE_PASSWORD: <set to the key 'password' in secret 'app-secret'>
如果输出中没有目标 Secret,需要检查 Deployment 或 Pod 模板中的 secretName、环境变量引用和挂载路径配置。
修复权限配置并验证
修复权限时应遵循最小权限原则,只授予应用读取必要 Secret 的能力。下面示例创建一个只允许读取 Secret 的 Role。
apiVersion: rbac.authorization.k8s.io/v1
kind: Role
metadata:
  name: secret-reader
rules:
  - apiGroups: [""]
    resources: ["secrets"]
    verbs: ["get"]
预期结果
Role secret-reader created配置绑定到正确 ServiceAccount 后,再次执行 kubectl auth can-i 验证权限。生产环境中还需要检查命名空间边界,避免使用过大的 ClusterRole 导致权限范围扩大。
排查 Secret 权限异常时,应按照身份确认、授权验证、注入检查的顺序处理。先找到访问链路中的阻断点,再进行最小范围修复,可以降低生产环境误操作风险。