
容器与云原生 / 系统课时
管理数据库与服务凭据
管理数据库与服务凭据
本节介绍如何在云原生环境中安全管理数据库密码、访问 Token 等敏感信息,并通过 Kubernetes Secret 注入机制让应用在运行时获取凭据,降低源码、镜像和配置泄漏风险。
学习目标
- 理解数据库密码和服务 Token 的安全管理方式
- 掌握 Secret 通过环境变量和文件方式注入应用的方法
- 能够验证凭据注入效果并识别常见安全风险
认识应用凭据管理方式
数据库密码、API Token、第三方服务密钥等信息属于敏感配置。将它们直接写入代码仓库、普通配置文件或容器镜像,会导致泄漏风险。云原生应用通常将敏感信息独立管理,并在运行时按需注入。
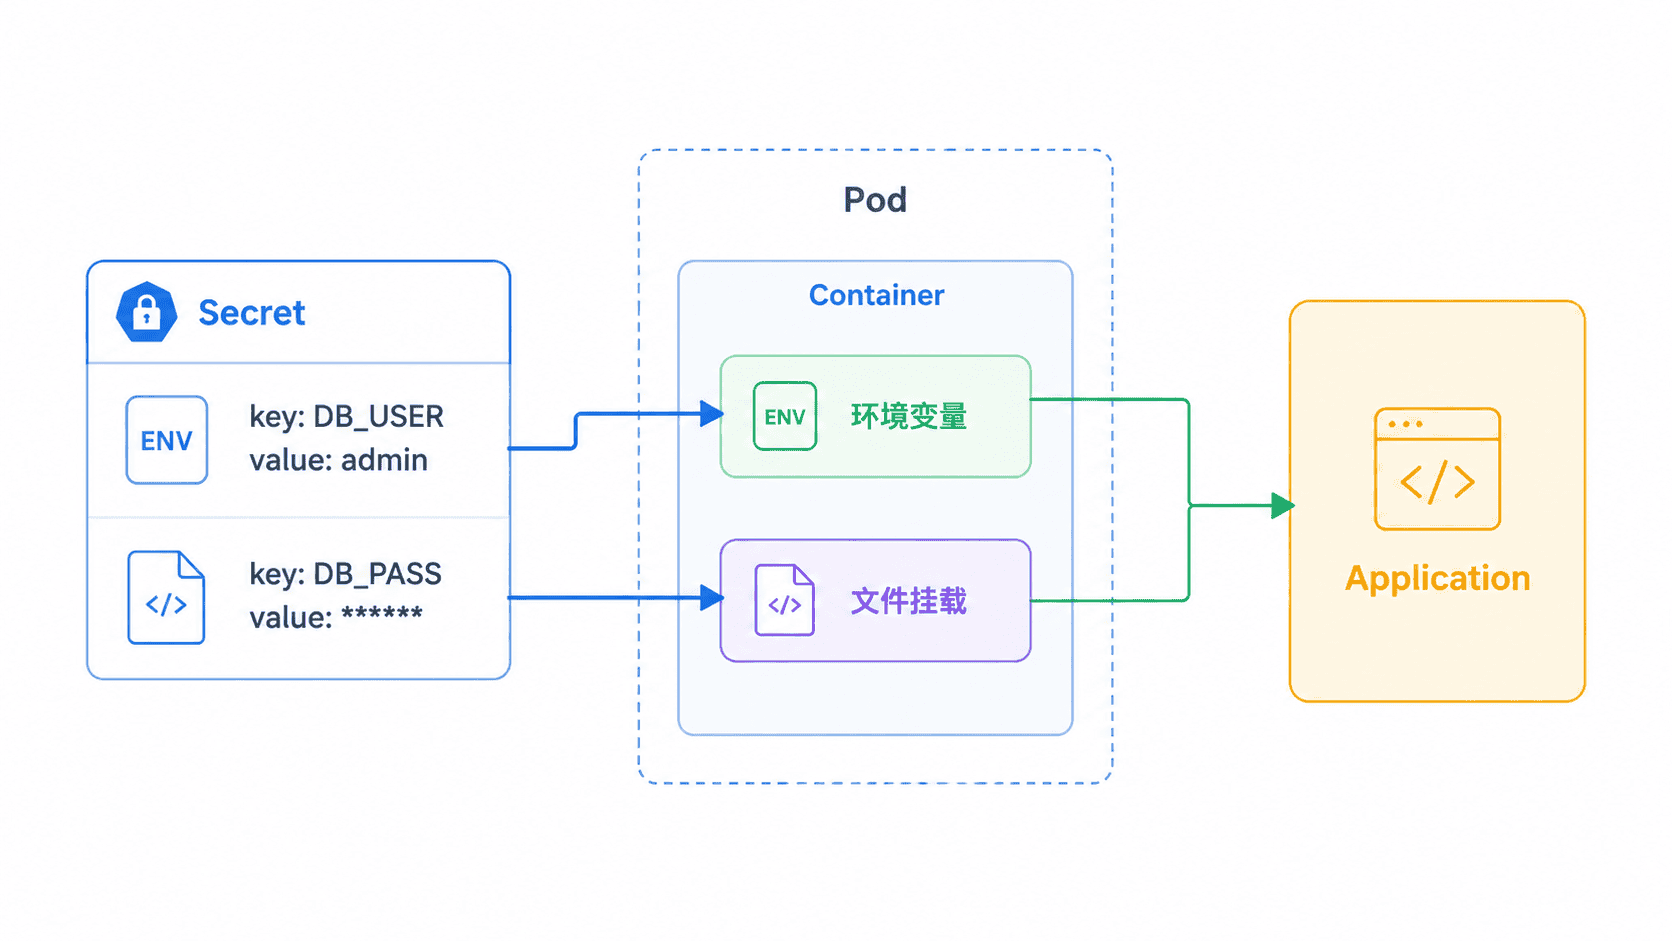
常见注入方式包括环境变量和挂载文件。环境变量适合少量字符串配置,挂载文件更适合证书、密钥文件等需要保留文件结构的数据。
创建并注入数据库凭据
Kubernetes Secret 可以保存敏感数据,并在 Pod 启动时通过引用方式提供给容器。生产环境通常结合权限控制、轮换策略和审计机制管理 Secret 生命周期。
yaml
apiVersion: v1
kind: Secret
metadata:
  name: order-db-secret
type: Opaque
stringData:
  username: app_user
  password: change-me
---
apiVersion: v1
kind: Pod
metadata:
  name: order-service
spec:
  containers:
    - name: app
      image: example/order-service:1.0
      env:
        - name: DB_USERNAME
          valueFrom:
            secretKeyRef:
              name: order-db-secret
              key: username
        - name: DB_PASSWORD
          valueFrom:
            secretKeyRef:
              name: order-db-secret
              key: password
预期结果
text
Pod 启动成功
应用进程读取 DB_USERNAME=app_user
应用进程读取 DB_PASSWORD=<实际密码>
在应用中安全读取凭据
应用应该把凭据作为运行时配置处理,不应将密码、Token 等敏感值写入源码或打印到日志。下面示例只验证变量是否存在,不输出真实密码。
java
public class DatabaseConfig {
    public static void main(String[] args) {
        // 从容器环境读取注入的敏感配置
        String username = System.getenv("DB_USERNAME");
        String password = System.getenv("DB_PASSWORD");

        System.out.println("Database user loaded: " + username);
        System.out.println("Password loaded: " + (password != null));
    }
}
预期输出
text
Database user loaded: app_user
Password loaded: true
凭据管理中的常见风险
生产环境中需要重点避免以下问题:
- 将包含真实密码的 Secret 文件提交到代码仓库
- 在应用日志、异常信息或监控标签中输出完整密钥
- 多个服务长期共享同一个高权限数据库账号
- 缺少凭据轮换和访问审计机制
使用 Secret 只是基础能力,实际生产环境还需要配合最小权限账号、密钥轮换、访问控制和审计策略,降低凭据泄漏后的影响范围。
按自己的节奏,确认真正理解。