
容器与云原生 / 系统课时
建设配置安全审计能力
建设配置安全审计能力
本课介绍如何为云原生配置体系建立安全审计能力,通过采集访问记录、追踪变更过程和分析异常行为,让配置管理具备可追溯、可发现和可治理的安全能力。
学习目标
- 理解配置访问审计和变更追踪的核心价值
- 掌握 Kubernetes Audit 机制记录配置操作的方法
- 学会根据审计数据定位配置安全风险
认识配置安全审计的核心内容
配置安全审计主要回答三个问题:谁访问了配置、什么时候发生变化、操作是否符合安全规范。相比只保存配置文件,审计能力能够还原配置生命周期,帮助团队发现误操作、权限滥用和敏感信息暴露风险。
常见审计对象包括 ConfigMap、Secret、配置仓库提交记录、部署变更记录以及访问控制策略。生产环境通常需要组合多个数据来源,形成完整的配置行为链路。
采集配置访问和变更记录
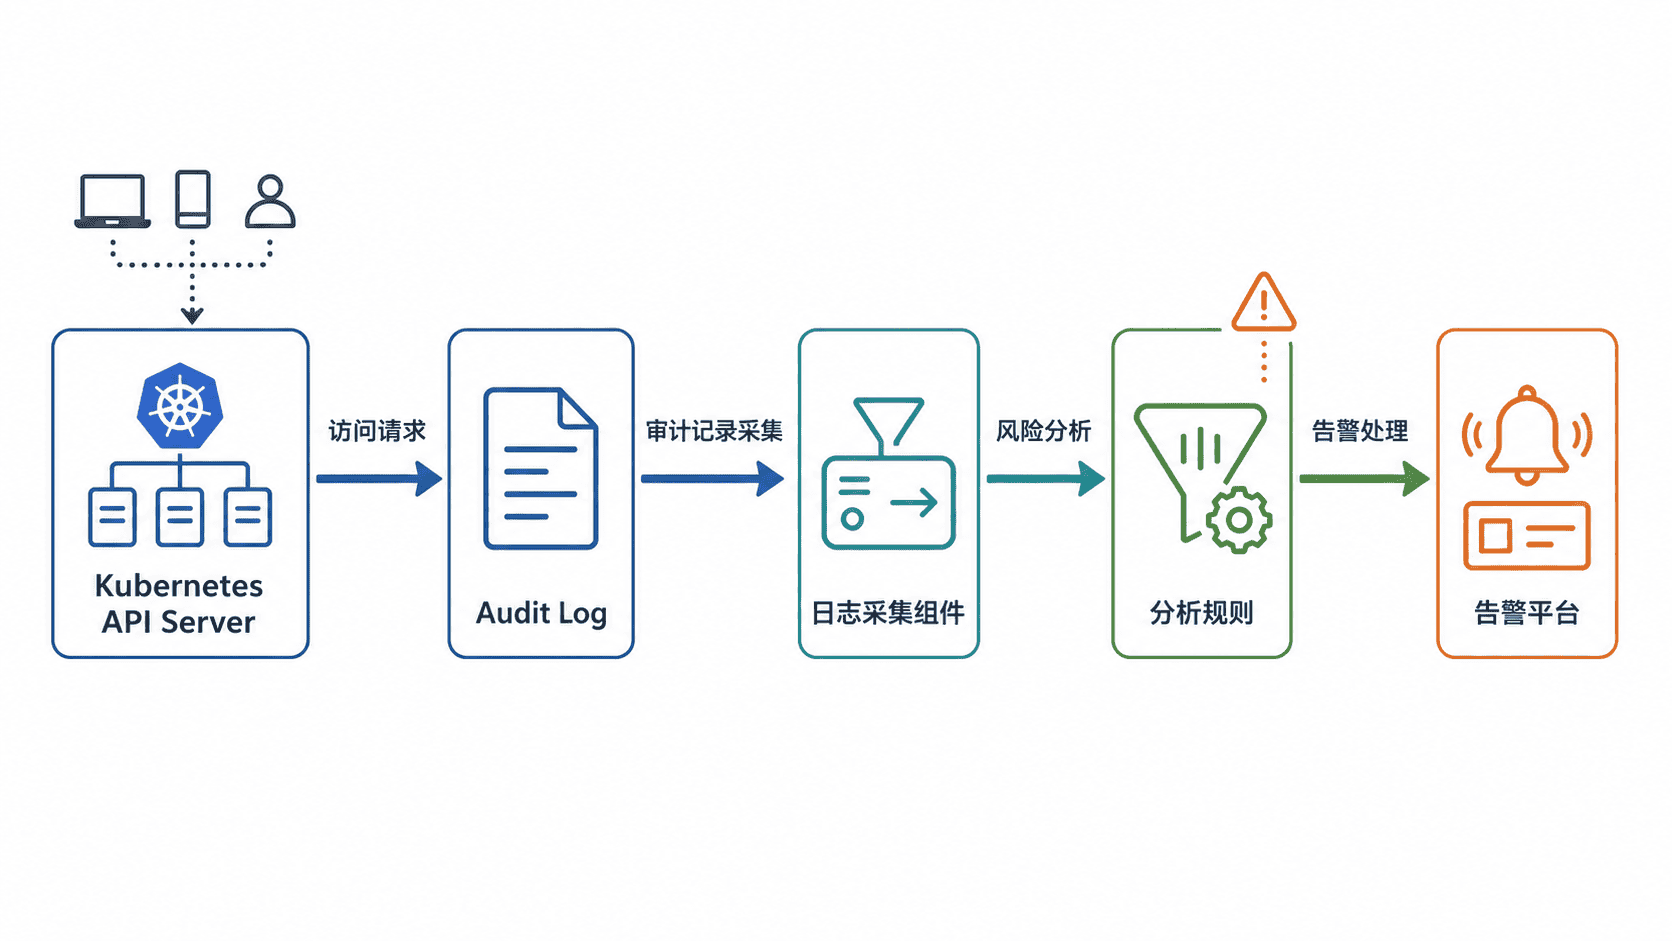
Kubernetes Audit 机制会记录 API Server 接收到的请求事件,包括资源访问、创建、更新和删除等操作。通过审计策略控制记录范围,可以在安全可见性和日志成本之间取得平衡。
记录 Secret 操作时需要特别注意日志级别。RequestResponse 会同时记录请求和响应内容,可能包含 Secret 数据,不适合作为生产环境默认策略。更常见的做法是记录请求元数据,避免将敏感内容写入审计日志。
下面示例记录 Secret 相关操作的请求元数据。
apiVersion: audit.k8s.io/v1
kind: Policy
rules:
  - level: Metadata
    resources:
      - group: ""
        resources:
          - secrets
预期结果
Audit Log 中出现 Secret 资源的访问记录,包含用户、资源、操作类型和时间等元数据,但不包含 Secret 内容。生产环境还需要结合日志保存周期、访问权限和脱敏策略管理审计数据,避免审计系统本身成为敏感信息泄露源。
分析审计记录发现风险
审计数据需要通过规则分析转化为安全信号。常见风险包括:
- 非业务账号读取大量 Secret
- 非工作时间修改敏感配置
- 普通用户执行高权限资源操作
- 配置变更没有对应代码提交或发布记录
审计分析通常基于 Audit Log,而不是 Kubernetes Event。Event 主要描述集群状态变化,例如 Pod 调度或资源状态变化,不等同于 API 请求审计记录。
可以通过日志查询工具筛选异常访问行为,例如检查短时间内大量读取 Secret 的请求。
kubectl logs -n <NAMESPACE> <audit-log-collector-pod> --since=<TIME> | grep 'secrets'预期输出
user=service-account-a verb=get resource=secrets namespace=prod
user=unknown-user verb=list resource=secrets namespace=prod
实际环境中通常会将 Audit Log 接入集中日志平台,并通过规则引擎或安全平台生成告警。
建立可持续的审计治理流程
配置安全审计不是一次性部署,而是持续治理过程。团队需要明确审计范围、日志保存周期、风险等级和事件处理流程。
一个完整闭环包括:配置操作产生审计记录,日志系统完成采集,分析规则发现异常,负责人确认处理,治理结果反馈到权限和发布规范中。
随着配置数量和团队规模增长,完善的审计能力能够帮助组织快速回答“谁修改了什么配置”“为什么修改”和“是否符合规范”,降低云原生环境中的配置安全风险。