
P2P 与分布式存储 / 系统课时
怎样判断一份内容真的持久
怎样判断一份内容真的持久
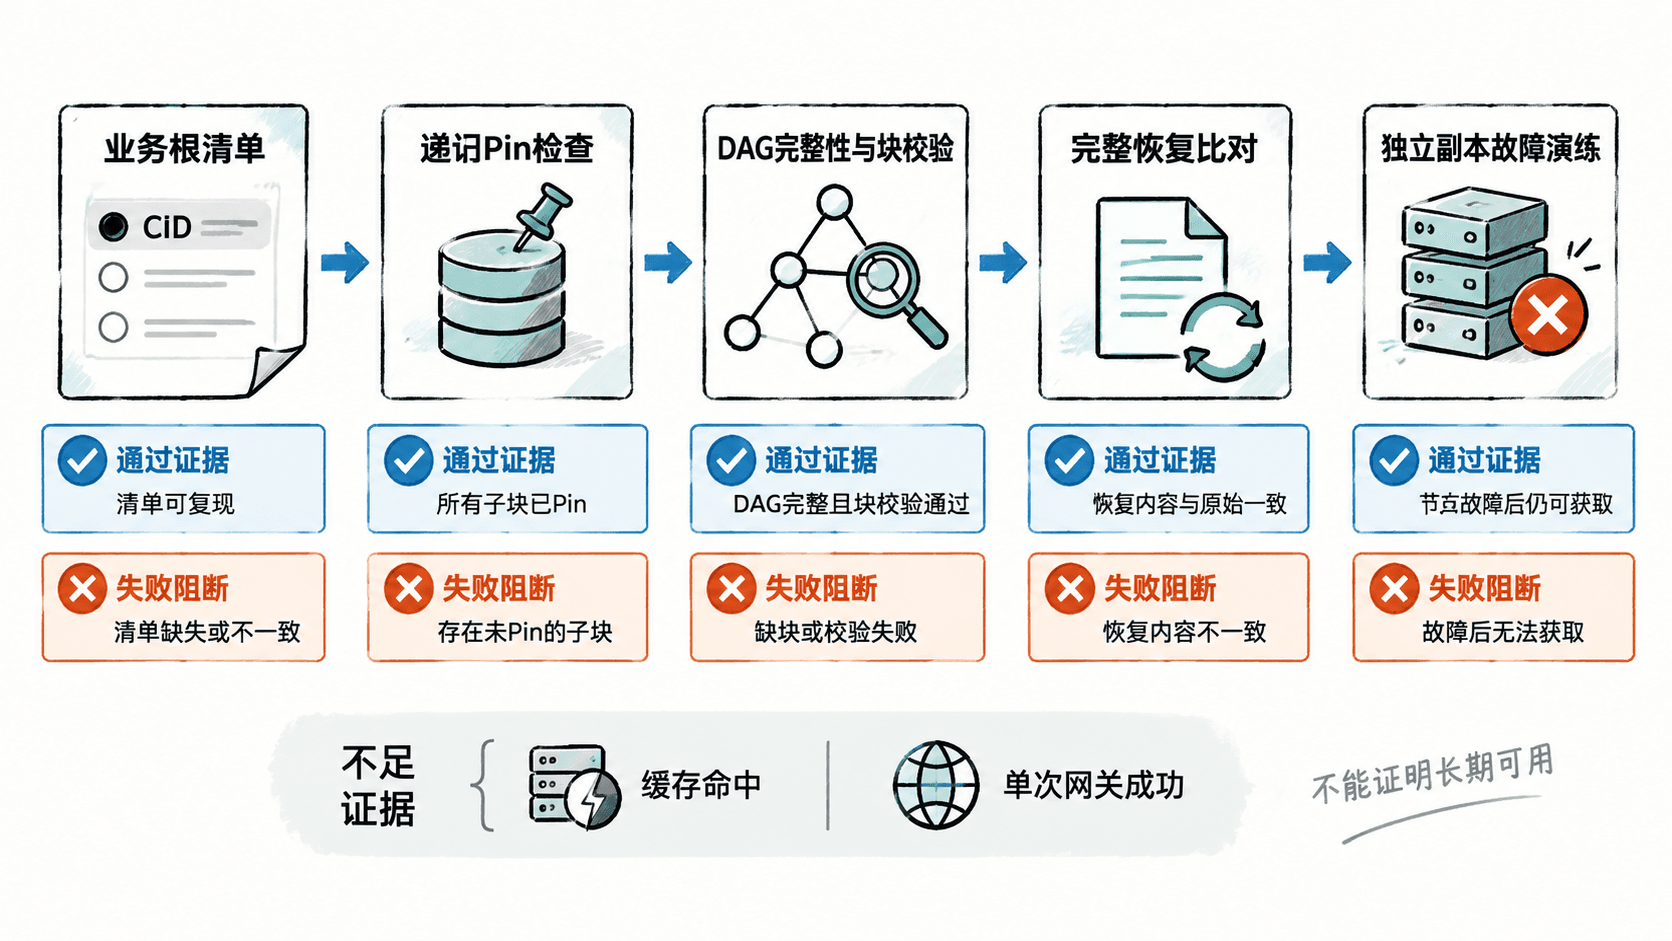
“Pin 清单里有它”是验证的起点,不是终点。本节把声明、完整性、恢复和故障后可取组织成分层证据,避免本地缓存和公开网关掩盖真实的持久化缺口。
学习目标
- 设计从递归 Pin 到完整文件恢复的验收链。
- 记录每项检查的时间、范围与尚未覆盖的故障。
把问题拆成四层
先检查指定仓库中的递归根,确认业务目标没有落到别的节点。再运行完整性检查,确认递归集合没有缺块。第三层恢复完整文件,并与可信原件做字节或摘要比对。最后验证停机、重启和失去一处副本时仍能恢复。
pin verify 针对递归 Pin 的 DAG 完整性;repo verify 检查仓库现有块与 CID 的校验关系。前者不能替代后者,后者也不知道业务本来应该有却已经缺失的块。恢复清单负责补上业务范围这一层。
建立可复现的本地检查
以下 Bash 操作需已安装 Kubo 0.43.1,使用全新临时仓库;命令强制离线,避免联网补齐缺块制造通过假象。它是读者操作示例,本节未执行真实 Kubo。只检验本例的一份小文件,不代表所有生产目录。
set -euo pipefail
export IPFS_PATH="$(mktemp -d)"
work="$(mktemp -d)"
ipfs init > /dev/null
printf 'retention-check\n' > "$work/original.txt"
cid="$(ipfs --offline add -Q "$work/original.txt")"
ipfs --offline pin ls --type=recursive "$cid"
ipfs --offline pin verify --verbose
ipfs --offline cat "$cid" > "$work/restored.txt"
cmp "$work/original.txt" "$work/restored.txt"
printf 'restore comparison passed\n'
预期结果:
<CID> recursive
<CID> ok
restore comparison passed
CID 来自实际导入;完整性检查也可能列出仓库的其他根,顺序不保证。任何命令非零退出都必须阻断验收;不能只检查最后一个输出。还必须检查 pin verify 的每项结果,broken 或 error 都不能通过,即使命令退出码为零。cmp 成功不打印文本,因此最后一行才是本脚本明确给出的通过记录。
保留可追查的证据
验收记录应包含 Kubo 版本、仓库位置、根 CID、原件摘要、Pin 类型、检查退出码和恢复时间。对分块文件要读取到结束,不能只取前几字节。对目录要比对文件清单、空目录及业务需要保留的元信息。
原件摘要必须来自可信保存点。若在恢复后对恢复文件计算摘要,再把它当成期望值,只是在自我比较;这不能发现业务版本选错。应在发布时登记摘要,并把清单纳入备份和访问控制。
通过结果仍有期限
本地恢复成功只能说明这一时刻这一仓库可读。要声称多副本保障,必须逐一限制来源验证,且让主节点离线后再从干净请求方恢复。公开网关的缓存命中可以作为用户体验指标,不能作为某个存储副本的证据。
练习写一份三行报告,分别说明“已验证”“尚未验证”和“下一次检查时间”。真实重启、磁盘故障和外部网络在本节均未执行;这些范围应保留为验收待办。参见Kubo Pin 检查源码和仓库校验源码,根据证据范围表达可靠性,才能避免过度承诺。