P2P 与分布式存储 / 系统课时
迁移前需要保留哪些目录
迁移前需要保留哪些目录
迁移时只复制 blocks 目录,可能保住部分字节却丢掉 Pin 关系、身份或密钥。本节先区分整仓迁移与内容迁移,再盘点各自必须保留的材料,避免迁移后启动了一个看似正常但业务无法恢复的新节点。
学习目标
- 为整仓和CAR内容迁移建立不同材料清单。
- 保护节点身份、发布密钥和服务凭据。
先决定保留身份还是建立新节点
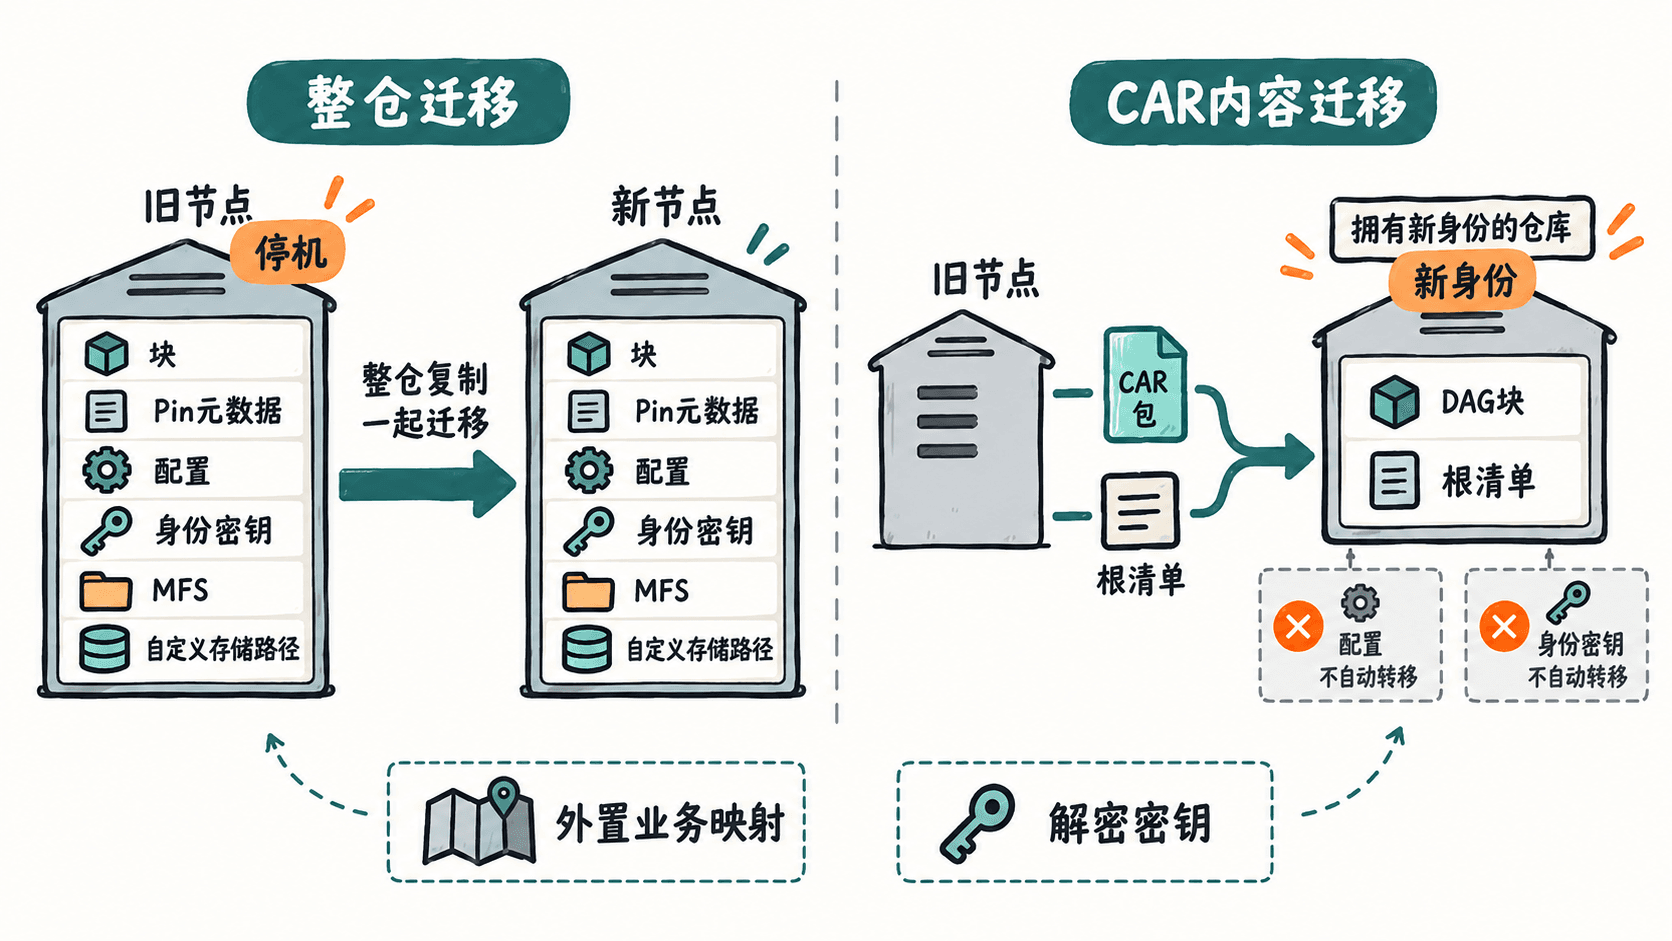
整仓迁移的目标是让同一个节点在新位置继续运行,应以停机一致的完整仓库为单位复制。新节点接收内容则通常初始化新仓库,用完整 CAR 导入需要的业务根,保留自己的身份。两者都能保留内容,但不会产生相同的身份与配置结果。
完整仓库复制会复制节点身份。旧位置和新位置不能同时以这个身份启动服务,否则会造成重复身份问题。回退材料可以离线保留;它不是可以同时在线的第二节点。真正独立在线副本应使用自己的身份和仓库。
盘点目录与外部依赖
普通配置可能涉及 config、version、datastore_spec、块存储、数据存储、keystore 等,但具体后端可自定义路径,不应按固定目录名猜测全部数据都在 blocks 中。Pin 元数据与块数据都必须保持一致,MFS 关系也需要完整仓库或单独恢复策略。
配置可能包含身份私钥与远端 Pinning 凭据,发布用密钥也应保护。不要把完整 config show 输出粘贴到公开工单。根 CID 清单、业务映射、原件摘要和解密密钥可能保存在仓库之外,它们仍是恢复材料的一部分。
下面是清单结构示例,路径须按实际部署填写,不是可执行命令,也不包含真实秘密。它帮助明确哪些内容需要复制,哪些需要另行验证。
{
  "mode": "whole-repository-move",
  "kuboVersion": "0.43.1",
  "sourceRepository": "<ABSOLUTE_REPO_PATH>",
  "externalStoragePaths": [],
  "includeIdentityAndKeystore": true,
  "businessRootManifest": "<MANIFEST_PATH>",
  "offlineRecoveryCopy": "<INDEPENDENT_BACKUP_PATH>",
  "oldNodeMustStayStopped": true
}
一致性比复制完成提示重要
先暂停新增导入和业务保留变更,正常停止 daemon 及可能重启它的服务,再复制仓库。不能在写入不断发生时拷一半块和另一时刻的索引,并把它叫作一致备份。需要在线备份时,应依据存储后端的可靠快照机制另行设计。
复制前后记录 Kubo 与仓库版本,目标先使用兼容版本验证,避免把升级、后端切换和路径迁移一起做。核对目录权限、所有者及自定义后端绝对路径;目标机没有那些挂载点,即使目录复制齐了也可能读不到实际块。