
P2P 与分布式存储 / 系统课时
如何检查多个副本真的可取
如何检查多个副本真的可取
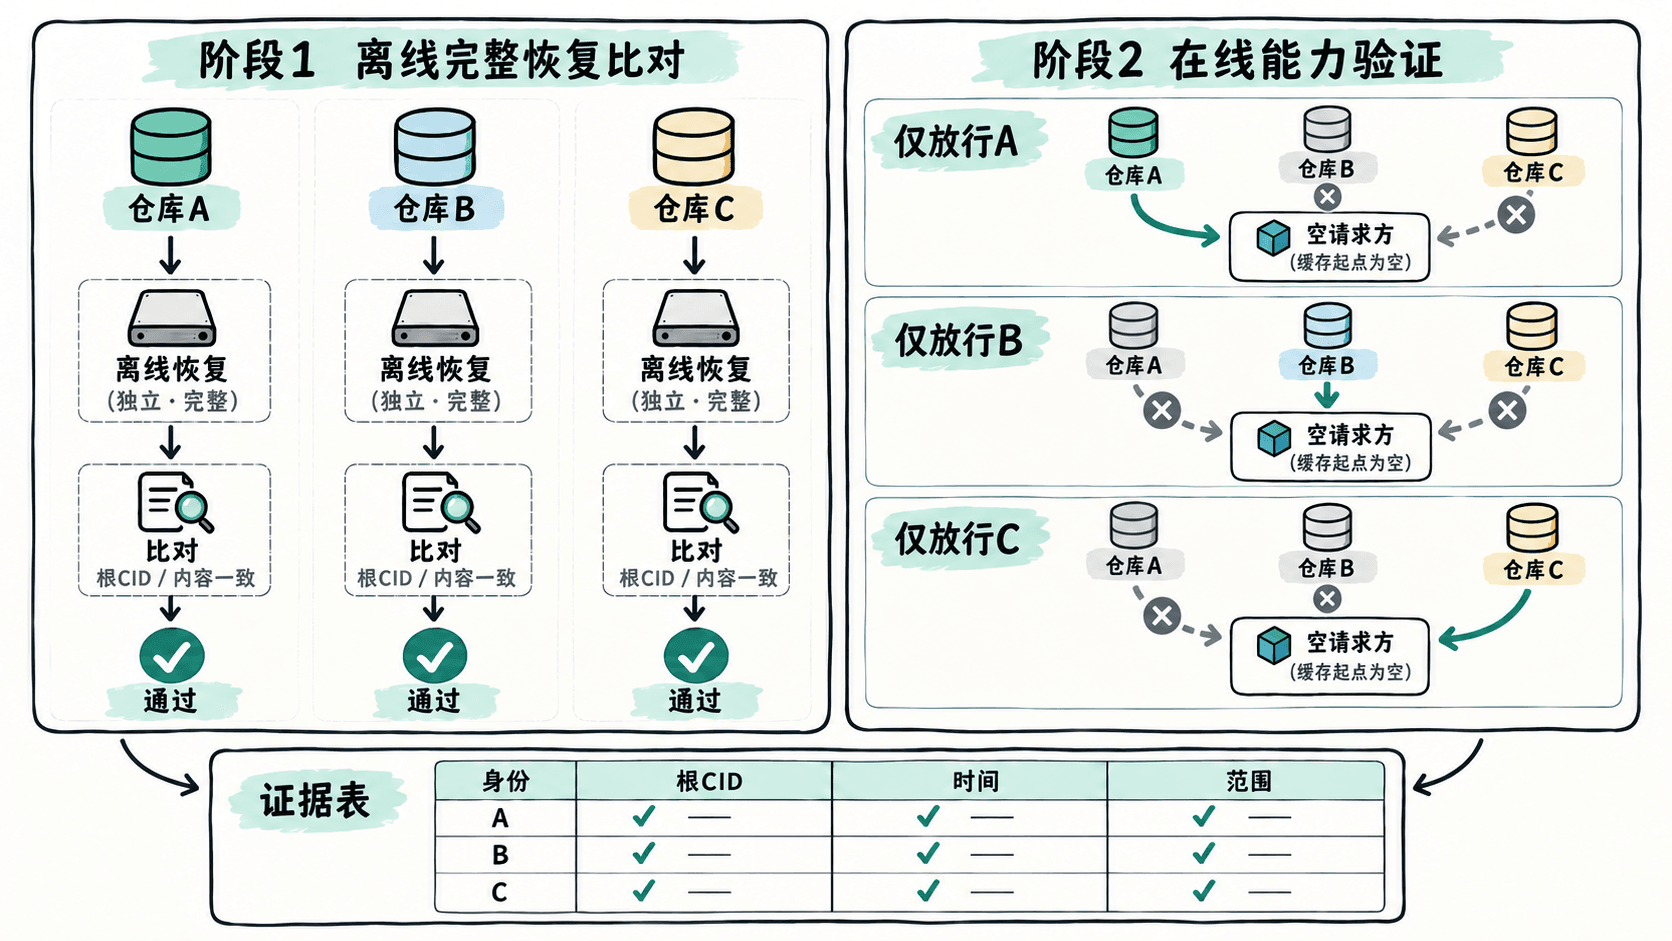
三个节点都显示 Pin 成功,但请求方可能一直从其中一个取数据。本节设计逐份副本的独立验证,区分“系统能取回”与“每个声明副本都完整”,避免缓存和网络补齐让坏副本长期隐藏。
学习目标
- 对每个候选副本限制来源并完整恢复。
- 为多副本验收记录身份、范围和故障切换证据。
先控制读取来源
本地 cat 在线成功可能由网络补齐缺块;新请求方在线成功也可能从其他提供者获得数据。因此先在每个存储节点停机后的仓库上离线恢复,证明该仓库本身有完整数据,再做干净请求方的网络读取,检查服务能力。
在线验证若必须归因到单个来源,要在隔离测试网络、明确连接和受控路由条件下进行。仅执行 swarm connect 并不会禁止其他已知提供者,不能据此宣称只读取了某节点。公开网关测试属于用户体验证据,不属于指定副本完整证据。
每个节点运行同一恢复步骤
以下 Bash 片段需 Kubo 0.43.1、目标专用练习仓库、可信根 CID、原件副本,以及已经正常停止的 daemon。路径和根须替换;每个节点单独运行。真实副本、网络和停机操作本节未执行。
bash
set -euo pipefail
export IPFS_PATH='/absolute/path/to/replica-practice-repo'
cid='REPLACE_WITH_REAL_FILE_CID'
original='/absolute/path/to/trusted-original.txt'
audit="$(mktemp -d)"
ipfs version > "$audit/version.txt"
ipfs --offline pin ls --type=recursive "$cid" > "$audit/pin.txt"
ipfs --offline pin verify --verbose > "$audit/verify.txt"
# 离线完整读取,不能由其他节点补齐缺块。
ipfs --offline cat "$cid" > "$audit/restored.txt"
cmp "$original" "$audit/restored.txt"
printf 'replica restored: %s\n' "$audit"
预期输出:
text
replica restored: <AUDIT_PATH>检查报告中必须有目标 recursive 与目标 ok,任何 broken、error 或缺失目标都阻断通过,即使退出码为零。目录根需要改用完整目录恢复与文件清单比对,本例专门是文件根,不能拿目录根直接 cat。
把完整性与服务能力分开
按自己的节奏,确认真正理解。