
P2P 与分布式存储 / 系统课时
CID 为什么不能保证永久在线
CID 为什么不能保证永久在线
拿到一个 CID 后,最容易犯的错误是删掉原文件,把“有地址”当成“有人替我保存”。本节把内容校验、发现提供者和实际取回分开,形成判断内容是否还能在线获取的工作模型。
学习目标
- 解释 CID 能验证什么、不能承诺什么。
- 为重要内容同时记录存储责任和恢复证据。
地址不承担保存责任
CID 标识按特定编码组织的内容,接收方可以依据它检查取到的块。它没有内置保存期限、托管合同或在线节点数量。把 CID 印在纸上可以长期保存地址,却没有保存对应文件的块,更不会付出磁盘、带宽和运维成本。
同一文件经过不同分块、编解码和导入选项可能有不同根 CID。因此核对业务版本时,应同时保留导入选项和根 CID,不能把普通文件的 SHA-256 直接当成任意 UnixFS 根 CID。文件内容变更也需要重新发布新版本的映射。
获取需要连续满足条件
请求方首先需要拥有本地块,或找到能提供缺块的节点;随后还要能够建立连接并完成传输。根块存在也不够,一个分块文件可能缺少任意后代。发现、连接、完整读取中任何一环失败,都可能让同一个 CID 暂时不可取。
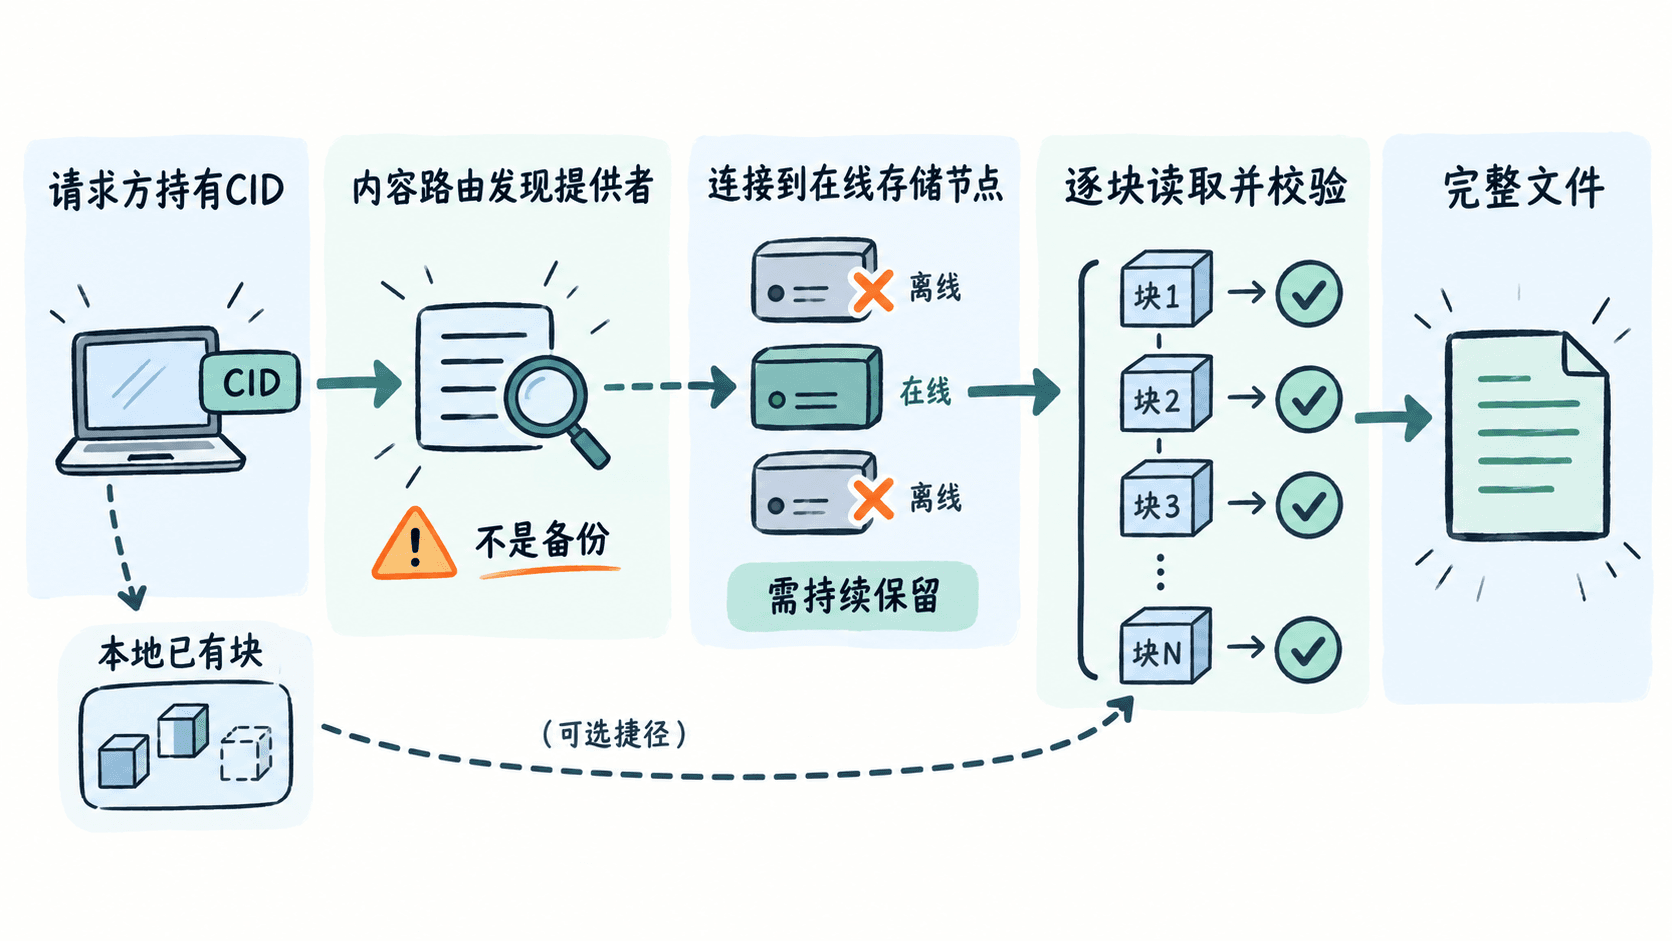
公开网关一次返回成功,只能证明这个访问路径在当时成功。它可能命中缓存,也可能临时从某个节点抓取数据;不能推断网关以后一直替你保留,更不能据此删除唯一原件。需要保存的是可解释的副本和重复验证机制。
用故障条件审视承诺
下面是 Node.js 无依赖的可用性条件教学例程,用布尔记录表达三个条件的关系,不模拟 IPFS,也不探测实际节点。保存为 availability.cjs 后执行 node availability.cjs。
const cases = [
  {name: 'address-only', complete: false, reachable: false},
  {name: 'offline-copy', complete: true, reachable: false},
  {name: 'online-copy', complete: true, reachable: true}
];
// 保有完整副本与当前能服务请求是不同条件。
for (const item of cases) {
  console.log(`${item.name}: ${item.complete && item.reachable ? 'available' : 'unavailable'}`);
}
预期输出:
address-only: unavailable
offline-copy: unavailable
online-copy: available
这份条件表忽略了路由发现的细节,目的是检查承诺是否漏掉保存和在线责任。不能用输出中的 available 作为生产健康检查结果;真实验收还需要从干净请求方读取完整内容。
还应区分内容不可获取与内容损坏。连接超时只说明当前路径未成功;取到的块不符合预期 CID,则是完整性问题,需要拒绝这批数据。排障记录应保留失败阶段,不能一律写成地址无效。