
跨平台开发 / 系统课时
避免 Provider 承担过多职责
避免 Provider 承担过多职责
Provider 很容易随着需求增长变成“万能控制器”:既发 HTTP 请求,又读本地缓存,还转换模型、处理业务规则和维护页面状态。这样的代码短期集中,长期却难测试、难复用。本节把这些职责拆回合适的边界,让 Provider 专注于协调状态。
学习目标
- 识别职责过载 Provider 的典型信号
- 区分服务、Repository、Provider 与 UI 状态的职责
- 用依赖注入拆分网络访问、业务操作和状态协调
先识别万能 Provider
如果一个 Provider 同时创建 HTTP 客户端、拼接接口地址、解析 JSON、读写持久化存储、执行领域规则,并直接暴露页面所需状态,它通常已经承担过多职责。
这种设计的主要问题不是文件太长,而是变化原因混在一起:后端接口变化会改它,缓存策略变化会改它,页面交互变化也会改它。测试登录状态时甚至可能被迫初始化真实网络或存储依赖。
更清晰的边界通常是:服务负责外部 I/O,Repository 负责业务数据访问策略,Provider 或 Notifier 负责把操作转换成可观察的 UI 状态,Widget 负责渲染和收集用户输入。
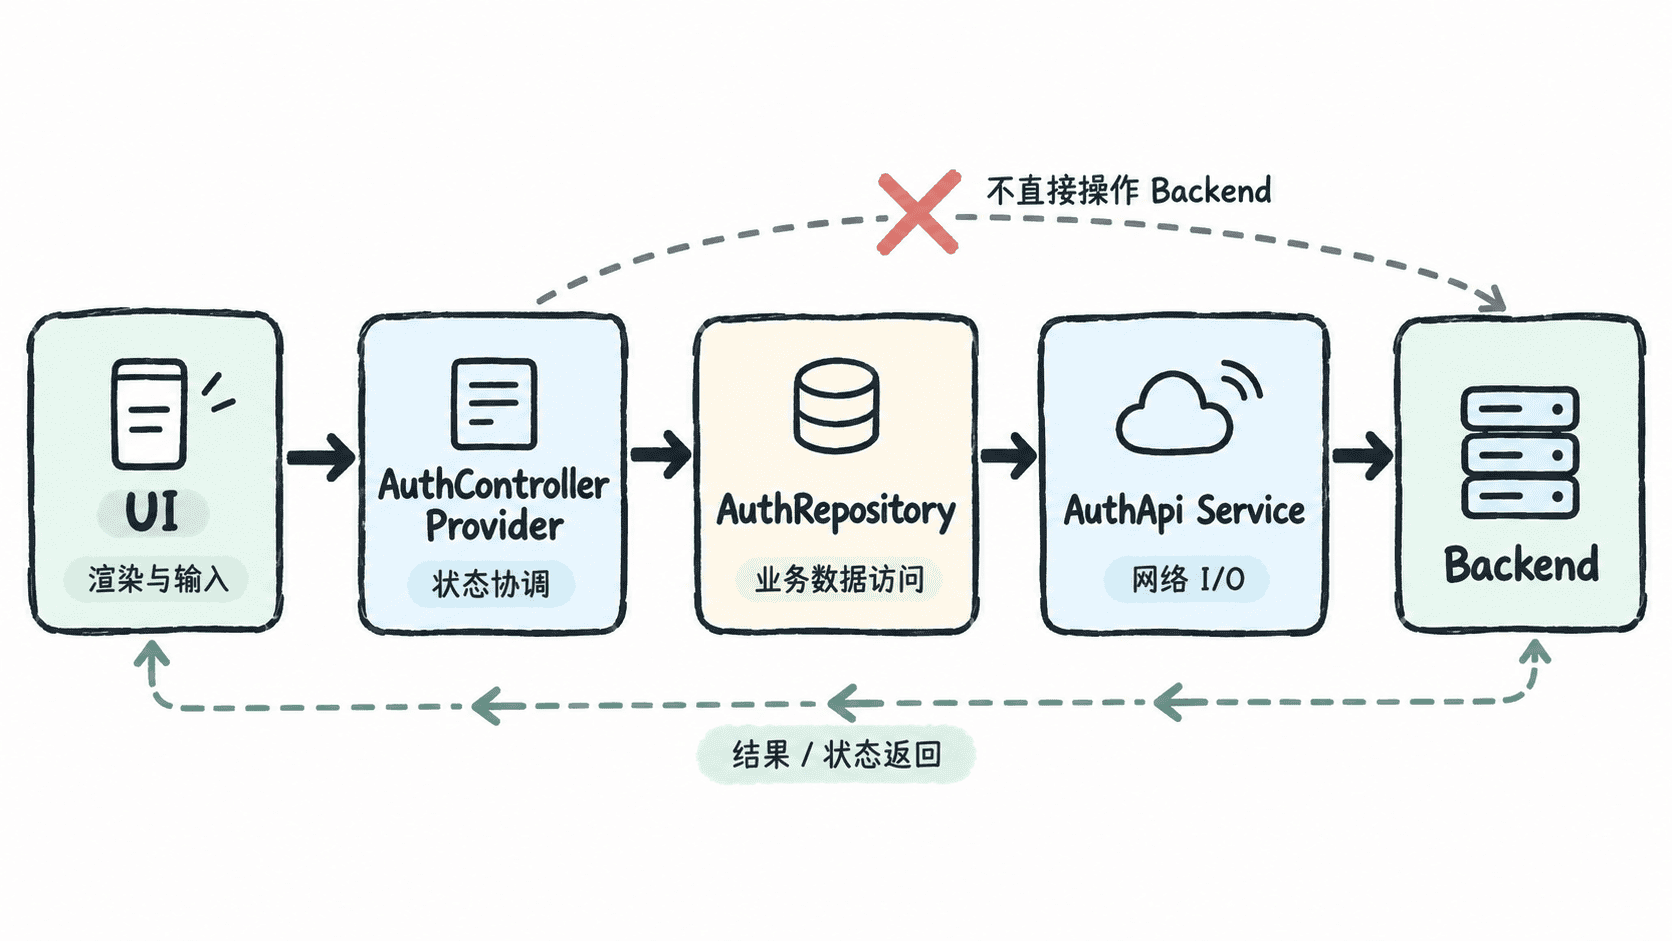
用 Provider 连接职责明确的对象
下面的示例把外部请求、仓库调用和 UI 状态拆开。为保持示例可直接理解,AuthApi 用延时模拟网络;实际项目可以在同一位置替换为真实 HTTP 实现,而不需要改动控制器的职责。
import 'package:flutter_riverpod/flutter_riverpod.dart';

class User {
  const User(this.name);
  final String name;
}

class AuthApi {
  Future<User> signIn(String email, String password) async {
    // 这里代表网络边界,真实项目可替换为 HTTP 请求。
    await Future<void>.delayed(const Duration(milliseconds: 100));
    if (email.isEmpty || password.isEmpty) {
      throw ArgumentError('email and password are required');
    }
    return const User('Riverpod User');
  }
}

class AuthRepository {
  AuthRepository(this.api);
  final AuthApi api;

  Future<User> signIn(String email, String password) {
    // Repository 对上层隐藏具体数据来源。
    return api.signIn(email, password);
  }
}

final authApiProvider = Provider<AuthApi>((ref) => AuthApi());

final authRepositoryProvider = Provider<AuthRepository>((ref) {
  return AuthRepository(ref.watch(authApiProvider));
});

final authControllerProvider =
    AsyncNotifierProvider<AuthController, User?>(AuthController.new);

class AuthController extends AsyncNotifier<User?> {
  @override
  Future<User?> build() async => null;

  Future<void> signIn(String email, String password) async {
    state = const AsyncLoading();
    state = await AsyncValue.guard(
      () => ref.read(authRepositoryProvider).signIn(email, password),
    );
  }
}

Future<void> main() async {
  final container = ProviderContainer();
  final subscription = container.listen(
    authControllerProvider,
    (_, next) => print(next),
    fireImmediately: true,
  );

  await container
      .read(authControllerProvider.notifier)
      .signIn('dev@example.com', 'secret');

  subscription.close();
  container.dispose();
}
预期输出
AsyncData<User?>(value: null)
AsyncLoading<User?>()
AsyncData<User?>(value: Instance of 'User')
不同 Riverpod 版本的调试字符串格式可能略有差异,但状态顺序应保持为初始数据、加载中、成功数据。示例中的延迟时间也只是模拟网络边界,并不是业务要求。
Provider 应该负责什么
拆分后,AuthController 仍然有重要职责。它决定何时进入 AsyncLoading,把 Repository 的成功或异常结果转换成 AsyncValue,并为 Widget 提供稳定的交互入口。这属于状态协调,而不是底层数据访问。
Repository 则不应该依赖 Widget 或页面状态。这样同一个 AuthRepository 可以被多个 Provider、后台任务或测试复用。AuthApi 只关心如何与外部系统通信,也不需要知道页面当前是否显示加载动画。
这种依赖方向还能直接改善测试:测试 Provider 时可以覆盖 authRepositoryProvider;测试 Repository 时可以替换 AuthApi。每一层只需要验证自己的决策,不必一次启动整个应用链路。
不要为了拆分而制造空壳
职责分离不等于机械地给每个方法增加一层。如果应用只有一个纯内存计数器,让 Notifier 直接修改状态就足够,没有必要创建 Repository 和 Service。
真正值得拆分的信号,是 Provider 开始处理多个独立变化来源,例如网络协议、本地存储、数据转换与页面状态同时出现。此时把 I/O 和数据访问策略下沉,Provider 只保留状态协调,可以让依赖更容易替换,也让每次修改的影响范围更可预测。