
跨平台开发 / 系统课时
按功能模块组织 Provider 文件
按功能模块组织 Provider 文件
项目小时,把所有 Provider 放在一个目录里看起来很整齐;功能增加后,同一个业务的页面、状态、仓库和接口却会散落在不同位置。本节用 feature-first 的方式重新划分边界,让修改一个功能时需要浏览的文件尽量集中在一起。
学习目标
- 理解按类型集中 Provider 在大型项目中的维护成本
- 按 feature 组织页面、状态、仓库与 Provider
- 判断哪些 Provider 应留在功能内部,哪些适合提升到共享层
为什么按类型分目录会逐渐失控
一种常见结构是把 providers、repositories、services、screens 分别放在顶层目录。项目早期文件少,这种方式很容易找到“某一类文件”;但开发任务通常不是“修改所有 Provider”,而是“修改登录”“增加购物车功能”或“调整订单列表”。
当登录功能同时依赖页面、Provider、Repository 和 API 服务时,开发者需要在多个顶层目录之间来回跳转。功能删除或迁移时,也很难快速确认哪些文件属于它。
按 feature 组织则把业务边界放在第一层。例如认证相关代码进入 features/auth,购物车进入 features/cart。每个 feature 内部再根据复杂度拆分 presentation、application、data 等目录,而不是让整个应用共享一套巨大的类型目录。
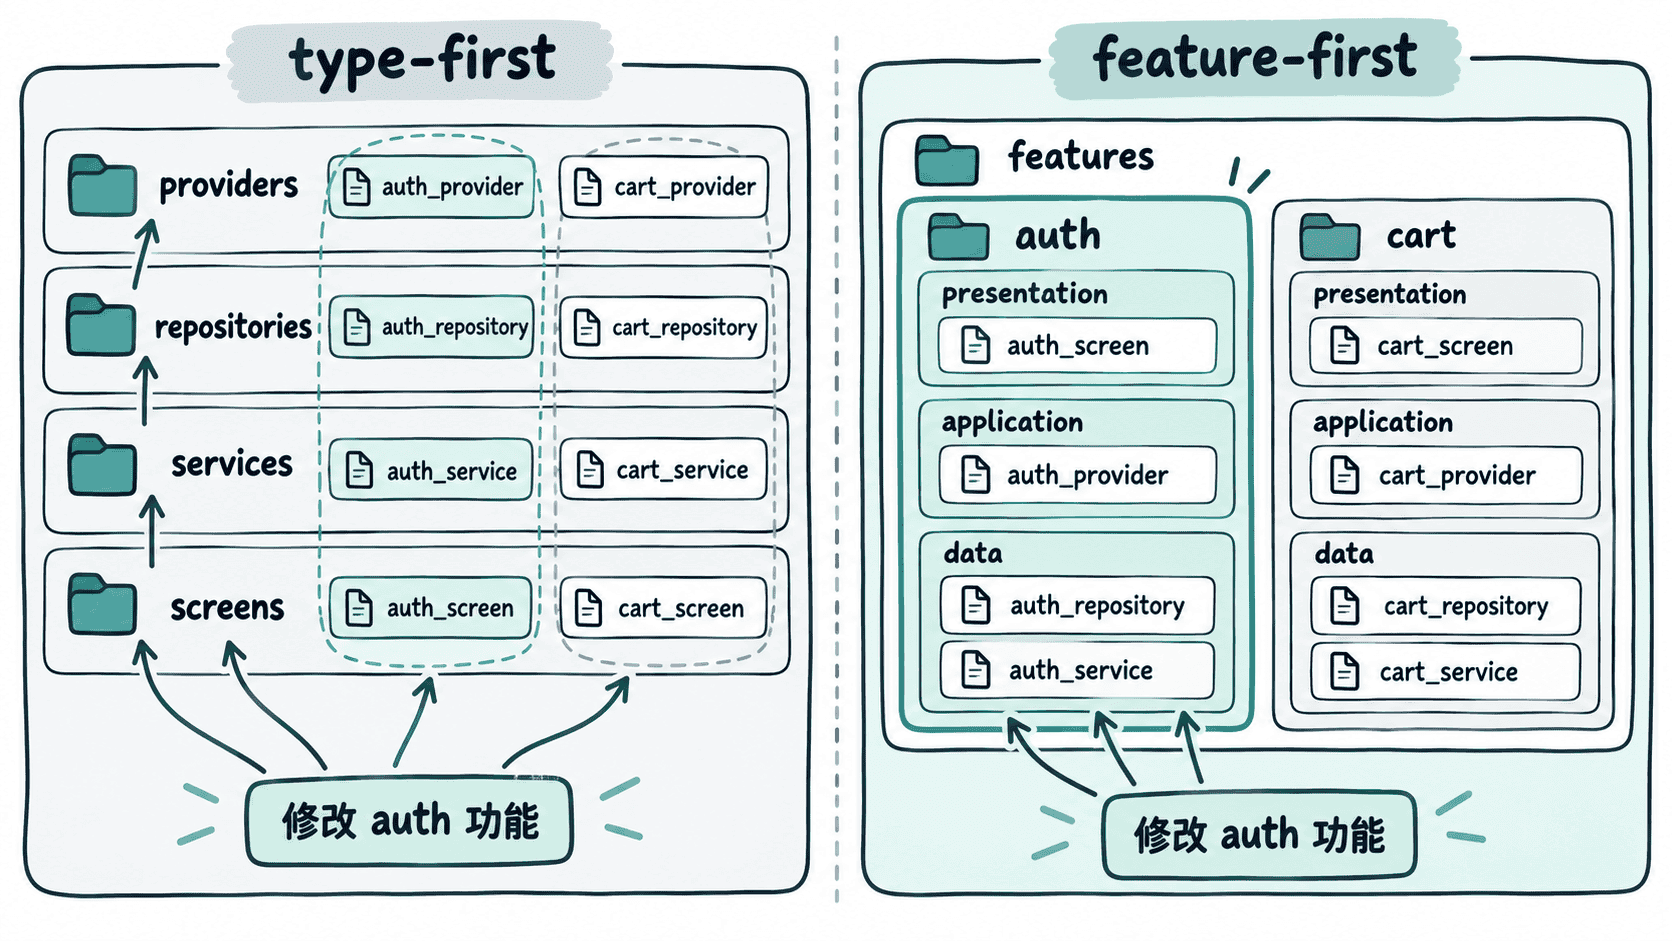
让 Provider 跟随业务边界
下面是认证功能中的一个最小 Provider。它放在认证 feature 内部,因为它只表达认证领域的登录状态,不需要让其他 feature 直接知道其文件位置。
片段示例:假设同目录已经存在 auth_repository.dart,其中导出了 authRepositoryProvider 和 AuthRepository。
import 'package:flutter_riverpod/flutter_riverpod.dart';
import 'auth_repository.dart';

final authControllerProvider =
    AsyncNotifierProvider<AuthController, bool>(AuthController.new);

class AuthController extends AsyncNotifier<bool> {
  @override
  Future<bool> build() async {
    // build 只负责给当前功能建立初始 UI 状态。
    return ref.read(authRepositoryProvider).hasSession();
  }

  Future<void> signIn(String email, String password) async {
    state = const AsyncLoading();
    state = await AsyncValue.guard(() async {
      await ref.read(authRepositoryProvider).signIn(email, password);
      return true;
    });
  }
}
这段代码的生效行为是:界面监听 authControllerProvider 后,可以得到加载、成功和失败状态;登录动作仍委托给 Repository,而不是把网络实现塞进 Provider。验证时可在认证页面通过 ref.watch(authControllerProvider) 观察状态变化。
把文件放在哪里并不会改变 Riverpod 的运行机制,真正重要的是依赖方向和所有权:只有认证功能使用的 Provider,应优先保留在认证 feature 内部。
哪些内容应该提升为共享层
不是所有 Provider 都必须放进 feature。判断是否提升到共享层,可以先问“它代表业务功能,还是基础能力”。
像 HTTP 客户端、数据库连接、应用配置这类能力会被多个 feature 使用,适合放在 core 或类似共享目录中。订单列表状态、登录表单状态、购物车控制器则具有明确业务所有权,应跟随对应 feature。
保持 feature 内部结构足够简单
feature-first 并不意味着每个功能都必须预先创建很多层目录。只有一个页面和一个 Provider 的小功能,完全可以先保持扁平;当 Repository、数据源或多个状态控制器出现后,再按职责拆层。
判断组织方式是否有效,可以看一次需求修改需要跨越多少无关目录。如果修改登录流程时,大部分相关代码都能在认证 feature 内找到,而公共基础设施仍由共享层提供,那么目录结构已经在表达真实的业务边界,而不是单纯给文件分类。