
游戏客户端架构 / 系统课时
事件系统上线前检查哪些风险
事件系统上线前检查哪些风险
事件系统在简单场景中正常工作,不代表它能安全进入正式版本。场景切换可能留下失效订阅,嵌套派发可能改变执行顺序,后台消息可能越过主线程边界。本篇从六个维度建立上线检查清单,并通过可运行的语义测试与引擎内验证,为发布决策提供明确依据。
学习目标
- 识别依赖方向、生命周期、时序、线程安全、性能和可观测性方面的典型风险。
- 执行可重复的事件派发冒烟测试,验证关键行为约束。
- 建立具有阻断条件、修复复测和灰度监控的发布检查流程。
把六类风险转成验收条件
上线检查不应该停留在代码审查中的主观判断。每一类风险都需要对应测试场景、可观察证据和明确的失败条件。
| 检查维度 | 关键验证方法 | 需要阻断发布的现象 |
|---|---|---|
| 依赖方向 | 检查模块依赖图和事件发布调用点 | 基础业务模块反向依赖 HUD、音效等具体订阅者,或出现无法控制的循环依赖 |
| 生命周期 | 重复进入退出场景,统计订阅数量与回调次数 | 已销毁对象继续收到事件,或订阅数量持续增长 |
| 执行时序 | 记录发布序号、发布帧、消费帧和嵌套调用过程 | 违反约定的消息顺序、重复派发或错误跨帧执行 |
| 线程安全 | 后台任务批量提交结果,检查处理线程与对象访问 | 工作线程直接修改非线程安全的场景对象 |
| 性能预算 | 压力测试中记录处理耗时、队列长度与积压趋势 | 超过项目预算,队列持续增长且无法恢复 |
| 可观测性 | 人为制造回调失败并检查追踪记录 | 无法定位事件来源、失败订阅者或异常发生位置 |
性能阈值应根据目标平台和实际帧率预算预先确定,不能使用所有项目通用的固定数字。除了平均耗时,还应关注尾部延迟、队列峰值、积压持续时间和单帧处理数量。
使用最小脚本检查派发语义
以下示例使用 Python 3 标准库实现一个小型线程安全消息入口。它不依赖游戏引擎,重点检查四项共同规则:后台线程只能入队,派发必须由主线程执行,消息按照 FIFO 顺序消费,每轮消费有数量上限且订阅可以释放。
将代码保存为 event_preflight.py,使用 python event_preflight.py 运行。
from queue import Empty, Queue
from threading import Thread, get_ident


class EventBridge:
    def __init__(self):
        self.main_thread = get_ident()
        self.queue = Queue()
        self.listeners = {}
        self.next_token = 0

    def subscribe(self, topic, handler):
        self.next_token += 1
        token = self.next_token
        self.listeners[token] = (topic, handler)
        return token

    def unsubscribe(self, token):
        # 重复释放不会抛出异常
        self.listeners.pop(token, None)

    def publish(self, topic, value):
        # 工作线程只投递数据,不执行游戏对象回调
        self.queue.put((topic, value))

    def drain(self, max_events):
        if get_ident() != self.main_thread:
            raise RuntimeError("main thread required")
        count = 0
        while count < max_events:
            try:
                topic, value = self.queue.get_nowait()
            except Empty:
                break
            # 使用快照避免回调期间修改订阅表影响遍历
            for name, handler in tuple(self.listeners.values()):
                if name == topic:
                    handler(value)
            count += 1
        return count


bridge = EventBridge()
received = []
hud = bridge.subscribe("damage", lambda x: received.append(("HUD", x)))
bridge.subscribe("damage", lambda x: received.append(("Audio", x)))


def produce():
    for amount in (1, 2, 3):
        bridge.publish("damage", amount)


worker = Thread(target=produce)
worker.start()
worker.join()

rejected = []


def wrong_thread():
    try:
        bridge.drain(1)
    except RuntimeError:
        rejected.append(True)


probe = Thread(target=wrong_thread)
probe.start()
probe.join()
assert rejected == [True]

assert bridge.drain(2) == 2
assert received == [("HUD", 1), ("Audio", 1), ("HUD", 2), ("Audio", 2)]
bridge.unsubscribe(hud)
assert bridge.drain(2) == 1
assert received[-1] == ("Audio", 3)
print("PASS: main thread, order, budget, unsubscribe")
预期输出:
PASS: main thread, order, budget, unsubscribe这条结果表示:非主线程消费被拒绝,前三条消息按规定顺序处理,第一次消费只取两条,HUD 解绑后不再收到剩余消息。测试使用整数载荷模拟可安全跨线程传递的数据,并未模拟实际引擎对象。
该程序属于通信语义的独立冒烟测试,并不能证明 Unity、Unreal 或 Godot 中的真实适配层已经安全。生产实现还必须检查时间预算、异常隔离、订阅并发修改、对象销毁和高负载情况下的队列行为。
在真实客户端执行边界测试
独立测试通过后,还要把检查放进完整客户端场景。建议准备包含战斗事件、HUD 订阅、音效订阅、异步资源任务和场景切换的最小集成场景。
- 连续多次创建、停用和销毁 HUD,检查事件总线中的有效订阅数是否恢复到初始值。
- 让战斗事件触发新的事件,记录实际调用顺序,确认立即派发或排队派发符合项目约定。
- 在后台完成资源或计算任务后,将结果入队,在引擎主线程的约定阶段消费,并断言场景对象访问合法。
- 使用高于预期峰值的测试流量制造积压,记录队列长度、处理耗时和恢复时间。
- 主动让一个测试订阅者抛出异常,确认错误得到记录,其他订阅者是否继续执行符合事先制定的隔离策略。
还应测试暂停、切换场景和退出游戏时的消息处理策略。例如场景已卸载而任务尚未完成时,消息应该被取消、丢弃还是交给新场景处理,必须具有确定规则,不能由时机碰巧决定。
建立明确的发布决策流程
六项检查不是六份彼此独立的报告,而是共同决定能否发布的质量门禁。任何一项存在未解决的阻断问题,都应回到修复与复测流程。
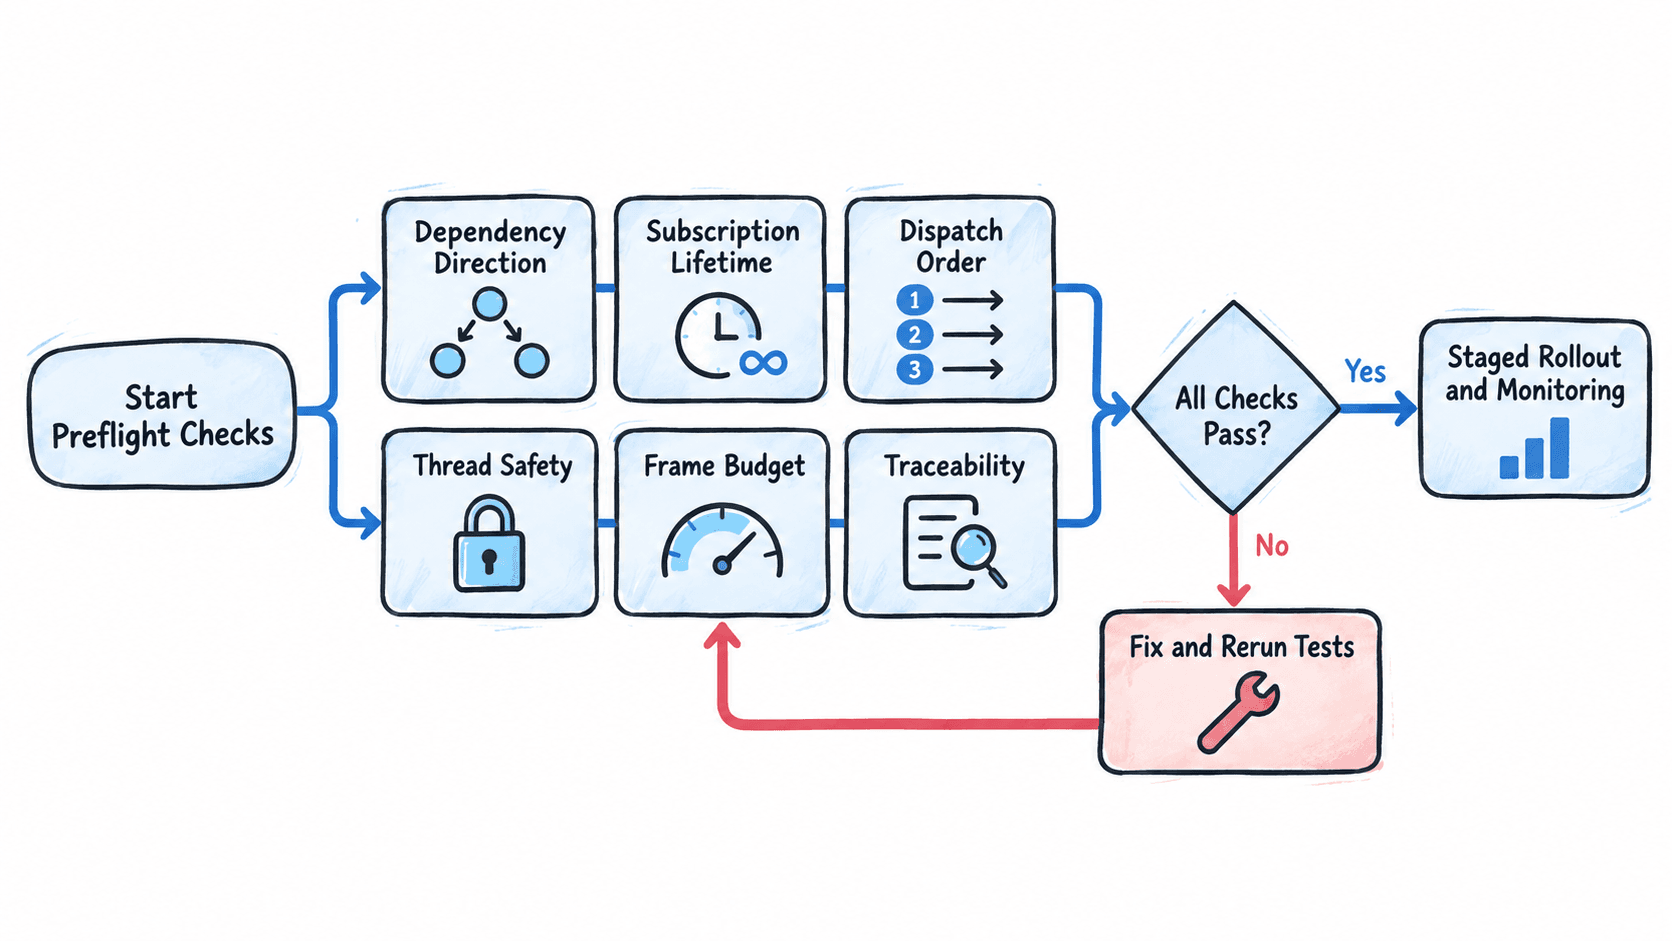
每个检查项至少记录测试环境、执行版本、实际结果、判定阈值和对应的日志或性能证据。没有证据的口头确认不能替代验收记录。
可以按以下原则处理发现的问题:
- 阻断问题:线程越界访问、失效订阅调用、关键事件丢失、不可恢复的队列积压,以及破坏业务正确性的执行顺序错误,必须先修复再发布。
- 需要评估的问题:轻微但可量化的性能回退、非关键事件日志不足等,应明确影响范围、负责人、缓解措施和接受标准。
- 通过检查的项目:保留测试结果与性能基线,后续版本重复执行,避免新功能重新引入问题。
灰度发布期间继续观察什么
正式环境的事件密度和玩家行为通常比测试环境复杂。灰度阶段应持续观察事件吞吐量、队列积压、每帧派发耗时、回调失败率和订阅数量变化,并按照预设阈值触发告警或停止扩大投放。
日志中建议保留事件类型、eventId、发布者、处理模块、时间或帧信息和异常摘要。对高频事件使用采样或聚合,避免追踪本身成为性能瓶颈,同时不要在日志中记录敏感业务载荷。
事件系统的上线标准不是所有示例都能运行,而是依赖可控、对象能安全退出、派发时序可预测、跨线程访问合法、性能落在预算内、故障能够追踪。只有六个方面均具有可重复的验证证据,才能认为通信架构具备发布条件。