
游戏客户端架构 / 系统课时
事件链递归触发怎样避免爆炸
事件链递归触发怎样避免爆炸
当一个事件的处理器发布另一个事件,而后者又反向触发前者时,同步事件总线可能陷入无限递归,最终导致栈溢出或游戏卡死。本课通过可运行的 C# 示例,实现事件调用链检测、递归深度保护和诊断日志,让异常事件链能够被及时阻断并定位。
学习目标
- 识别循环事件链与正常嵌套事件的区别。
- 实现基于活动调用路径的循环检测和深度限制。
- 利用派发日志定位根因,并理解递归保护的适用边界。
识别事件循环怎样形成
假设战斗模块发布事件 A,处理器 A 发布事件 B,而处理器 B 再次发布 A。如果事件总线采用同步派发,第二次 A 会立即进入新的调用层级,形成 A → B → A → B 的无限链。
这种问题不同于正常的重复事件。玩家连续受到两次伤害可以产生两个独立的伤害事件;危险的是第一次伤害尚未处理完成,就通过嵌套调用再次进入同一条处理链。
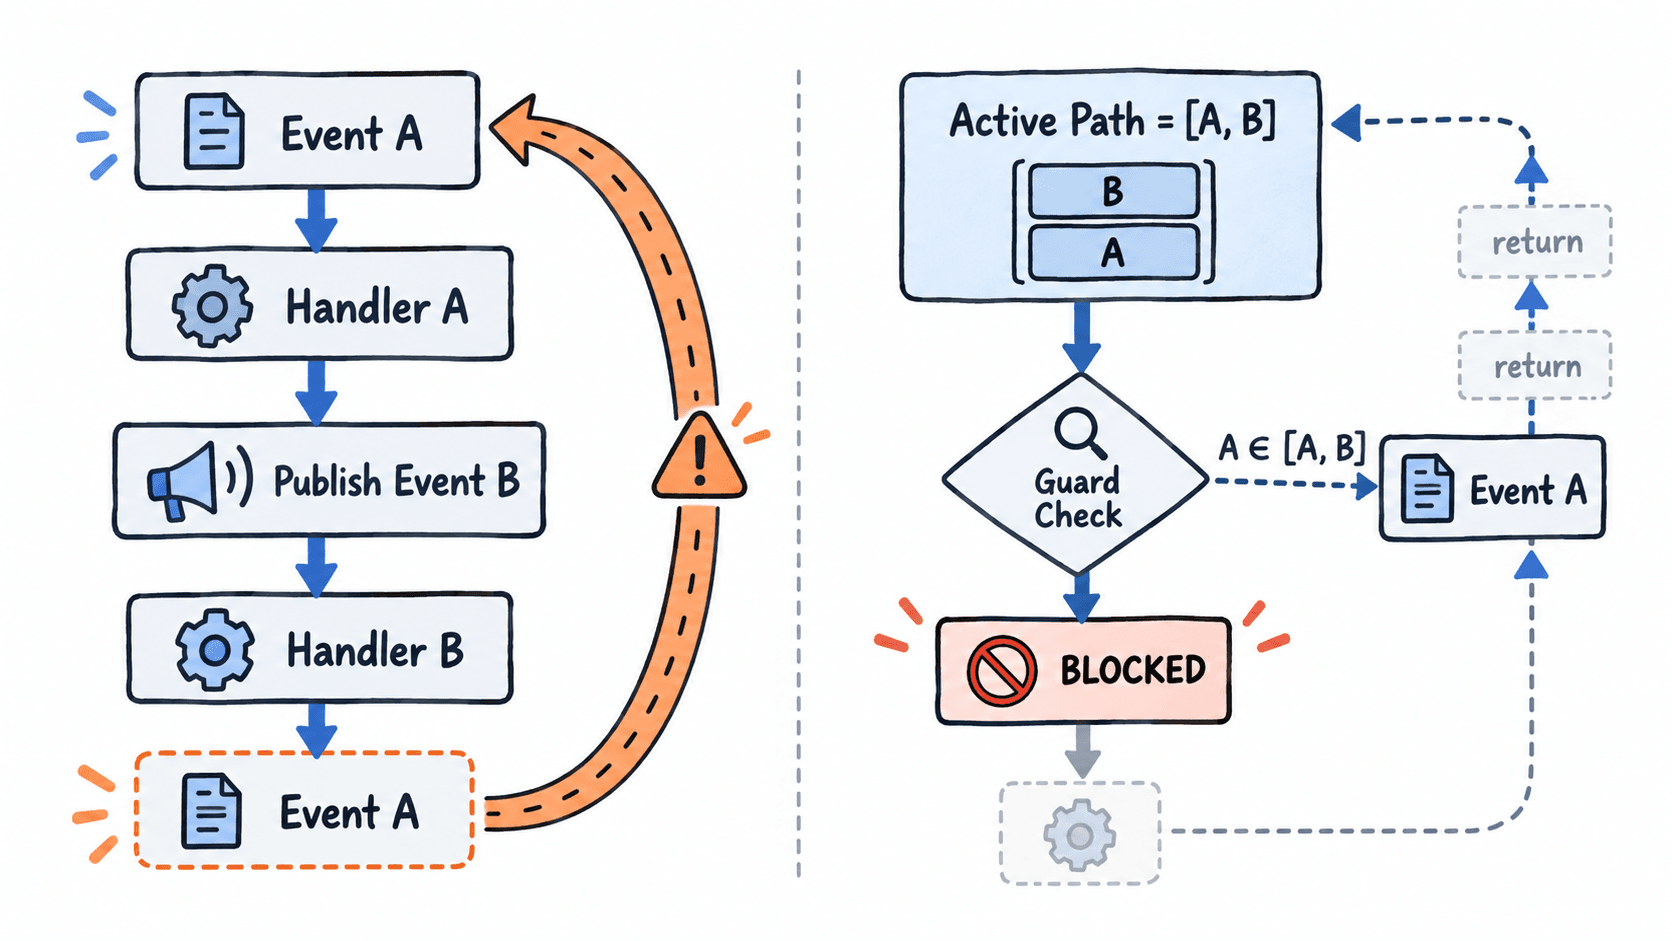
循环的直接后果取决于派发机制:同步递归通常表现为调用栈持续增长;队列派发虽然不会形成同样的嵌套栈,却可能让事件队列不断增长。因此,切换派发方式并不等于修复循环依赖。
用活动路径检测重复进入
一种直接的保护方式是在派发期间维护活动事件路径。进入处理器前检查当前事件是否已经存在于路径中;如果存在,说明当前调用链发生了同类事件的重复进入,应记录异常并停止此次派发。
路径只保存尚未返回的事件。处理器执行结束后必须移除对应记录,避免把后续独立发布的正常事件错误地识别为递归。
还需要设置最大嵌套深度。即使事件类型始终不同,过长的调用链仍可能占用大量栈空间。循环检测解决重复进入,深度限制则作为另一层安全兜底。
实现可追踪的保护总线
下面使用 .NET 8 控制台项目演示。新建控制台项目后,将以下代码完整放入 Program.cs,执行 dotnet run。示例不依赖游戏引擎,可以独立观察递归保护的实际行为。
using System;
using System.Collections.Generic;

var bus = new EventBus();
bus.On("A", () => bus.Publish("B"));
bus.On("B", () => bus.Publish("A"));
bus.Publish("A");

sealed class EventBus
{
    private readonly Dictionary<string, List<Action>> _handlers = new();
    private readonly List<string> _active = new();
    private int _nextId;

    public void On(string name, Action handler)
    {
        if (!_handlers.TryGetValue(name, out var handlers))
            _handlers[name] = handlers = new List<Action>();
        handlers.Add(handler);
    }

    public void Publish(string name)
    {
        int id = ++_nextId;
        // 派发前检查,避免重复进入当前活动链。
        if (_active.Contains(name))
        {
            Console.WriteLine($"BLOCK id={id} path={string.Join(" -> ", _active)} -> {name}");
            return;
        }

        if (_active.Count >= 8)
        {
            Console.WriteLine($"LIMIT id={id} depth={_active.Count}");
            return;
        }

        _active.Add(name);
        try
        {
            Console.WriteLine($"ENTER id={id} event={name} depth={_active.Count}");
            if (_handlers.TryGetValue(name, out var handlers))
            {
                // 快照避免回调中修改订阅集合影响当前遍历。
                foreach (var handler in handlers.ToArray())
                    handler();
            }
        }
        finally
        {
            // 即使处理器抛出异常,也要恢复活动路径。
            _active.RemoveAt(_active.Count - 1);
        }
    }
}
预期输出:
ENTER id=1 event=A depth=1
ENTER id=2 event=B depth=2
BLOCK id=3 path=A -> B -> A
第三次派发尝试被阻断,因此不会再次执行 A 的处理器。id 用于标识每次派发尝试,depth 表示当前嵌套层级,path 则直接说明了循环发生的路径。
try/finally 是保护逻辑的重要组成部分。如果某个回调抛出异常却没有正确清理活动路径,后续合法事件也可能被持续拦截。这里保留异常向上传播的行为,由上层游戏循环决定如何记录和隔离处理器错误。
诊断日志怎样帮助定位根因
保护机制只能避免异常继续扩大,不能替代业务修复。发现循环时,应沿着日志中的事件路径检查每个处理器究竟为什么再次发布前面的事件。
生产环境建议为日志增加 chainId、dispatchId、parentDispatchId、事件类型和实体 ID。其中 chainId 在整条嵌套事件链中保持一致,parentDispatchId 指向直接触发当前事件的派发记录,便于还原完整因果关系。
常见根因包括以下几类:
- 状态变更事件的监听器再次执行相同状态写入,造成重复发布。
- UI 收到状态更新通知后反向发送修改命令,形成双向反馈。
- 两个模块互相订阅对方的变化事件,却没有判断数据是否真正发生变化。
优先通过明确职责修复根因。例如,生命值系统负责修改 HP 并发布变化通知;HUD 只读取通知并刷新显示,不应因刷新而再次修改 HP。
验证保护边界
至少验证三种情况:A → B → A 被阻断,A → B → C 能正常完成,以及前一次 A 完全返回后再次独立发布 A 不会被误判。深度上限也应通过超过八层且不重复的测试事件链单独验证。
当前代码保护的是同步活动调用链。如果改成队列或下一帧派发,活动路径会在处理后清空,此时还需要跨消息传递链路标识、跳数上限或业务幂等键,并限制每帧处理数量。
最终应把递归保护视为故障隔离措施:先阻断失控链路、保留诊断线索,再修正导致循环的模块依赖,而不是长期依赖丢弃事件来维持运行。