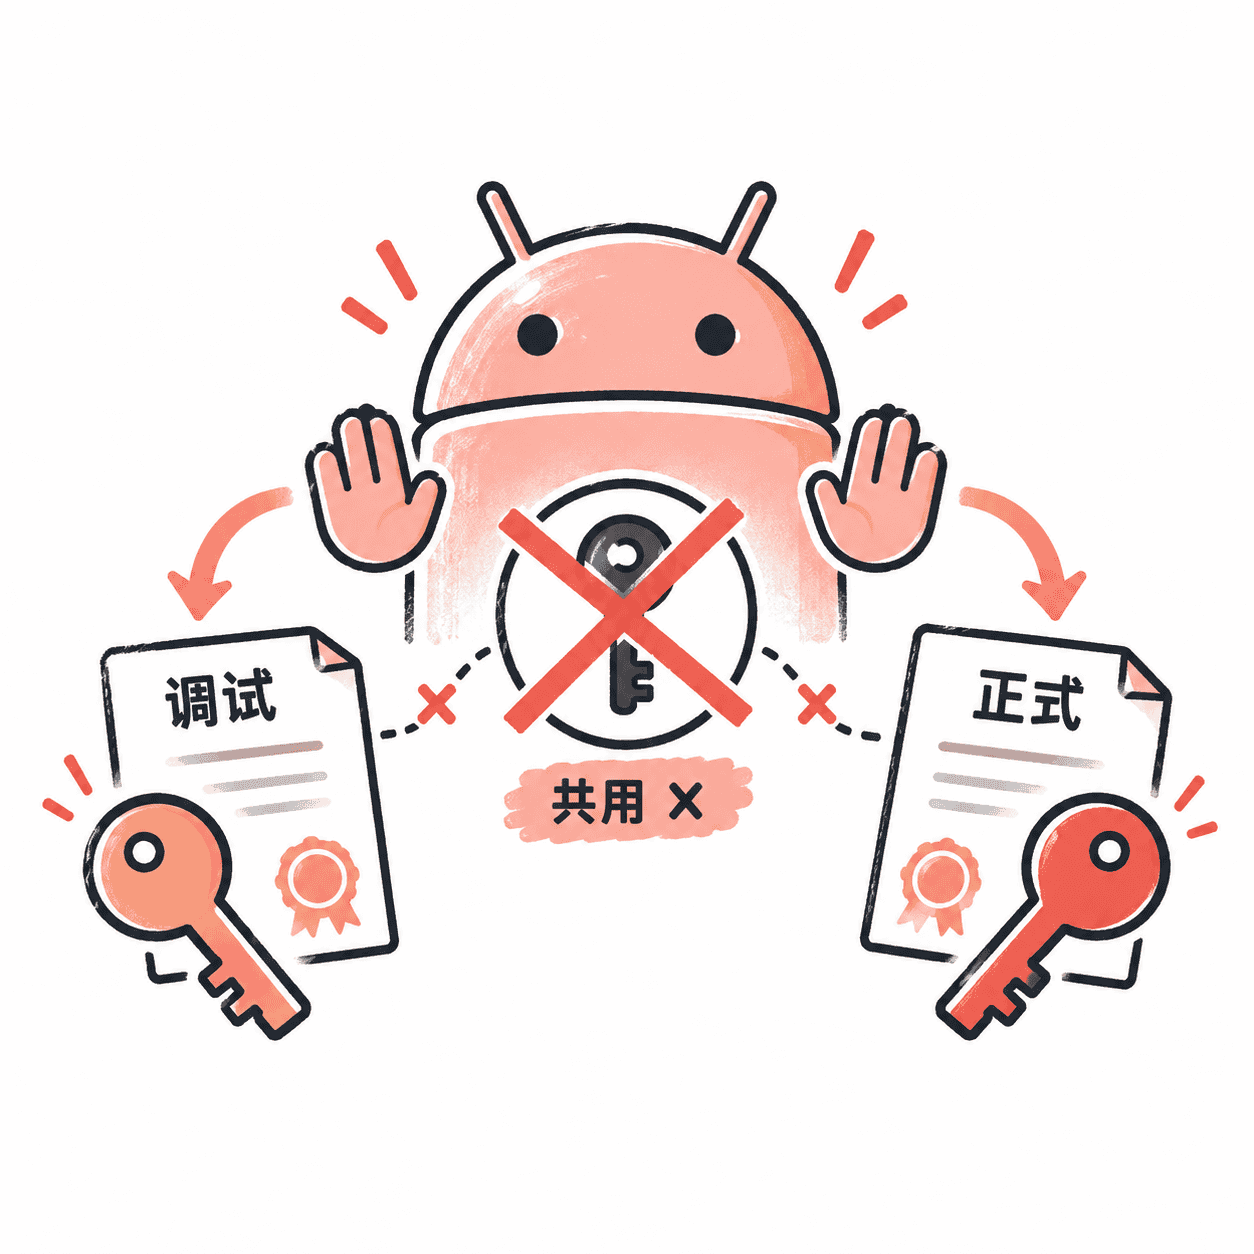
Android Debug 与 Release 为什么不能共用签名
Android 开发中为了省事把 Debug 和 Release 共用同一个签名,看起来能减少配置,却会把正式应用身份暴露给日常调试环境。内容从签名的真实作用、复用后的攻击面、升级与分发风险到正确配置展开,读完可以建立开发与生产签名隔离方案。
技术文章 · 技术实践
READ / ARTICLES
从一个具体问题出发,读懂原理,也读懂工程中的取舍。
当前方向 · 4 篇文章
Android 开发中为了省事把 Debug 和 Release 共用同一个签名,看起来能减少配置,却会把正式应用身份暴露给日常调试环境。内容从签名的真实作用、复用后的攻击面、升级与分发风险到正确配置展开,读完可以建立开发与生产签名隔离方案。
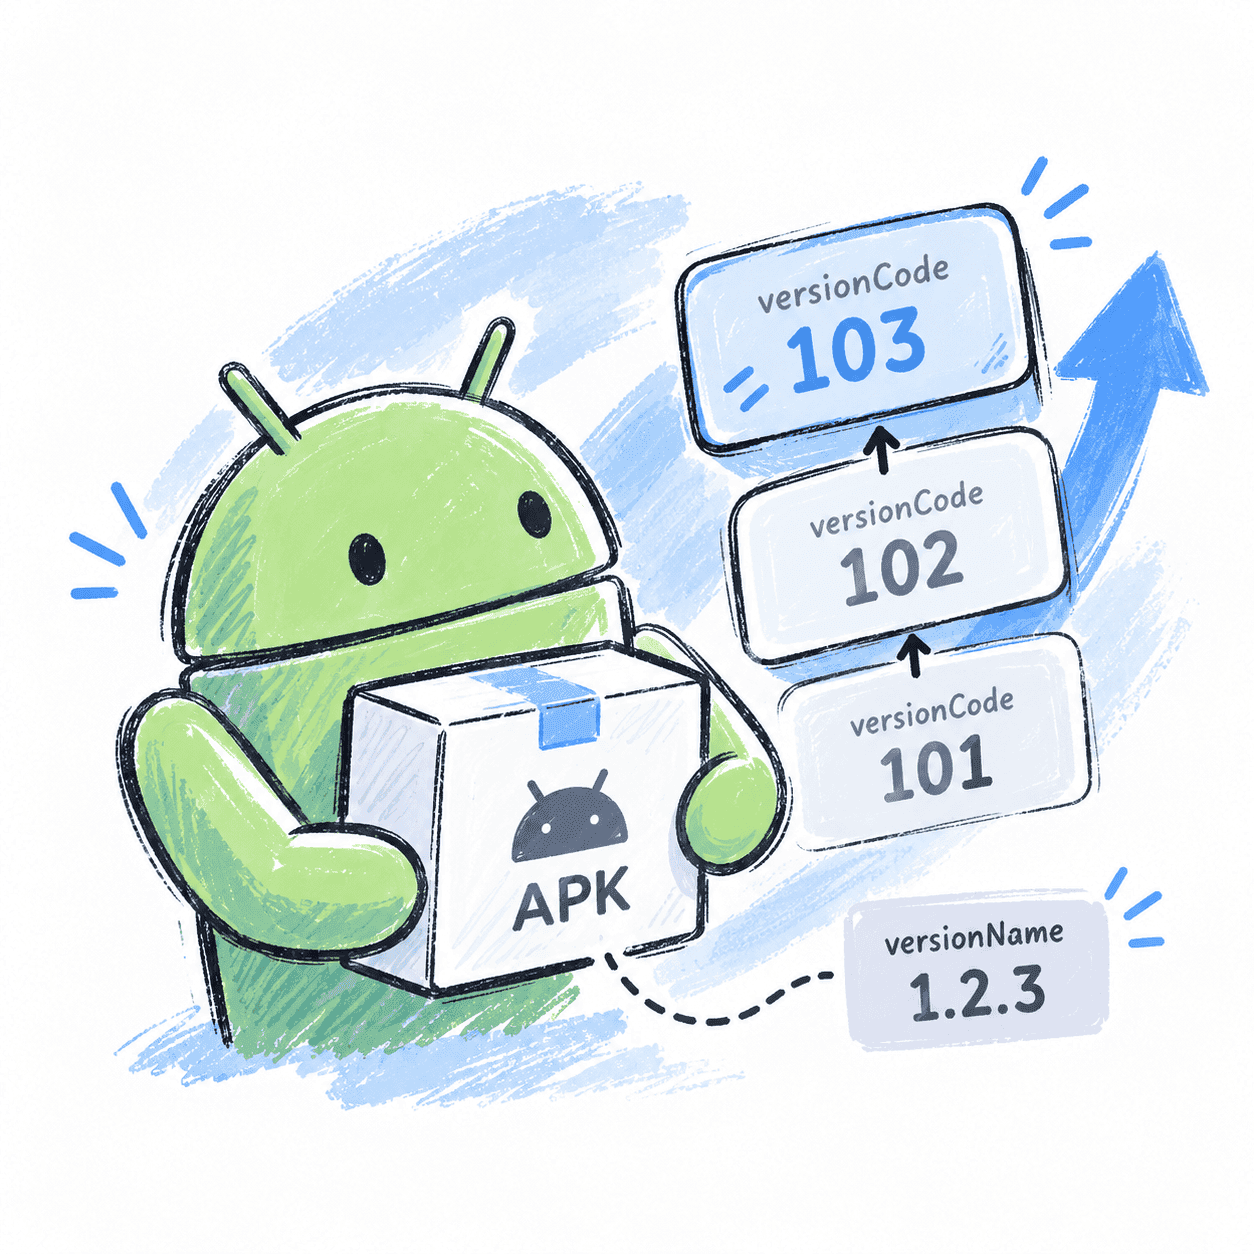
Android 发版一多,最容易出现版本号重复、测试包无法覆盖安装、渠道包顺序混乱等问题。内容拆清 versionCode 与 versionName 的职责,并给出主版本、补丁、CI 构建和多渠道场景的设计方式,读完可以建立一套稳定的版本编号规则。
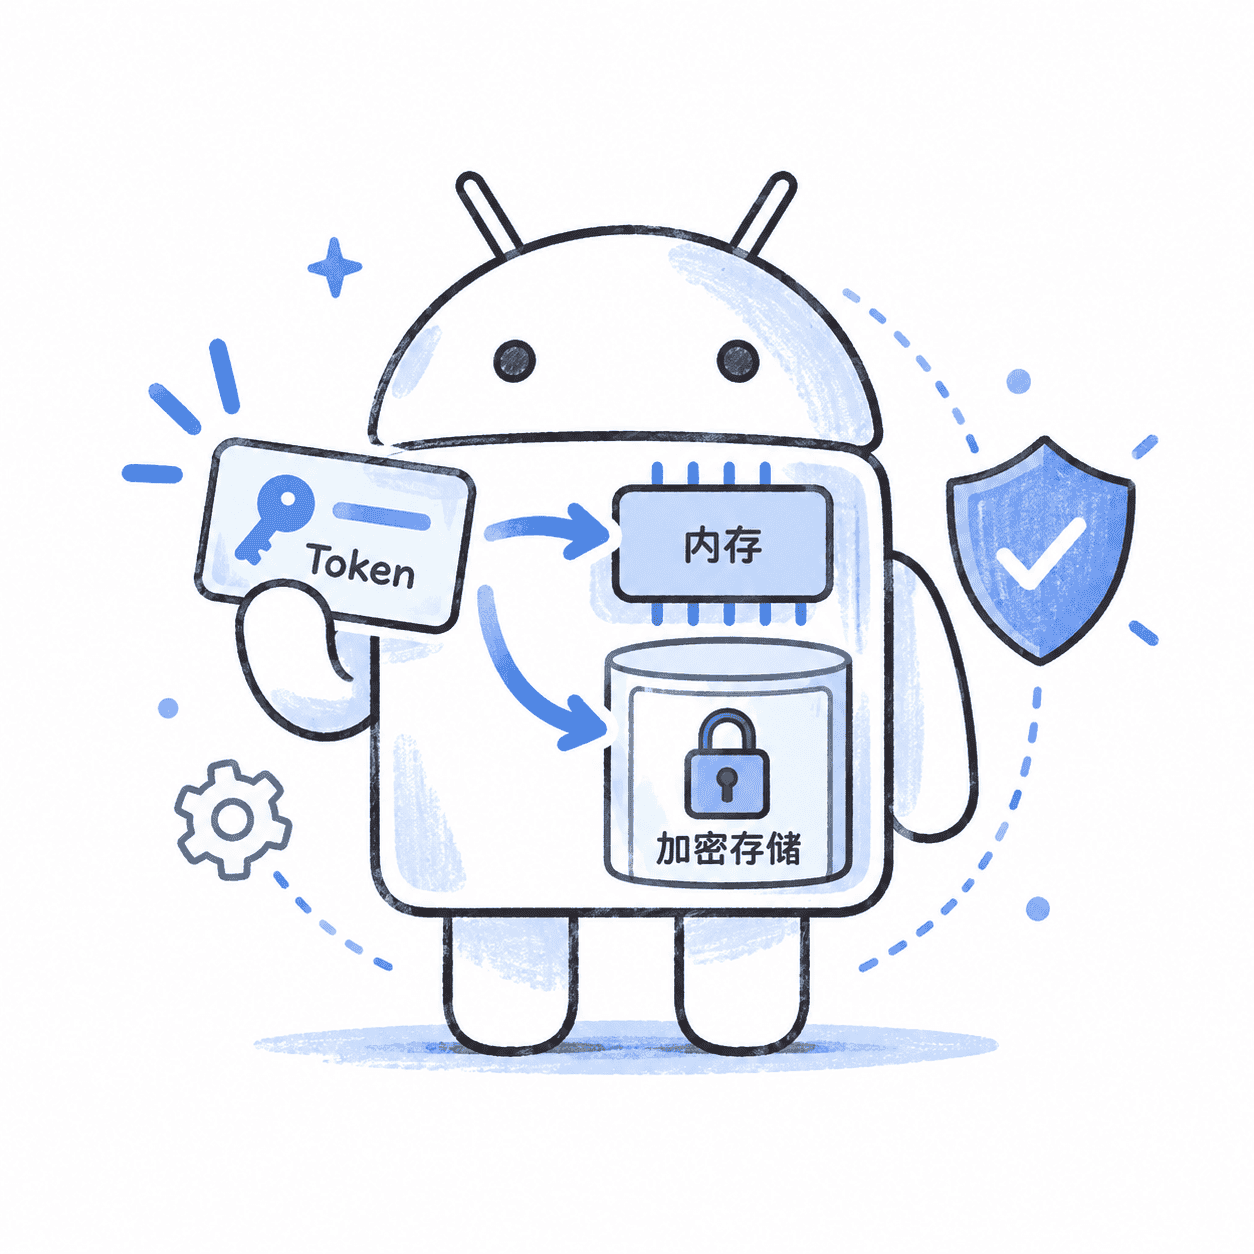
Android 登录后通常既要让 Token 跨请求使用,又要避免明文落盘、日志泄露和 WebView 暴露。内容从 Token 类型、内存与持久化边界、安全存储实现到退出登录清理展开,读完可以为 Access Token 和 Refresh Token 选择合适的保存位置。
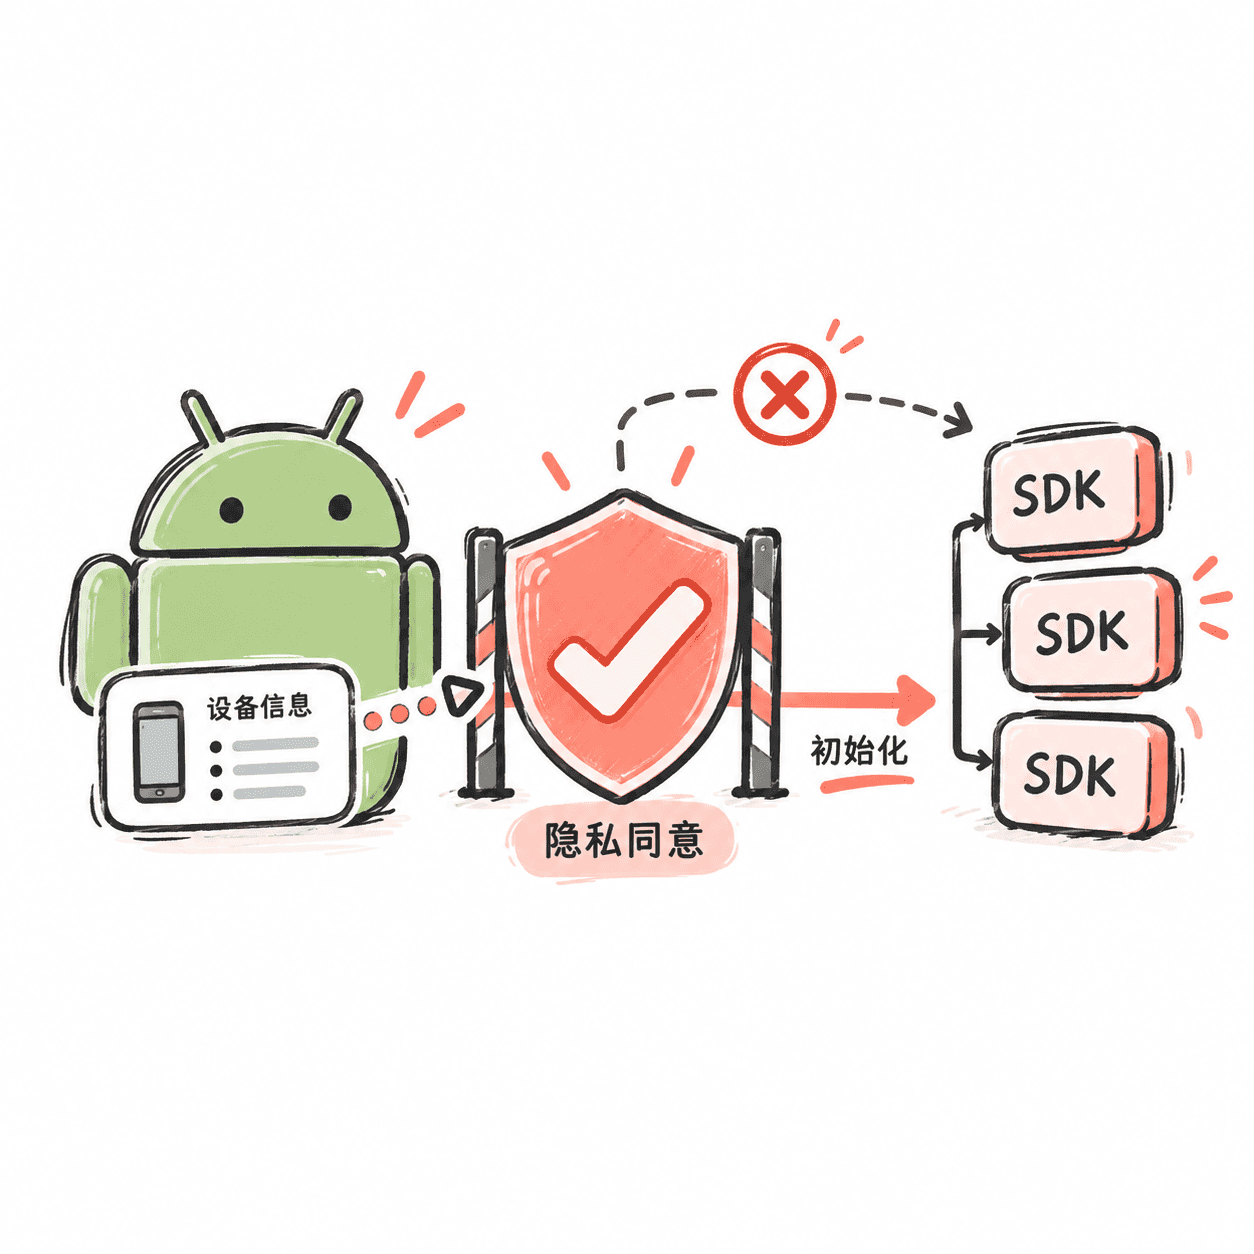
Android App 首次启动时,如果第三方 SDK 在隐私同意前就读取设备信息、注册标识符或发起上报,即使页面尚未进入业务功能也可能形成提前处理个人信息。内容讲清初始化阶段的真实风险、合规边界和代码改造方式,读完可以建立统一的延迟初始化机制。