
原生移动开发 / 技术文章
Android Token 应该存在哪里
Android 应用拿到登录 Token 后,真正的问题不是找一个地方把字符串保存起来,而是决定哪些 Token 可以落盘、落盘后如何保护、什么时候清除。对于需要登录态的 Android 开发者,一个实用结论是:短期 Access Token 优先放内存,需要长期保存的 Refresh Token 才进入受 Keystore 保护的持久化存储。
先区分 Access Token 和 Refresh Token
很多安全问题来自把所有 Token 当成同一种数据处理。典型登录体系至少包含 Access Token 和 Refresh Token,两者的生命周期和泄露后果并不相同。
Access Token 用于直接访问业务 API,一般有效期较短。应用正在运行时,可以由认证模块维护在内存中,请求发出时再写入 Authorization 请求头。进程退出后让它自然消失,可以减少磁盘中长期存在的敏感凭据。
Refresh Token 用于重新获取 Access Token,生命周期往往更长。一旦泄露,攻击者可能持续换取新的访问凭据,因此它比短期 Access Token 更值得保护。如果产品需要关闭 App 后仍保持登录状态,通常真正需要持久化的是 Refresh Token,而不是无条件保存所有 Token。
| 数据 | 推荐位置 | 是否建议持久化 | 原因 |
|---|---|---|---|
| Access Token | 应用进程内存 | 优先不持久化 | 生命周期短,减少落盘暴露面 |
| Refresh Token | Keystore 保护的加密存储 | 按登录需求持久化 | 需要跨进程恢复且价值更高 |
| 业务资料,例如用户 ID、昵称 | 按数据分类选择 | 视业务和隐私要求 | 这类资料不用于认证,仍可能属于个人信息 |
不要把 Token 明文丢进普通存储
普通 SharedPreferences、DataStore、SQLite 数据库都解决了“数据保存在哪里”的问题,但默认并不等于“凭据已经安全加密”。如果直接把 Token 字符串写进去,本质仍然是持久化明文敏感数据。
下面这些位置尤其不适合保存认证 Token:
- 外部存储、下载目录或普通文件;
- 明文
SharedPreferences; - 日志、崩溃上报字段和埋点参数;
- 剪贴板;
- WebView 的
localStorage、JavaScript 全局变量或可被网页脚本读取的位置; - Git 仓库、资源文件或
BuildConfig中写死的固定 Token。
SharedPreferences 不是不能参与 Token 存储,而是不能把 Token 原文直接写进去。比较可靠的设计是让 Android Keystore 保存不可导出的加密密钥,再把经过认证加密后的密文保存到应用私有存储。
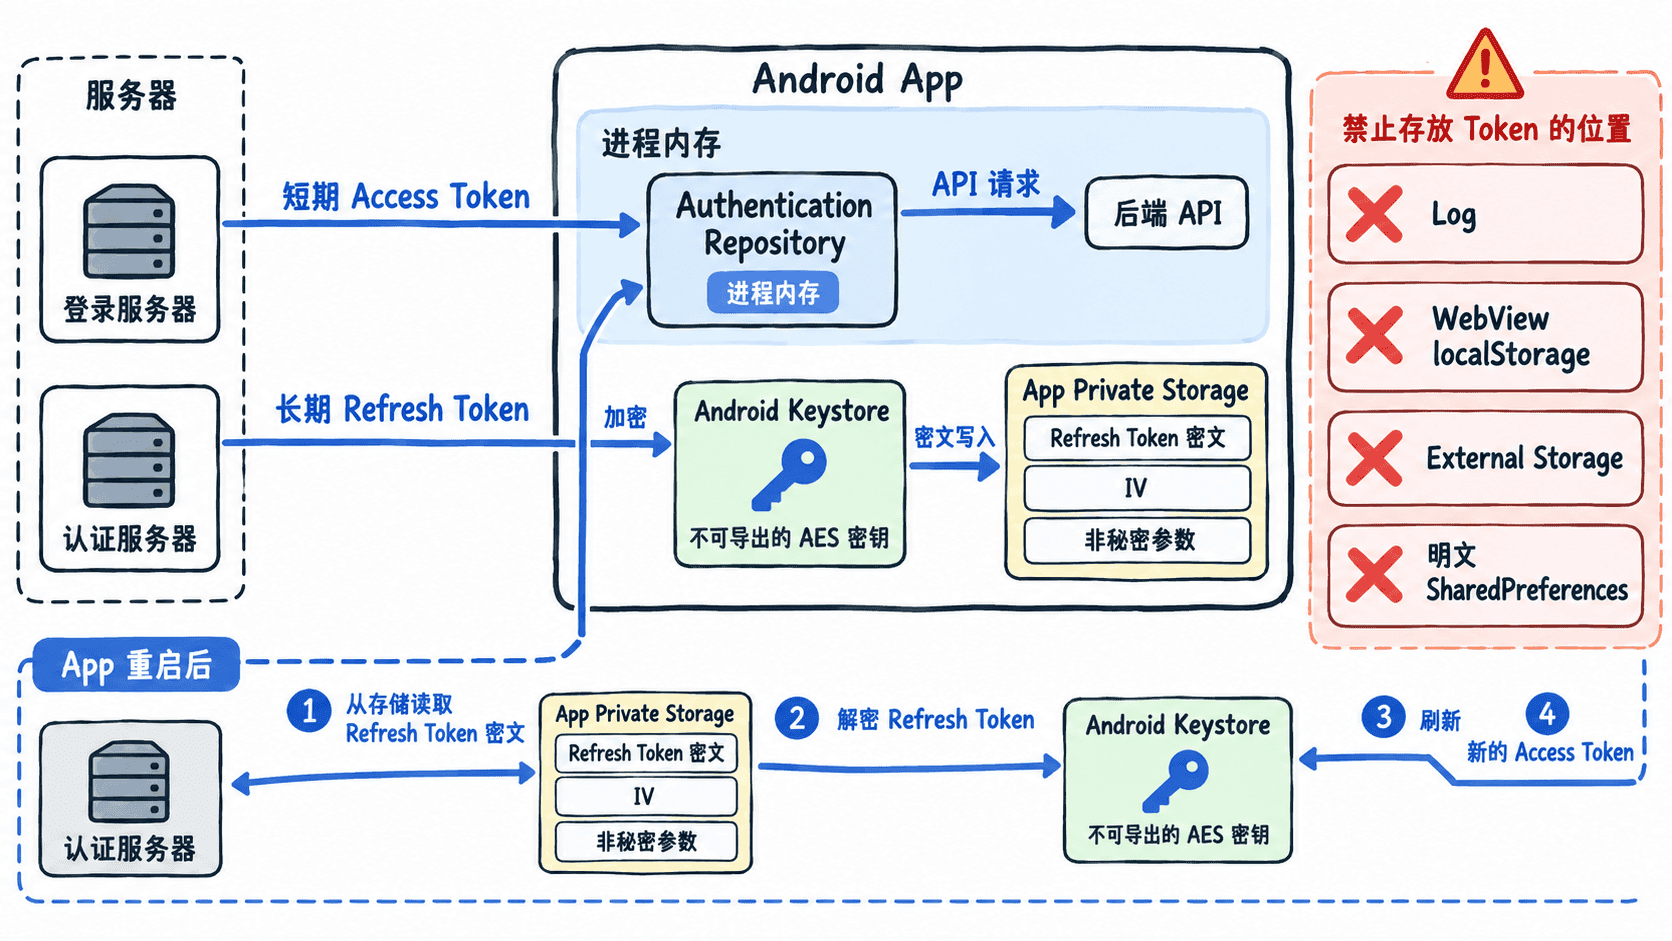
用 Android Keystore 保护持久化 Token
Android Keystore 的关键价值不是“帮你存一个 Token”,而是保存应用使用的加密密钥。对于支持 API 23 及以上的应用,可以在 Keystore 中创建 AES 密钥,使用 AES-GCM 加密 Refresh Token,然后只把 IV 和密文写入应用私有存储。
下面是 Android API 23+ 的 Kotlin 实现,示范单账号、单进程使用。将一个实例交给认证模块统一持有,在后台线程调用。密文保存在 noBackupFilesDir,一个记录包含版本、IV、密文和认证标签,文件写入用 AtomicFile,避免分开读取时把不同次写入的 IV 和密文组合到一起。参见 Android Keystore、备份规则和 AtomicFile。
package com.example.security

import android.content.Context
import android.security.keystore.KeyGenParameterSpec
import android.security.keystore.KeyProperties
import android.util.AtomicFile
import java.io.File
import java.io.FileNotFoundException
import java.security.KeyStore
import javax.crypto.Cipher
import javax.crypto.KeyGenerator
import javax.crypto.SecretKey
import javax.crypto.spec.GCMParameterSpec

class SecureTokenStore(context: Context) {
    private val file = AtomicFile(File(context.noBackupFilesDir, "refresh-token.bin"))
    private val keys = KeyStore.getInstance("AndroidKeyStore").apply { load(null) }
    private val alias = "refresh_token_v1"
    private val ivSize = 12
    private val tagSize = 16

    private fun existingKey(): SecretKey? = keys.getKey(alias, null) as? SecretKey

    private fun createKey(): SecretKey =
        KeyGenerator.getInstance(KeyProperties.KEY_ALGORITHM_AES, "AndroidKeyStore").run {
            init(
                KeyGenParameterSpec.Builder(
                    alias, KeyProperties.PURPOSE_ENCRYPT or KeyProperties.PURPOSE_DECRYPT
                )
                    .setBlockModes(KeyProperties.BLOCK_MODE_GCM)
                    .setEncryptionPaddings(KeyProperties.ENCRYPTION_PADDING_NONE)
                    .setRandomizedEncryptionRequired(true)
                    .build()
            )
            generateKey()
        }

    @Synchronized
    fun saveRefreshToken(token: String) {
        require(token.isNotBlank())
        val cipher = Cipher.getInstance("AES/GCM/NoPadding")
        cipher.init(Cipher.ENCRYPT_MODE, existingKey() ?: createKey())
        val iv = cipher.iv
        check(iv.size == ivSize)
        val encrypted = cipher.doFinal(token.toByteArray(Charsets.UTF_8))

        val stream = file.startWrite()
        try {
            stream.write(byteArrayOf(1) + iv + encrypted)
            file.finishWrite(stream)
        } catch (failure: Exception) {
            file.failWrite(stream)
            throw failure
        }
    }

    @Synchronized
    fun readRefreshToken(): String? {
        val record = try {
            file.readFully()
        } catch (missing: FileNotFoundException) {
            return null
        }
        val headerSize = 1 + ivSize
        require(record.size > headerSize + tagSize && record[0] == 1.toByte()) {
            "Invalid token record"
        }
        val key = checkNotNull(existingKey()) { "Token key is unavailable" }
        val iv = record.copyOfRange(1, headerSize)
        val cipher = Cipher.getInstance("AES/GCM/NoPadding")
        cipher.init(Cipher.DECRYPT_MODE, key, GCMParameterSpec(tagSize * 8, iv))
        return cipher.doFinal(record, headerSize, record.size - headerSize)
            .toString(Charsets.UTF_8)
    }

    @Synchronized
    fun clear() {
        file.delete()
        check(!file.baseFile.exists()) { "Could not remove local token" }
    }
}
在 Android 测试进程的后台线程中,用测试字符串验证往返和清理,不在日志中输出 Token:
val store = SecureTokenStore(applicationContext)
store.saveRefreshToken("refresh-token-demo")
check(store.readRefreshToken() == "refresh-token-demo")
store.clear()
check(store.readRefreshToken() == null)
每次加密由 Keystore 对应的加密提供方生成新 IV。读取只使用现存密钥,记录损坏、密钥丢失或认证失败时会抛出异常。认证模块应区分暂时的 I/O 或 Keystore 故障与不可恢复的凭据,后者清理并转入重新登录。跨设备迁移应让用户重新建立会话。多个进程需要指定唯一的存储进程或额外协调,实例内的锁只保护本实例。
应用运行时不要到处复制 Token
即使磁盘存储做对了,如果 Token 在业务代码中到处传递,攻击面仍然会扩大。更合适的方式是把认证状态集中到一个认证仓库,由网络层获取当前 Access Token,而不是让 Activity、Fragment 和每个业务模块分别保存一份。
常见的数据流可以保持为:登录成功后把 Access Token 放入内存认证状态;需要保持登录时,加密保存 Refresh Token;网络请求统一从认证模块取得 Access Token;遇到 Access Token 过期后,由认证模块使用 Refresh Token 换取新 Token,再更新内存状态。
这样做还有一个工程收益:退出登录、Token 刷新、账号被踢和凭据失效都只有一个状态源,不容易出现“页面认为已退出,但某个网络组件还拿着旧 Token”的问题。
如果使用 OkHttp,可让 Interceptor 添加认证头,由 Authenticator 或专门的会话层处理刷新。多个请求同时遇到凭据过期时,应共享一次刷新,并在拿到锁后确认当前 Access Token 是否已被其他请求更新。若服务端轮换 Refresh Token,要把返回的新凭据作为同一会话更新保存,失败后按服务端协议恢复。退出或切换账号时,应使旧会话的在途刷新结果失效,避免请求回来后重新写入 Token。参见 OAuth 安全最佳实践中的 Refresh Token 保护。
WebView 不应该直接持有登录 Token
原生 App 内嵌 H5 时,一个常见做法是把 Access Token 注入 JavaScript,再由网页保存到 localStorage。这种设计会把原生认证凭据暴露到 Web 环境,一旦网页存在 XSS、加载了不可信脚本或 JavaScript Bridge 权限设计不当,Token 就可能被读取。
更安全的边界是让 Token 尽可能停留在原生网络层。如果 H5 必须访问需要认证的服务,可以根据业务架构使用受控的原生请求桥接、服务端会话或用途受限且生命周期很短的临时凭据,而不是把 App 的长期 Refresh Token 交给网页。
同样不要通过 URL Query 参数传递 Token。URL 可能进入浏览历史、代理日志、服务器访问日志、统计系统或错误报告,比放在请求头中更容易形成额外副本。
退出登录时要同时处理客户端和服务端
退出时立即让当前会话在客户端失效,阻止新请求并忽略旧会话的刷新结果。可在内存中短暂保留撤销所需凭据并发起服务端撤销,随后清理它。即使断网或撤销请求失败,也应清理本地 Token,区分“本机已退出”和“服务端撤销已确认”。服务端能撤销哪些凭据及何时生效,以实际实现为准。参见 OAuth Token 撤销规范。
需要特别覆盖几种生命周期:用户主动退出、账号切换、Refresh Token 过期、服务端撤销会话、解密失败以及 Keystore 密钥不可用。遇到无法恢复的凭据状态时,应回到未登录状态,而不是无限重试旧 Token。
最终可以把选择规则压缩成一句话:Access Token 尽量只活在内存里;确实需要跨启动保存的 Refresh Token,使用 Android Keystore 管理密钥并加密后落到应用私有存储。 再配合短有效期、服务端撤销、集中刷新和退出清理,才能形成完整的 Token 安全边界。