
原生移动开发 / 技术文章
Android Debug 与 Release 为什么不能共用签名
Android 项目可以让 Debug 和 Release 使用同一个 keystore,但这不是一个值得采用的工程方案。问题不在于“能不能打包”,而在于 Android 把签名当作应用身份的一部分:一旦正式签名进入高频调试环境,测试包、开发机、CI 日志和团队成员都可能接触生产身份。合理做法是让 Debug 使用独立调试签名,Release 私钥只服务正式发布链路。
Android 签名不只是证明安装包是谁打的
Android 安装包签名承担的是应用身份确认。系统安装更新包时,会检查新版本是否与已安装应用满足签名兼容要求;一些基于签名权限、应用间身份校验和平台能力也依赖签名关系。
应用签名私钥是长期身份凭据。攻击者若得到可用的应用签名私钥,就可能制作签名身份与正式应用相同的 APK。Keystore 密码用于保护容器,已经被提取出来的可用私钥不会再受原容器密码约束。
Debug 包的目标完全不同。它用于本地开发、联调、自动化测试和临时安装,需要的是方便、可替换和低风险,而不是承担生产身份。
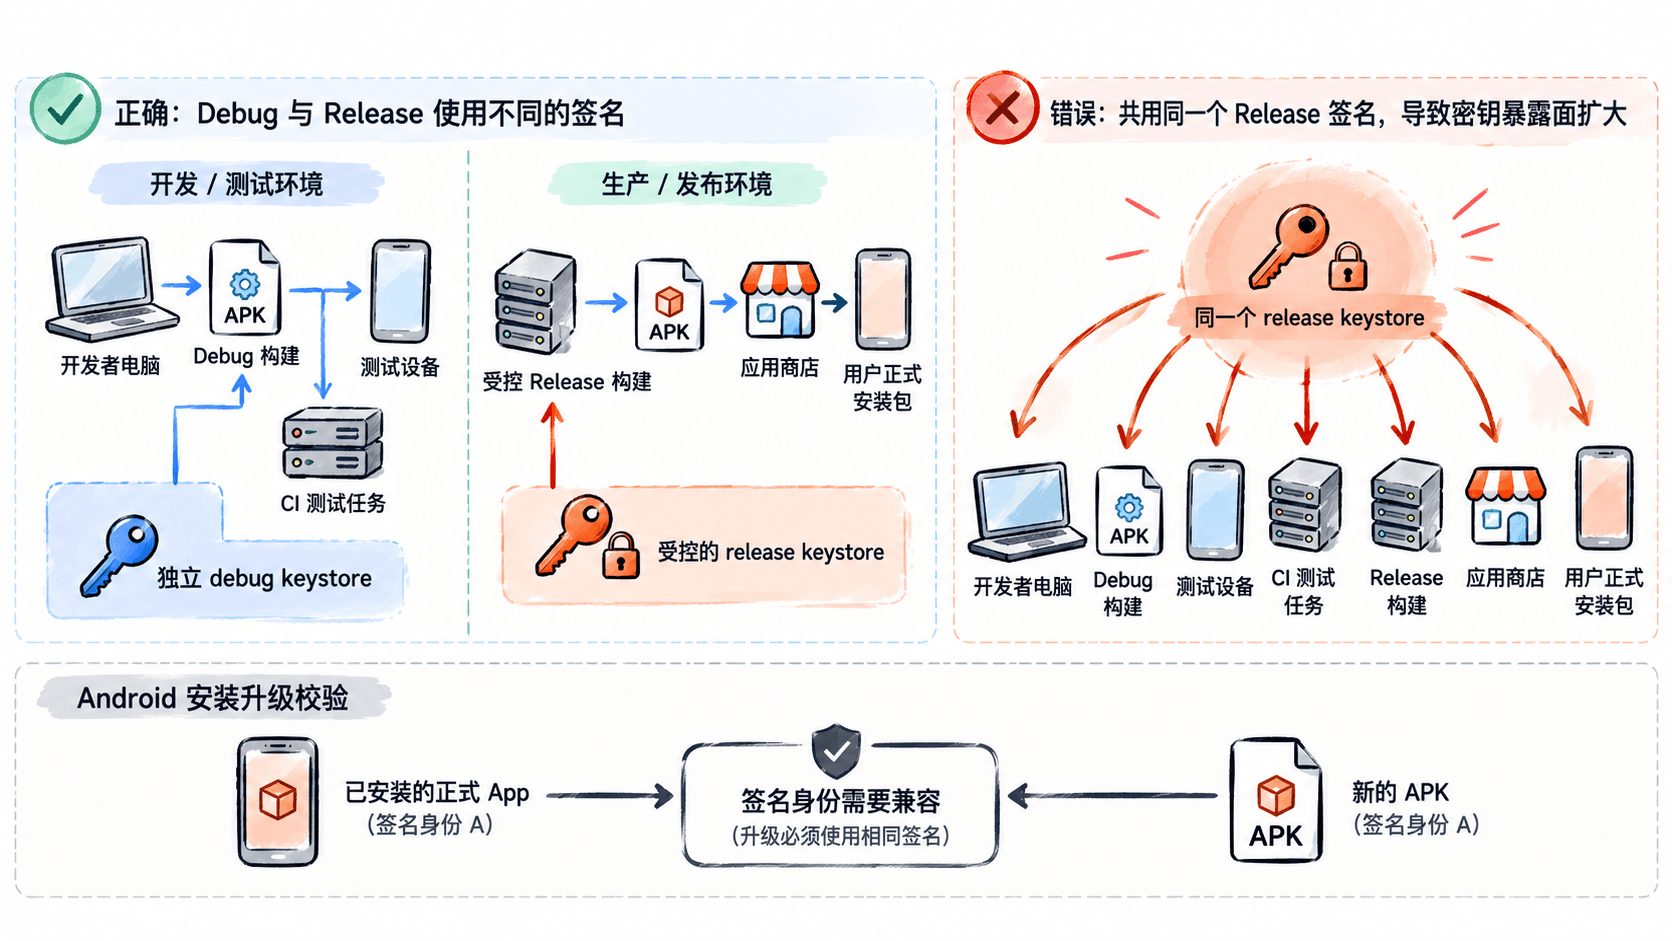
共用签名会把生产密钥带进调试环境
Debug 构建通常发生得非常频繁,而且运行环境远比正式发布复杂。开发者可能在个人电脑、测试服务器、临时 CI Runner、第三方测试平台或多台设备上反复构建。
Keystore 是容器,同一个文件可以有多个别名。若两个构建使用同一签名私钥,它们共享签名身份。即使为 Debug 指定另一别名,把包含正式密钥的整个 keystore 放入日常开发环境也会扩大生产签名材料的暴露范围。把调试签名与发布签名分别放进各自的凭据边界,可以避免 Debug 构建读取正式密钥文件。
常见风险包括:
- keystore 被误提交到 Git 仓库、网盘或聊天工具;
storePassword、keyPassword出现在 Gradle 文件、CI 日志或构建脚本中;- 离职成员或外包人员曾经接触生产签名;
- 开发机被恶意软件控制后可直接读取签名材料;
- 临时测试环境被清理不彻底,残留 keystore 或环境变量;
- 为了调试方便降低密钥保护要求,最终影响正式发布。
泄露后可能影响正式应用升级链路
如果生产签名材料泄露,风险会比普通源码泄露更严重。源码泄露后攻击者仍然缺少正式签名身份;签名私钥泄露后,攻击者可能具备伪造该身份的条件。
在自行管理 APK 签名的场景中,攻击者若能使用泄露的应用签名私钥,并采用同一个应用 ID,就可能制作签名兼容的恶意安装包。实际能否覆盖用户现有安装,还取决于版本号、签名方案、系统版本和安装渠道。使用 Play 托管签名时,单独泄露上传密钥不会赋予攻击者应用签名私钥。
此外,一些应用会使用签名证书摘要作为第三方平台配置,例如 OAuth、地图、支付、推送或开放平台的 Android 应用身份校验。Debug 与 Release 共用签名还会导致测试环境和生产环境在这些平台上难以彻底隔离。
Debug 包与正式包应该拥有不同身份
最简单的做法是保留 Android 默认 Debug keystore,让 Debug 构建继续使用调试签名,而 Release 单独配置生产 keystore。
下面是应用模块 build.gradle.kts 的配置片段。只有发布任务显式传入 -PreleaseSigning=true 才读取签名环境变量。发布流水线须固定传入该参数,并且只接受通过证书检查的产物。
val releaseSigning = providers.gradleProperty("releaseSigning").orNull == "true"
fun requiredSigningEnv(name: String): String =
    providers.environmentVariable(name).orNull?.takeIf { it.isNotBlank() }
        ?: error("Missing release signing variable: " + name)

android {
    if (releaseSigning) {
        signingConfigs.create("production") {
            storeFile = file(requiredSigningEnv("ANDROID_RELEASE_KEYSTORE"))
            storePassword = requiredSigningEnv("ANDROID_RELEASE_STORE_PASSWORD")
            keyAlias = requiredSigningEnv("ANDROID_RELEASE_KEY_ALIAS")
            keyPassword = requiredSigningEnv("ANDROID_RELEASE_KEY_PASSWORD")
        }
    }

    buildTypes {
        getByName("debug") {
            applicationIdSuffix = ".debug"
            versionNameSuffix = "-debug"
        }

        getByName("release") {
            if (releaseSigning) {
                signingConfig = signingConfigs.getByName("production")
            }
        }
    }
}
本地运行 ./gradlew :app:assembleDebug,使用默认调试证书,且不需要正式凭据。发布 APK 的 CI 任务运行 ./gradlew :app:assembleRelease -PreleaseSigning=true,缺少所需变量时配置失败。按此片段构建未启用签名的 Release 产物时,它是未签名产物。Windows 下将 ./gradlew 换为 gradlew.bat。
可用 Android SDK Build Tools 的 apksigner 检查两个 APK。除确认两者不同,还要将 Release 指纹与发布渠道的预期值比较。
apksigner verify --print-certs app/build/outputs/apk/debug/app-debug.apk
apksigner verify --print-certs app/build/outputs/apk/release/app-release.apk
命令适用于 APK。Google Play 上由 Play 重新签名的 APK 应与 Play Console 中的应用签名证书匹配。参见 Android 签名说明和 apksigner 命令说明。
实际包名由项目自己的 applicationId 决定,上面的结果只表示 applicationIdSuffix = ".debug" 带来的行为。
使用不同 applicationId 还有一个额外好处:同一台测试设备上可以同时安装 Debug 和 Release,不需要为了调试反复卸载正式版本,也能减少测试数据与生产数据混用。
Release 私钥应该进入更小的权限范围
仅仅创建两个 keystore 还不够,Release 私钥本身也要控制访问范围。
正式签名材料适合遵循以下原则:
- 不提交到源码仓库;
- 不通过即时通讯工具分发;
- 开发成员默认不需要持有生产私钥;
- CI 只在 Release 发布任务中注入签名材料;
- 密码使用 Secret、凭据管理服务或受控环境变量保存;
- 对签名文件做好加密备份和权限控制;
- 能使用应用商店托管签名时,明确区分上传密钥与应用签名密钥。
使用 Google Play App Signing 时,CI 用上传密钥对 AAB 签名,Google Play 验证上传包后,用应用签名密钥对分发给用户的 APK 签名。应用签名证书的指纹通常用于生产应用身份校验。上传密钥也属于发布凭据,应与调试环境隔离。若确认泄露的是上传密钥,可向 Play 申请重置上传密钥,分发签名保持原有身份。若泄露的是应用签名私钥,应按分发平台、系统版本和支持的密钥升级机制另行处理。
已经复用了签名应该怎么处理
如果项目当前 Debug 和 Release 已经使用同一个签名,首先要判断正式密钥是否真正发生过扩散。
可以检查 keystore 是否进入过 Git 历史、构建产物、共享文件夹、CI Runner、开发者电脑和第三方测试环境,同时检查密码是否曾明文写入 gradle.properties、脚本或日志。
然后把 Debug 构建切换回独立调试签名,并限制 Release 签名只在发布链路加载。不要为了“保持测试包可以覆盖正式包”继续复用生产签名;这种便利本身就是扩大风险边界的原因。
Android 并没有禁止 Debug 和 Release 使用同一套签名,但工程上应把它们看成两个不同安全域:Debug 身份用于开发便利,Release 身份用于生产信任。 两者隔离后,即使开发机、测试包或调试环境出现问题,也不会直接把正式应用最重要的身份凭据一起暴露出去。