
原生移动开发 / 技术文章
Android 隐私同意前为何不能初始化 SDK
Android App 的隐私合规不能只看“有没有弹隐私政策”,还要看用户点击同意之前代码已经做了什么。很多统计、广告、推送、设备识别类 SDK 会在 Application 启动后立即读取设备信息、创建标识符或联网,因此真正需要控制的是个人信息处理发生的时间点,而不是简单把初始化代码换个位置。
初始化动作为什么可能已经开始收集数据
第三方 SDK 的 init() 往往不是一个只创建 Java 对象的本地操作。不同 SDK 在初始化阶段可能读取系统信息、生成或访问设备标识、注册生命周期监听、读取网络状态,甚至立即向服务端发送初始化请求。
这意味着 App 虽然还停留在隐私弹窗,第三方代码却可能已经开始处理数据。对于用户来说,他还没有作出选择;对于技术链路来说,数据采集已经发生。
在中国境内适用的规则下,应按每项数据处理目的判断合法依据。《个人信息保护法》第十三条规定了同意及其他处理依据。基于同意处理时,第十四条要求充分知情并自愿、明确作出同意。处理目的、方式或信息种类发生变更时,应重新取得同意。第十七条规定了处理前告知的内容,法律另有规定的情形按相应条款处理。参见 《个人信息保护法》。
对于依赖同意的处理,《App违法违规收集使用个人信息行为认定方法》把同意前就开始收集个人信息或打开相关权限列为检查情形。即使应用还未调用业务 API,SDK 的启动组件也可能已经开始访问或传输数据。参见 四部门发布的认定方法。
不是所有 SDK 都必须机械地等到同意后
需要控制的核心不是方法名叫不叫 init,而是它在用户同意前是否会发生个人信息处理。
例如,一个完全离线、初始化时不读取个人信息、不访问设备标识、不申请权限、也不向外发送数据的纯工具库,与广告、统计、推送 SDK 的风险明显不同。某些 SDK 还提供专门的隐私配置接口,要求开发者先声明用户是否授权,再决定是否允许后续采集。
因此接入第三方 SDK 时至少要确认:
- 初始化阶段会读取哪些设备或用户信息;
- 是否会立即发起网络请求;
- 是否访问 Android ID、OAID、IMEI、MAC、位置等标识或信息;
- 是否会申请或间接触发系统权限;
- 是否存在关闭自动采集、延迟初始化或隐私模式;
- SDK 收集的数据、目的和第三方主体是否已经在隐私政策与第三方共享清单中披露。
正确的启动顺序应该是什么
对于依赖用户同意处理个人信息的第三方 SDK,一个更清晰的启动顺序是:App 先启动自己的最小必要代码,读取本地隐私同意状态;未同意时只展示隐私说明;用户明确同意后记录状态,再初始化允许启动的第三方 SDK。
保存与处理目的和告知版本对应的同意状态。启动时只读取已持久化、仍有效的状态,默认关闭缺少授权或已撤回的处理。目的、处理方式或数据种类变更时,应在新同意生效前保持相关处理关闭。告知文案的版本号可帮助识别变化,是否需要重征仍取决于处理活动的实际变化。
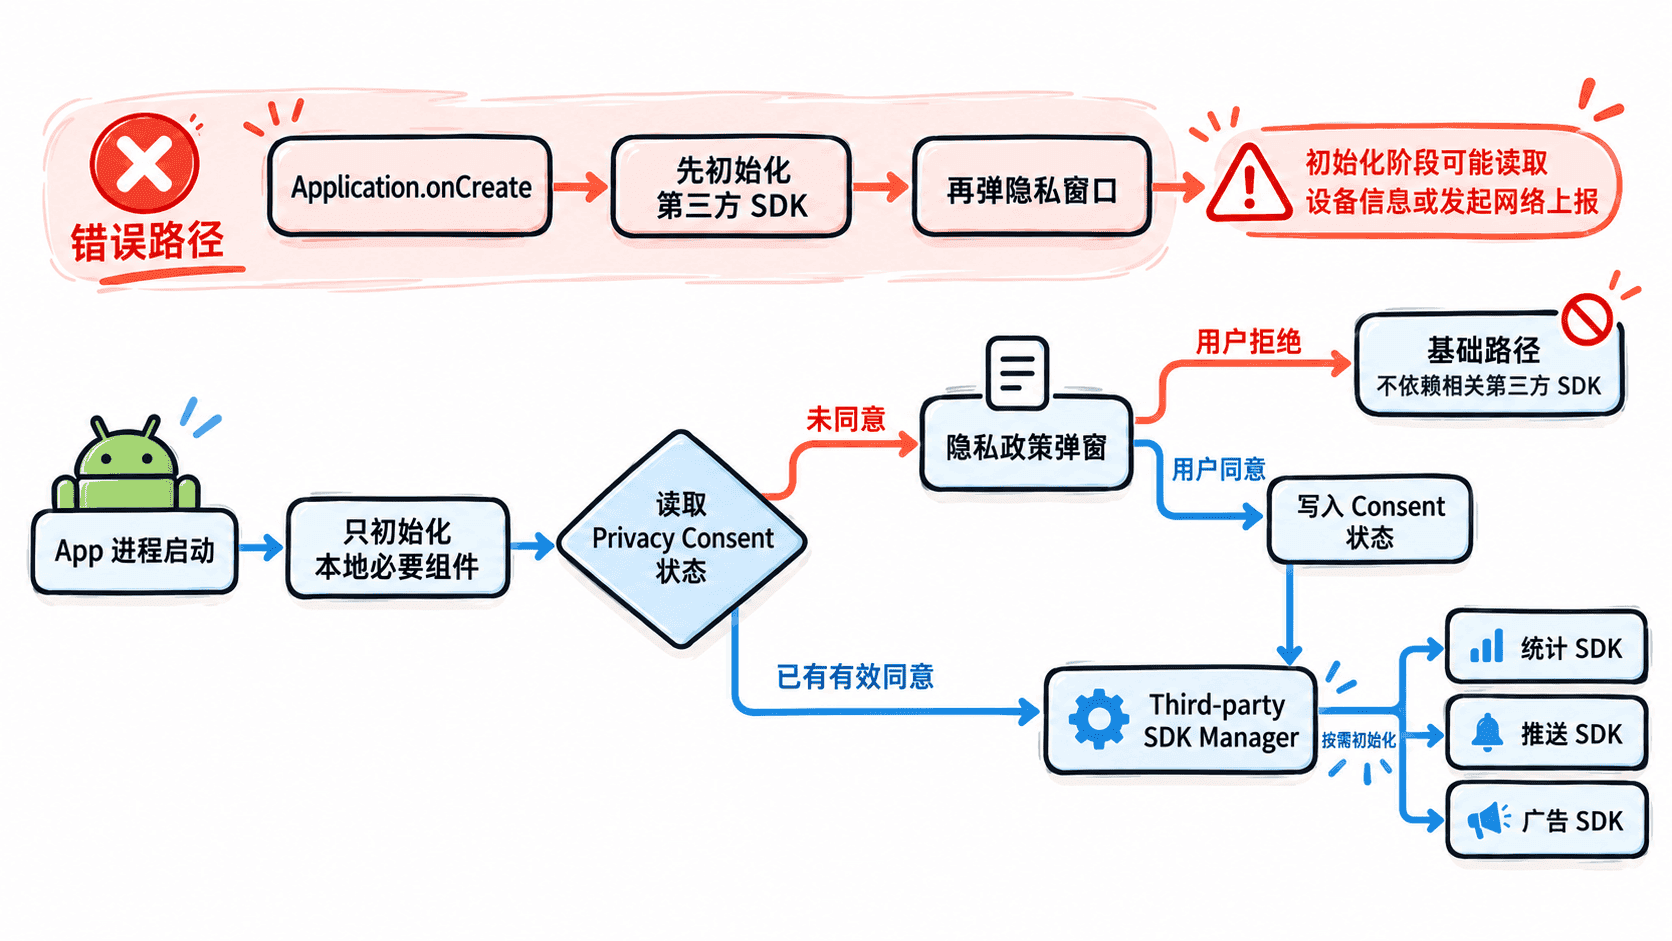
这个顺序的关键是让“隐私状态”成为 SDK 初始化的前置条件,而不是 UI 层弹完窗口后各个页面自己决定是否初始化。
用统一入口延迟初始化第三方 SDK
如果每个 Activity、Fragment 都各自判断隐私状态,时间久了很容易出现漏网的 SDK。更适合的方式是建立一个统一的第三方 SDK 初始化器,所有需要受隐私状态控制的 SDK 只能从这里启动。
下面的 Kotlin 示例演示按用途控制分析 SDK。实际应用应让启动、同意和撤回事件在同一个串行入口处理,每次读取当前有效的同意状态。SDK 适配器应允许重复应用同一状态。关闭采集的路径也须保证不会为了调用关闭接口而首次初始化 SDK。
enum class Purpose { ANALYTICS, ADS }

class ConsentGate(
    private val currentConsent: () -> Set<Purpose>,
    private val updateAnalytics: (Boolean) -> Unit,
) {
    private val owner = Thread.currentThread()

    fun reconcile() {
        check(Thread.currentThread() === owner) {
            "Run consent events on the owning thread"
        }
        updateAnalytics(Purpose.ANALYTICS in currentConsent())
    }
}

fun main() {
    var consent = emptySet<Purpose>()
    val updates = mutableListOf<Boolean>()
    val gate = ConsentGate({ consent }) { enabled -> updates.add(enabled) }

    gate.reconcile() // 首次启动
    consent = setOf(Purpose.ADS)
    gate.reconcile() // 只允许广告用途,分析仍关闭
    consent = setOf(Purpose.ANALYTICS)
    gate.reconcile()
    consent = emptySet()
    gate.reconcile() // 撤回

    check(updates == listOf(false, false, true, false))
    println(updates)
}
输出为 [false, false, true, false]。应用冷启动时从持久状态读取,在同意或撤回后重新执行。示例的回调只记录决策,接入时应替换为厂商支持的启停适配器,并处理启动失败和撤回时仍在运行的后台任务。若 SDK 在其他进程运行,需要让该进程在启动和授权变更时也遵守同一状态。
验证时不要只看代码执行顺序。应在全新安装、清除数据后的首次启动状态下抓取网络请求,并检查隐私同意前是否已经出现第三方域名访问,同时结合日志和系统 API 行为确认是否读取了不应提前获取的信息。
权限弹窗晚出现也不代表前面没有采集
一个常见误区是:“我还没申请定位、相机、通讯录权限,所以 SDK 初始化没问题。”
Android 权限只是个人信息访问控制的一部分。有些信息不依赖危险权限,SDK 仍可能读取设备型号、系统版本、网络类型、应用信息或其他标识,并通过网络发送出去。
所以合规检查不能只搜索 requestPermissions()。还应该检查:
Application.onCreate()中的第三方初始化;- ContentProvider 自动初始化;
- AndroidX Startup 自动初始化;
- SDK 在 Manifest 中注册的 Provider、Service、Receiver;
- Gradle 插件自动注入的组件;
- 首次启动时隐私同意前出现的第三方网络请求。
ContentProvider 和基于它的 AndroidX Startup 可能早于 Application.onCreate() 运行。先检查各发布变体的合并 Manifest,再按厂商文档关闭目标组件的自动初始化。对 AndroidX Startup,可以移除对应初始化器的 meta-data 项,然后在取得有效同意后手动初始化。还要检查是否有其他初始化器通过依赖关系间接启动它。参见 AndroidX App Startup 的手动初始化说明。
用户拒绝后也要有可运行路径
隐私合规改造不能只设计“同意”分支。用户拒绝后,App 仍应根据功能必要性决定哪些基础能力可以继续使用,不能在后台偷偷把被阻止的 SDK 再启动一次。
对单独功能所需的信息,应结合业务和适用规则确定最小范围、合法依据和告知方式。若该处理依赖同意,在用户主动进入功能时仍需依法取得同意。用户拒绝非必要信息处理时,应用应保留可以独立提供的基本功能。参见 《常见类型移动互联网应用程序必要个人信息范围规定》。
撤回应停止后续基于该同意的处理。除持久化状态外,还要检查已经启动的 SDK、上传队列、重试任务和跨进程行为。按适用规则及厂商支持能力处理已存数据。若 SDK 无法在应用运行期间停止相关采集,接入设计就需要调整。验证应覆盖同意前、拒绝、授权后撤回和撤回后重启,并检查不同进程与后台任务的行为。
Android 隐私启动链路可以归纳为一个工程原则:先建立合法处理基础,再让会处理个人信息的第三方 SDK 工作。 是否需要延迟初始化,要看 SDK 的真实行为而不是方法名称;最稳妥的实现是统一管理初始化、关闭自动启动,并通过首次安装抓包和运行时检查验证同意前确实没有发生不应发生的数据采集。