
Linux 与服务器运维 / 系统课时
自动验证端口与网络连通
自动验证端口与网络连通
服务进程还在运行,并不代表端口已经监听;端口能够建立连接,也不代表 HTTP 接口真的可用。本节把这三个层次拆开验证,并组合成一个可直接用于部署后检查的 Shell 脚本,让故障能够快速定位到进程、监听端口或应用层。
学习目标
- 使用
pgrep、ss和curl分别检查进程、监听端口与 HTTP 服务 - 理解“进程存活”“端口开放”“服务可用”之间不能互相替代
- 编写能够通过退出码参与自动化流程的连通性检查脚本
把连通性拆成三个检查层次
排查服务时,应按由近到远的顺序验证。第一层检查目标进程是否存在,只能说明程序没有退出;第二层检查目标端口是否处于监听状态,确认程序已经绑定网络入口;第三层真正发起请求,才能验证协议处理、应用逻辑和依赖是否正常。
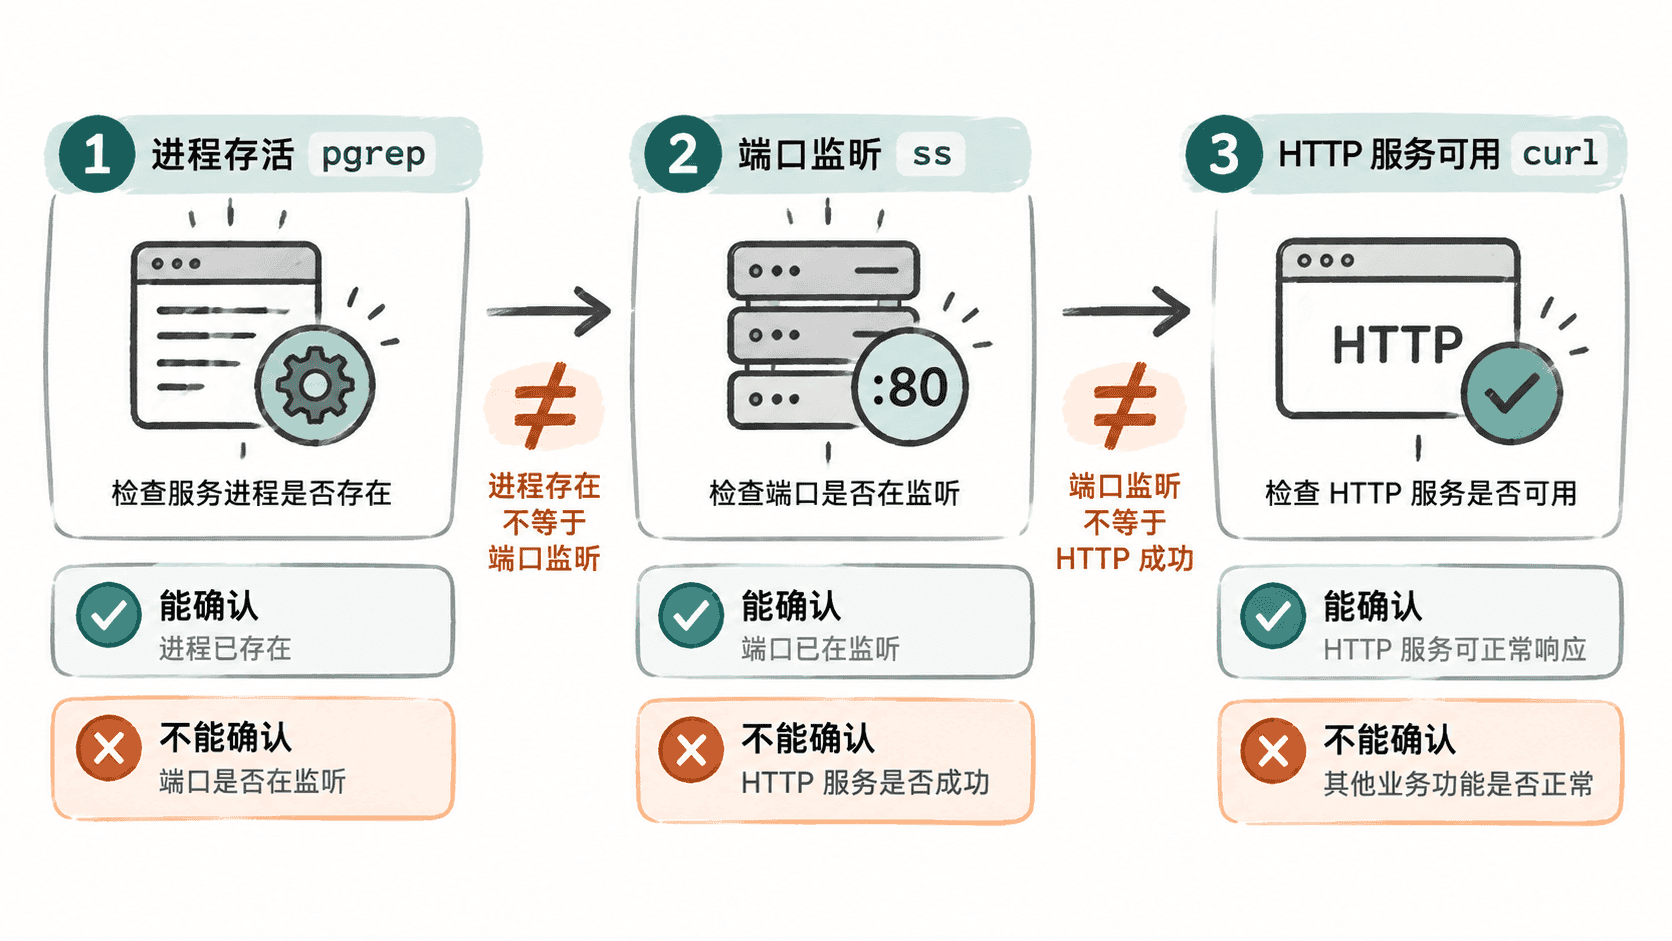
ss 适合检查本机监听状态。相比只看进程,它能够回答“某个 TCP 端口是否真的被系统中的 socket 占用并监听”。如果检查的是远端主机,则不能依赖本机 ss,应改用 curl 或其他主动连接方式。
编写部署后的自动检查脚本
下面的脚本接收进程名、端口和健康检查 URL。三个检查分别输出结果,任何关键检查失败都会以非零状态退出,便于部署脚本、CI 或定时任务直接判断成功与失败。
#!/usr/bin/env bash
set -u

process_name=${1:-nginx}
port=${2:-8080}
url=${3:-http://127.0.0.1:${port}/health}

if pgrep -x "$process_name" >/dev/null; then
  printf 'PROCESS OK: %s\n' "$process_name"
else
  printf 'PROCESS FAIL: %s\n' "$process_name" >&2
  exit 1
fi

if ss -lntH | awk -v target=":${port}" '$4 ~ target "$" { found=1 } END { exit !found }'; then
  printf 'PORT OK: %s\n' "$port"
else
  printf 'PORT FAIL: %s\n' "$port" >&2
  exit 1
fi

http_code=$(curl -sS -o /dev/null -w '%{http_code}' \
  --connect-timeout 2 --max-time 5 "$url") || {
  printf 'HTTP FAIL: request error\n' >&2
  exit 1
}

case "$http_code" in
  2*|3*) printf 'HTTP OK: %s\n' "$http_code" ;;
  *)
    printf 'HTTP FAIL: %s\n' "$http_code" >&2
    exit 1
    ;;
esac
例如服务进程为 nginx,监听 8080,并提供 /health 接口时,可以执行:
bash check-service.sh nginx 8080 http://127.0.0.1:8080/health预期输出如下,前提是三个检查均成功:
PROCESS OK: nginx
PORT OK: 8080
HTTP OK: 200
如果实际 HTTP 状态码为其他 2xx 或 3xx,最后一行会显示对应状态码。
根据失败位置判断故障范围
如果 pgrep 失败,应先检查进程退出原因、启动参数和日志,没有必要立即排查防火墙。如果进程存在但 ss 失败,重点检查服务绑定地址、端口配置、启动阶段异常以及端口冲突。
如果本地端口已经监听,而 curl 仍失败,则问题已经进入连接或应用层。连接被拒绝通常意味着请求目标与实际监听地址不一致;连接超时需要继续检查路由、防火墙或网络策略;能够连接但返回 4xx、5xx,则说明 TCP 通路基本正常,应转向应用配置、鉴权、依赖服务和业务日志。
让检查结果适合自动化调用
自动化脚本最重要的不是输出大量日志,而是形成稳定的成功与失败约定。成功时返回退出码 0,任一关键层失败时返回非零值,上层任务即可通过 if、&&、CI Job 或监控系统继续处理。
实际生产环境还可以把 URL 改为专门的健康检查接口,但接口应该真实覆盖服务所依赖的关键能力。只有把进程、socket 和应用请求分别验证,才能避免把“程序还活着”误判成“服务已经可用”。