
Rust / 系统课时
可重试错误该在何处分层判断
可重试错误该在何处分层判断
“重试”不是看错误信息里有没有 timeout,而是先判断失败性质,再由调用边界结合幂等性、次数预算和退避策略决定是否再次执行。本节把“错误分类”和“执行重试”拆开,避免永久性错误进入无意义循环。
学习目标
- 用稳定的错误变体表达“可重试”与“永久失败”,不依赖错误文本。
- 理解底层适配器负责分类、上层调用边界负责重试策略的职责分工。
- 识别幂等性、重试上限和退避对重试安全性的约束。
判断应放在哪一层
重试判断最好分成两步。靠近失败源的一层最了解原始错误,例如网络超时、连接被重置、认证失败或参数错误,因此应把它们转换成稳定的错误变体或重试分类;真正执行重试的应用层或边界层,则掌握“这次操作是否幂等、还能重试几次、是否需要退避”等策略信息。
这样可以避免两个极端:底层库直接循环重试,导致上层无法控制总耗时;上层靠字符串判断 timeout,又会把日志文案当成程序接口。错误类型承担语义,重试器承担策略,二者分开后更容易测试和替换。
| 责任 | 更适合的位置 | 典型内容 |
|---|---|---|
| 识别失败性质 | HTTP、数据库、消息队列等适配器 | 超时、连接重置、限流、认证失败 |
| 暴露稳定分类 | 应用错误类型 | Retryable、Permanent 或明确错误变体 |
| 决定是否再次执行 | 用例、任务执行器、客户端边界 | 幂等性、最大次数、退避、截止时间 |
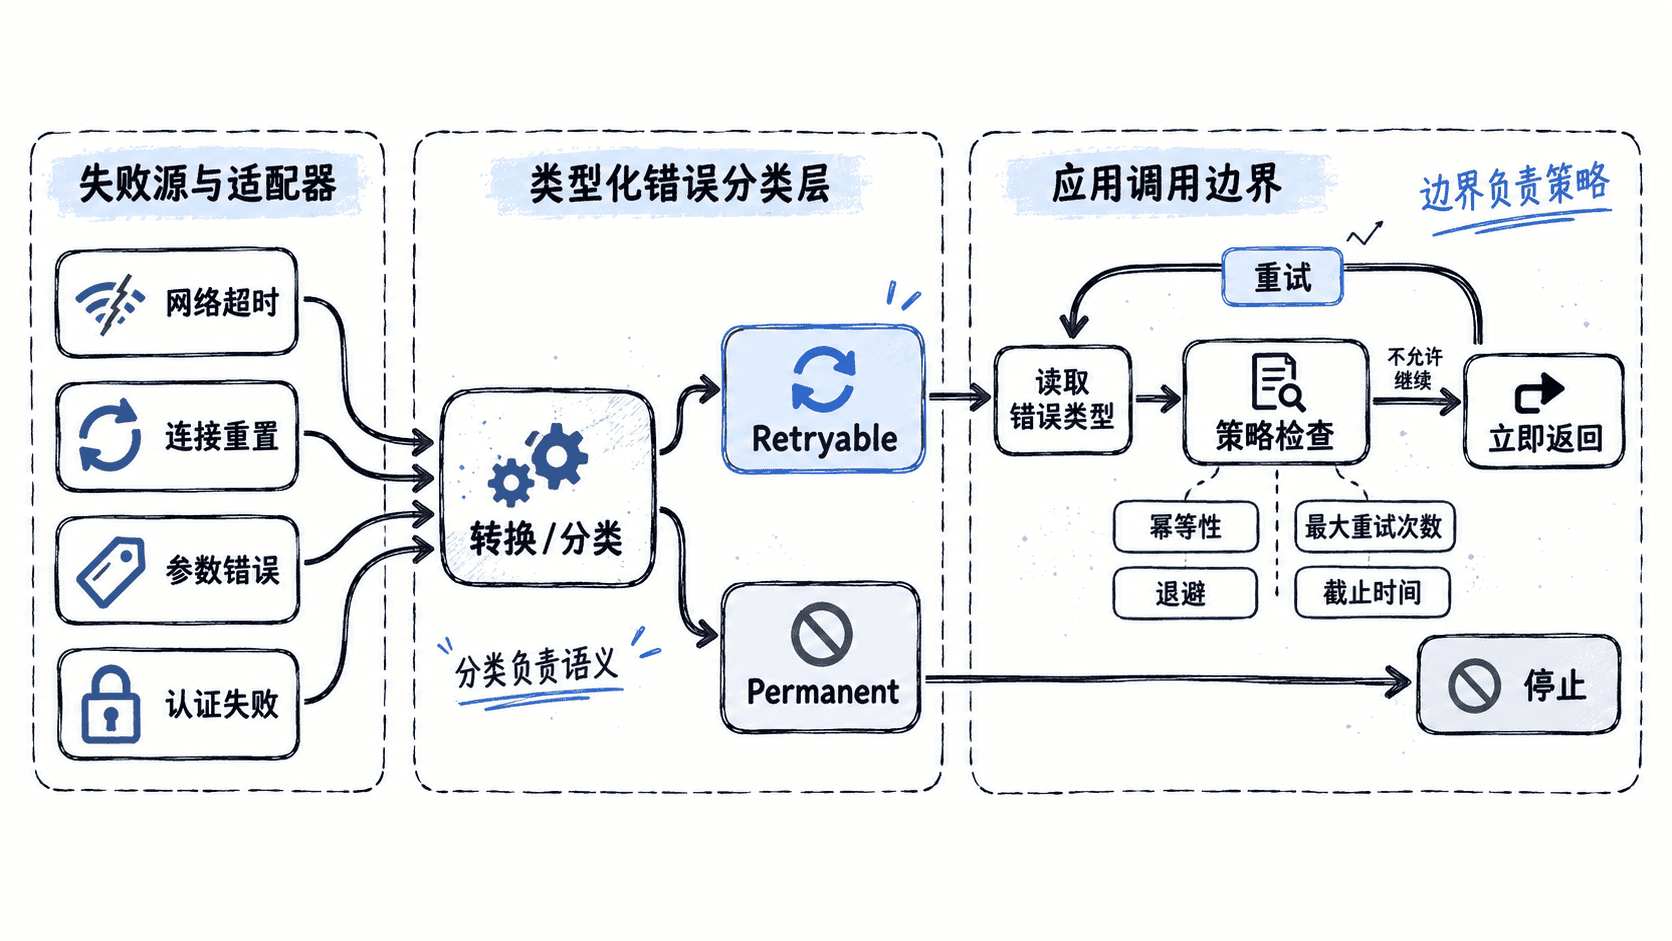
用类型而不是文本表达重试语义
下面的完整 main.rs 把技术错误映射成稳定分类,再由 call_with_retry 消费分类。示例第一次模拟超时,第二次成功;参数错误则明确归为永久失败。
#[allow(dead_code)]
#[derive(Debug)]
enum TransportError {
    Timeout,
    ConnectionReset,
    BadRequest,
}

#[allow(dead_code)]
#[derive(Debug)]
enum ServiceError {
    Transport(TransportError),
    Unauthorized,
    InvalidInput(&'static str),
}

#[derive(Debug, Clone, Copy, PartialEq, Eq)]
enum RetryClass {
    Retryable,
    Permanent,
}

impl ServiceError {
    fn retry_class(&self) -> RetryClass {
        match self {
            ServiceError::Transport(
                TransportError::Timeout | TransportError::ConnectionReset,
            ) => RetryClass::Retryable,
            ServiceError::Transport(TransportError::BadRequest)
            | ServiceError::Unauthorized
            | ServiceError::InvalidInput(_) => RetryClass::Permanent,
        }
    }
}

fn unstable_call(attempt: u32) -> Result<&'static str, ServiceError> {
    if attempt == 1 {
        Err(ServiceError::Transport(TransportError::Timeout))
    } else {
        Ok("ok")
    }
}

fn call_with_retry(max_attempts: u32) -> Result<&'static str, ServiceError> {
    for attempt in 1..=max_attempts {
        match unstable_call(attempt) {
            Ok(value) => return Ok(value),
            Err(err)
                if err.retry_class() == RetryClass::Retryable
                    && attempt < max_attempts =>
            {
                println!("attempt {attempt}: retryable {err:?}");
            }
            Err(err) => return Err(err),
        }
    }

    unreachable!("the loop always returns on success or final failure")
}

fn validate_user(user_id: &str) -> Result<(), ServiceError> {
    if user_id.is_empty() {
        return Err(ServiceError::InvalidInput("user_id"));
    }

    Ok(())
}

fn main() {
    let value = call_with_retry(3).expect("second attempt should succeed");
    println!("result: {value}");

    let err = validate_user("").expect_err("empty user id should fail");
    println!(
        "permanent: {err:?}, retry={}",
        err.retry_class() == RetryClass::Retryable
    );
}
运行:
rustc main.rs -o retry-demo
./retry-demo
预期输出:
attempt 1: retryable Transport(Timeout)
result: ok
permanent: InvalidInput("user_id"), retry=false
实际可执行文件名和路径可能因平台不同而变化。
重试器还必须检查操作语义
“错误可重试”只表示失败可能是暂时的,不等于“当前操作可以安全重复”。读取类请求通常更容易重试;创建订单、扣款、发送消息等有副作用的操作,如果没有幂等键、去重机制或事务保护,重复执行可能产生第二笔结果。
因此,最终条件通常应同时满足:错误被分类为暂时失败、操作允许重复、未超过次数或截止时间,并且退避策略仍有预算。对于服务端明确给出的重试等待时间,应优先遵守协议语义,而不是无条件快速循环。
不要把日志文本当成控制流
Display 文本适合给人读,可以为了可读性而修改;错误变体和字段才是机器应依赖的契约。若某个第三方库只暴露文本,优先在适配器边界集中转换一次,并用测试固定转换规则,而不是让业务代码到处搜索关键字。
一个可维护的分层结果是:底层报告“发生了什么”,错误类型表达“这类失败意味着什么”,上层策略决定“这次调用是否值得再做一次”。这样永久错误不会被误重试,而重试预算也不会泄漏到底层实现中。