
Rust / 系统课时
区分可恢复与不可恢复失败
区分可恢复与不可恢复失败
Rust 错误处理的关键不是先判断“错误严不严重”,而是判断失败发生后,调用者是否还能采取有意义的动作。能重试、降级、提示或改用其他输入时优先返回 Result;只有无法继续维持程序约束时,才考虑 panic。
学习目标
- 用“调用者还能做什么”区分可恢复与不可恢复失败
- 判断普通运行时错误何时应该返回
Result - 识别适合 panic 的不变量破坏与程序缺陷场景
先看调用者是否还有选择
可恢复失败通常来自外部世界或正常业务分支,例如文件不存在、用户输入非法、网络超时。它们并不意味着程序逻辑已经失去可信度,调用者仍可以决定重试、换值、记录后继续,或者把错误再向上传播。
不可恢复失败更接近“这里按设计不可能发生”。如果内部状态已经违反关键不变量,继续执行反而可能产生更难定位的错误,此时 panic 可以明确中断当前正常路径。
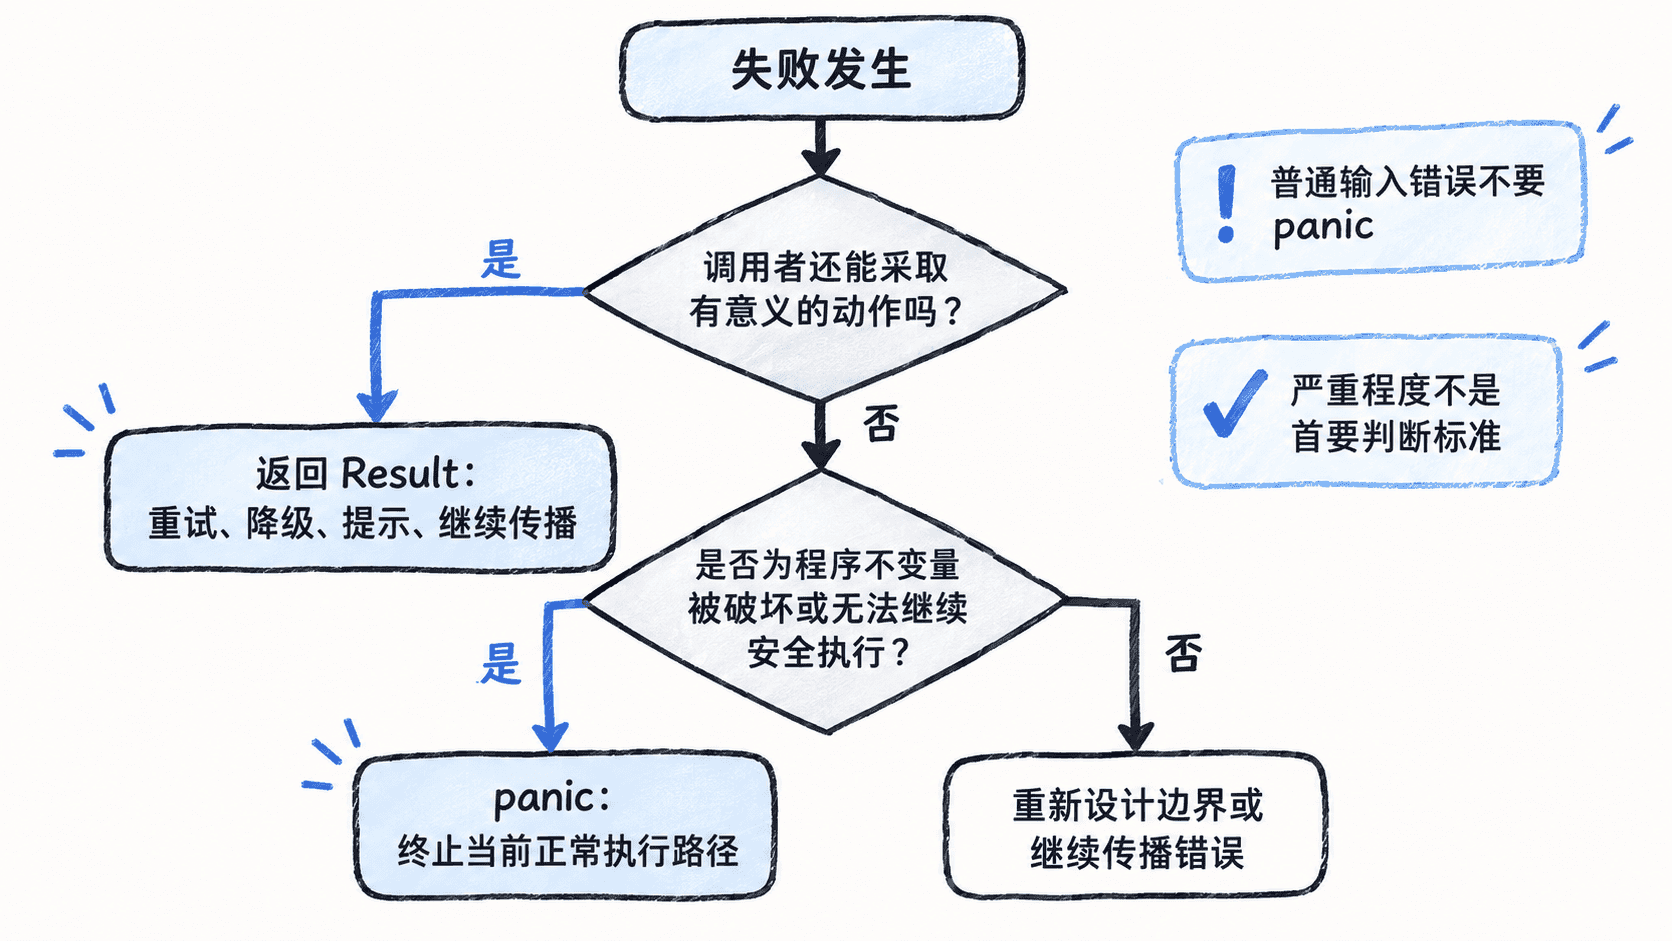
用同一程序对比两条路径
下面的完整程序把外部输入解析设计成 Result,同时用断言模拟“内部 worker 数量必须大于 0”这一程序不变量。两个模式分别运行,能直接看到控制流差异。
rust
use std::env;
use std::process::ExitCode;

fn parse_port(input: &str) -> Result<u16, String> {
    // 用户输入错误是预期内的运行时情况,应交给调用者决定怎么处理。
    input
        .parse::<u16>()
        .map_err(|err| format!("invalid port {input:?}: {err}"))
}

fn require_positive_worker_count(count: usize) {
    // 这里假设 0 表示内部配置逻辑已经破坏了必须成立的不变量。
    assert!(
        count > 0,
        "worker count invariant violated: count must be > 0"
    );
}

fn main() -> ExitCode {
    let mode = env::args()
        .nth(1)
        .unwrap_or_else(|| "recover".to_string());

    match mode.as_str() {
        "recover" => {
            match parse_port("abc") {
                Ok(port) => println!("port={port}"),
                Err(err) => {
                    eprintln!("{err}");
                    println!("fallback_port=8080");
                }
            }
            ExitCode::SUCCESS
        }
        "panic" => {
            require_positive_worker_count(0);
            ExitCode::SUCCESS
        }
        _ => {
            eprintln!("usage: cargo run -- <recover|panic>");
            ExitCode::FAILURE
        }
    }
}
预期结果
text
程序可以成功编译;recover 模式把解析失败交还给调用者处理,panic 模式在不变量检查失败后中断当前正常执行路径。先运行可恢复路径。
bash
cargo run --quiet -- recover预期输出
text
invalid port "abc": invalid digit found in string
fallback_port=8080
调用者拿到错误后选择了默认端口,因此程序仍能有意识地继续执行。
再运行 panic 路径。
bash
cargo run --quiet -- panic预期输出
text
thread 'main' panicked at <PATH>/src/main.rs:<LINE>:<COLUMN>:
worker count invariant violated: count must be > 0
note: run with `RUST_BACKTRACE=1` environment variable to display a backtrace<PATH>、<LINE> 和 <COLUMN> 会随源码位置变化。panic 的核心语义是正常控制流不会像 Result::Err 那样返回给直接调用者继续匹配处理。
常见场景怎么选
| 失败场景 | 更合适的默认选择 | 原因 |
|---|---|---|
| 用户输入无法解析 | Result |
可以提示并要求重新输入 |
| 文件不存在 | Result |
可以换路径、创建文件或向上层报告 |
| 网络请求超时 | Result |
可以重试、降级或记录失败 |
| 已验证的内部状态突然违反关键不变量 | panic | 继续执行可能让程序进入不可信状态 |
| 测试中必须成立的前置条件失败 | panic 或断言 | 目标就是尽快暴露程序缺陷 |
Rust 默认的 panic 行为还受编译配置影响:常见的 unwinding 会展开当前线程栈,而 panic = "abort" 会直接终止进程。因此工程判断应聚焦于“是否还应该把失败交给调用者”,而不是把 panic 简化理解成固定的进程退出方式。
当你拿不准时,先问一句:上层如果拿到这个失败,是否还能做出正确选择? 如果答案是“能”,返回 Result 通常更稳妥;只有程序自身约束已经失效、继续运行不再可信时,panic 才是更合适的边界。
按自己的节奏,确认真正理解。