
架构与系统设计 / 系统课时
补充自动策略和异常流程
补充自动策略和异常流程
主流程只描述“事情顺利发生”还不够。订单进入支付后,既可能支付成功并启动履约,也可能长时间未支付而自动关闭。本节把这些自动策略和失败路径补到事件风暴中,让模型能够解释谁触发动作、何时触发,以及异常发生后业务如何继续。
学习目标
- 用“事件 → 策略 → 命令 → 新事件”表达自动业务规则
- 补出支付超时、支付成功和履约失败等非人工触发路径
- 判断异常应该回到已有流程、进入补偿流程还是终止流程
从主流程中寻找自动触发点
先检查订单到履约的主时间线。假设已经存在“订单已创建”“支付已成功”“订单已进入履约”等领域事件,仅把它们按先后排列,还没有回答两个关键问题:谁决定下一步发生什么,以及没有人操作时系统怎么办。
事件风暴中的策略用于表达这种反应规则。它通常可以读成一句业务语言:“当某个事件发生,如果满足条件,就发出某个命令。”例如支付成功后,不需要客服再次点击按钮,系统应自动请求订单进入履约。
可以先把策略整理为下列关系:
| 已发生的事件或条件 | 自动策略 | 发出的命令 | 期望产生的事件 |
|---|---|---|---|
| 支付已成功 | 已付款订单应进入履约 | 创建履约任务 | 履约任务已创建 |
| 订单待支付且超过支付期限 | 未付款订单应自动失效 | 关闭订单 | 订单已关闭 |
| 履约创建失败 | 失败订单需要等待处理 | 标记履约异常 | 履约异常已登记 |
这里的策略不是技术实现名称。不要直接写“定时任务”“消息消费者”或“工作流引擎”,因为事件风暴首先描述业务规则;具体由哪个组件实现,应留到后续设计阶段决定。
补上支付成功进入履约的策略
“支付已成功”是已经发生的事实,而“创建履约任务”是接下来希望系统执行的动作。两者之间应显式放置策略,否则看板上会出现两个相邻事件,却看不出它们为什么连续发生。
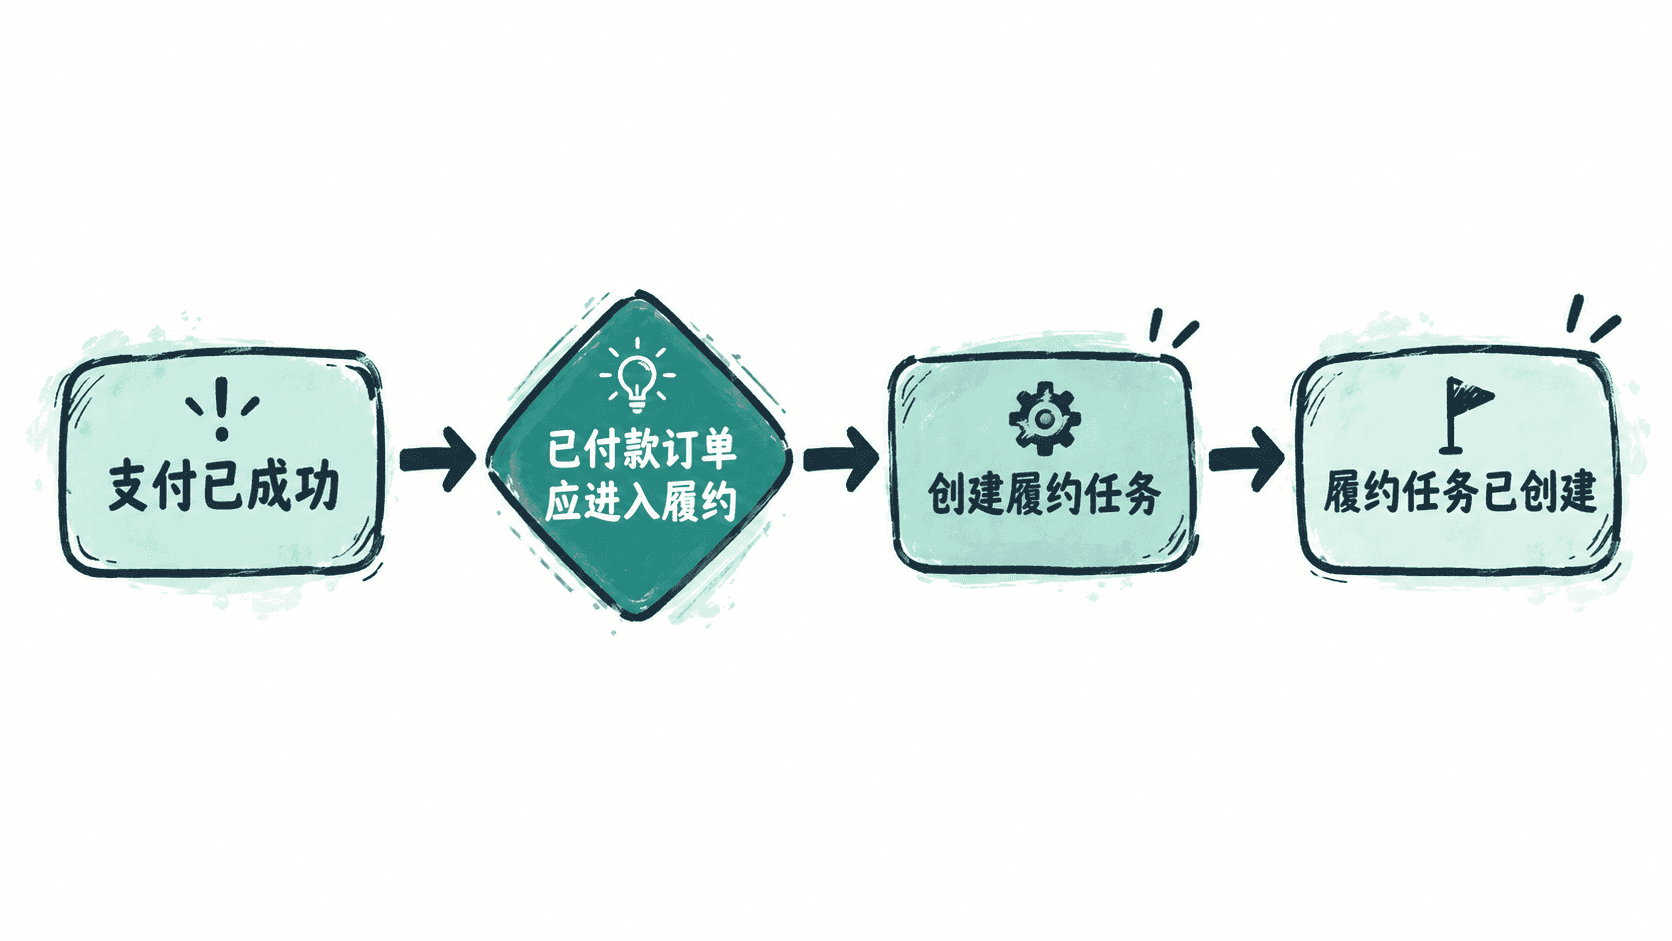
这条链路还应继续追问业务边界。例如支付成功时订单是否可能已经被人工取消?重复收到支付成功事实时能否重复创建履约任务?这些问题不必立即解决,但如果答案会影响业务规则,就应该在看板上留下待确认项,而不是默认系统“自然会处理”。
表达支付超时而不是跳到关闭结果
“订单已创建 → 订单已关闭”无法解释订单为什么被关闭。真正需要补充的是时间条件以及由它驱动的自动策略。可以把业务规则写成:“订单进入待支付状态后,如果到支付截止时间仍未支付,则请求关闭订单。”
这里要区分时间条件和领域事件。如果业务确实关注“支付期限已到”这一事实,可以把它明确建模;如果只是通过策略检查截止时间,也可以先在事件风暴阶段把“超过支付期限”记录为策略条件。关键是团队能看到关闭动作并非无缘无故发生。
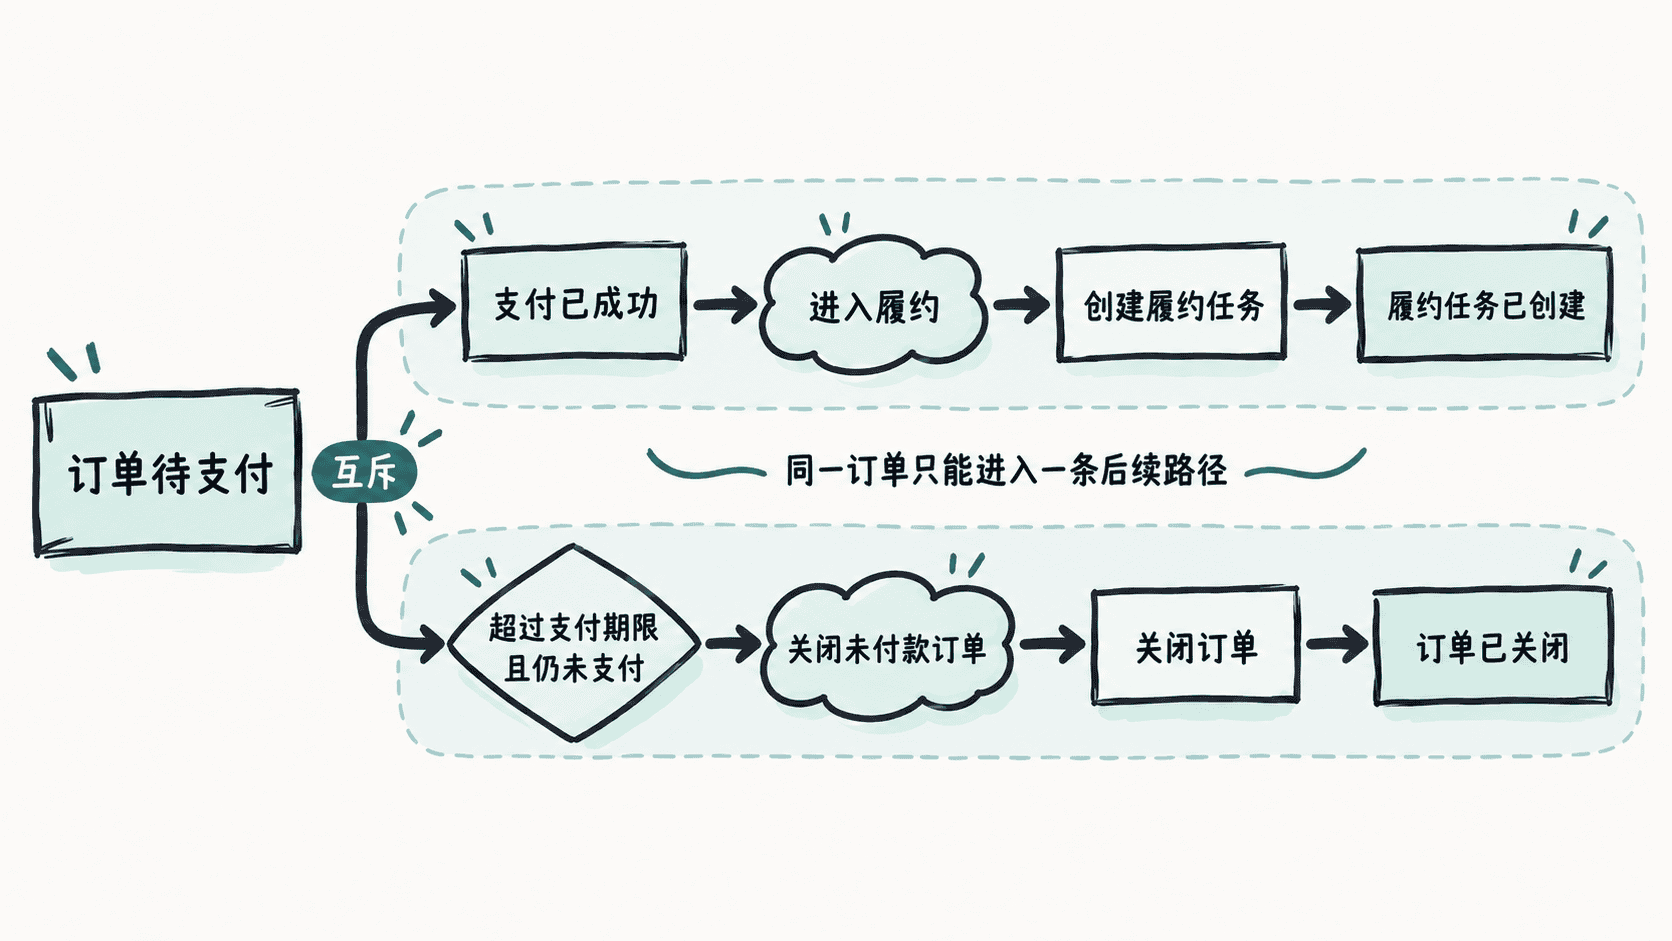
这一步最重要的检查是竞争条件:如果支付成功和超时判断几乎同时发生,业务上哪个事实优先?已经关闭的订单后来收到支付成功应退款、恢复订单还是进入人工处理?这些都是领域规则,而不是单纯的并发编程问题。
把失败路径接回业务处理
异常流程不应该只贴一个“失败”便签就结束。应继续问:失败之后业务处于什么状态,谁需要采取什么动作,最终希望形成什么可观察的事实。
以履约创建失败为例,可以形成“履约创建失败 → 异常处理策略 → 标记履约异常 → 履约异常已登记”。如果随后需要运营人员决定重试或取消订单,再把相应角色、命令和结果事件继续补上。这样失败路径仍然是一条可以追踪的业务流程,而不是技术异常的死胡同。
检查策略是否足够完整
完成补充后,从每个自动动作向前追问“是什么触发它”,再从每个异常事件向后追问“业务接下来怎么办”。如果某个命令没有操作者、没有策略,也没有明确外部触发源,它通常意味着流程仍有缺口。
最终的事件风暴不只应覆盖订单顺利支付并进入履约,还应能够回答未支付如何结束、自动动作由什么规则驱动,以及失败发生后流程停在哪里或怎样继续。这些路径补齐后,后续领域模型才能据此识别真正需要维护的状态、不变量和边界。