
架构与系统设计 / 系统课时
Policy 在事件风暴中表示什么
Policy 在事件风暴中表示什么
当一个领域事件发生后,系统常常还要根据业务规则决定下一步动作。Event Storming 中的 Policy 就用来表达这种“发生了某事,于是触发某个命令”的规则,让隐藏在流程里的自动决策从事件链中显性出现。
学习目标
- 能解释 Policy 在领域事件与后续命令之间的作用
- 能从“当……发生时,就……”的业务语言中识别 Policy
- 能区分 Policy、人工操作与聚合内部规则
Policy 连接事件和下一步动作
Policy 通常位于一个已经发生的领域事件之后,并指向接下来要执行的命令。它表达的是业务反应规则,而不是某个对象的静态属性。
例如“订单已提交”发生后,如果订单选择在线支付,就“请求支付”。其中“订单已提交”是已经发生的事实,“请求支付”是要执行的动作,而“如果是在线支付,则发起支付”就是 Policy。
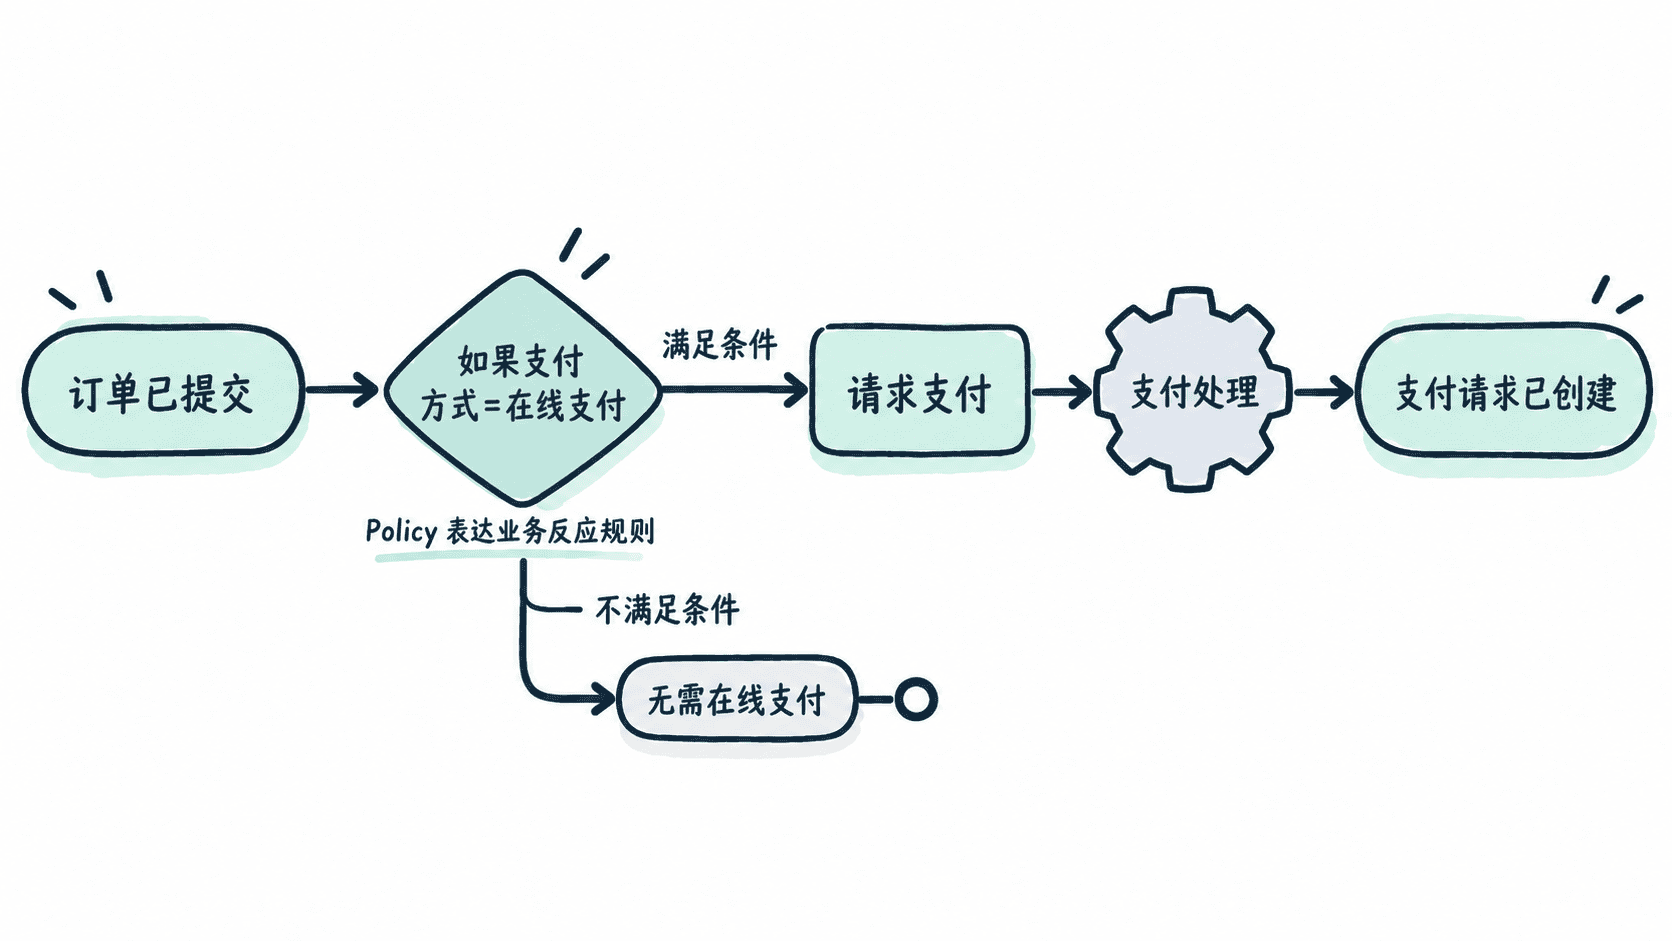
从业务语言中发现 Policy
工作坊里最容易发现 Policy 的句式是“当 X 发生时,就做 Y”“只要 X 且满足条件 C,就执行 Y”。听到这种因果表达时,不要立刻把事件和命令直接连起来,而要追问中间是否存在业务判断。
例如“支付已确认后安排发货”看起来很直接,但继续追问可能发现:虚拟商品不发货、预售商品要等到开售、风控冻结订单不能出库。此时真正的 Policy 是“支付已确认且订单满足履约条件时,创建发货任务”。
不要把所有规则都叫 Policy
Policy 适合表示事件发生后的业务反应,尤其是跨步骤、跨聚合或需要条件判断的流程。用户主动点击“取消订单”并不是 Policy,因为触发来源是参与者行为;它更适合表示为参与者发出的命令。
同样,聚合内部为了保持一致性而立即检查的规则,也不一定需要单独建成 Policy。例如“库存不能扣成负数”更接近聚合内部不变量。只有当规则负责观察一个已经发生的事实,并决定是否启动新的业务动作时,Policy 才最有解释力。
Policy 是业务规则,不等于实现组件
事件风暴中的 Policy 首先是分析模型。它帮助团队确认“谁根据什么事实做了什么决定”,但并不规定代码里一定要创建名为 Policy 的类。
实现时,它可能落在应用服务、事件处理器、流程管理器或工作流引擎中。是否异步、是否重试、是否跨服务,都属于后续设计问题。事件风暴阶段应先把业务条件、触发事件和目标命令说清楚。
一个 Policy 是否值得保留,可以用一句完整的话验证:“当某个领域事件发生,并满足某些业务条件时,执行某个命令。”如果这句话能够被领域专家确认,并且条件变化会改变后续动作,那么它通常就是一个真实的业务策略。