
FPGA 与数字 IC 设计 / 系统课时
验证复位异常场景
验证复位异常场景
复位逻辑“能拉低”并不等于可靠。本节用可运行的 SystemVerilog 仿真同时检查过短复位脉冲、异步复位释放后的同步延迟,以及复位前后是否残留未知状态,让异常场景在进入综合和时序收敛前就暴露出来。
学习目标
- 能为复位脉冲宽度、释放延迟和未知状态建立可自动检查的仿真判据
- 能读懂异步复位、同步释放复位器在时钟边沿附近的行为
- 能区分 RTL 仿真可以发现的问题与必须结合器件时序约束检查的问题
先把异常场景变成可检查条件
验证复位时不要只看“波形像不像对的”,而要先写出通过条件。对常见的低有效异步复位,可以至少检查三件事:外部复位低电平是否满足项目约定的最小宽度;复位解除后,内部复位是否只在目标时钟边沿同步释放;状态寄存器离开复位后是否仍出现 X。
过短脉冲尤其容易被误判。RTL 模型里的异步复位通常会对很窄的脉冲立即响应,但真实触发器还有 recovery、removal 和最小脉宽要求,因此仿真中的“能复位”不能替代时序分析。这里把 10 ns 作为验证契约,用监视器主动标记违规。
用仿真覆盖脉冲、释放和未知状态
下面示例包含两级复位同步器、一个受内部复位控制的状态寄存器,以及用于检测异常的测试平台。测试先施加 5 ns 的短复位脉冲,再确认内部复位至少保持两个目标时钟上升沿,最后检查状态寄存器不再包含未知值。
`timescale 1ns/1ps

module reset_sync (
    input  logic clk,
    input  logic arst_n,
    output logic rst_n
);
    logic [1:0] sync_ff;

    // 异步拉低,解除时让 1 逐级穿过两个触发器。
    always_ff @(posedge clk or negedge arst_n) begin
        if (!arst_n)
            sync_ff <= 2'b00;
        else
            sync_ff <= {sync_ff[0], 1'b1};
    end

    assign rst_n = sync_ff[1];
endmodule

module tb;
    logic clk = 1'b0;
    logic arst_n = 1'b1;
    logic rst_n;
    logic [3:0] state_q;

    time low_start;
    int release_edges = 0;
    bit saw_short_pulse = 0;
    bit saw_clean_release = 0;

    always #5 clk = ~clk;

    reset_sync dut (
        .clk   (clk),
        .arst_n(arst_n),
        .rst_n (rst_n)
    );

    always_ff @(posedge clk or negedge rst_n) begin
        if (!rst_n)
            state_q <= 4'h0;
        else
            state_q <= state_q + 1'b1;
    end

    always @(negedge arst_n)
        low_start = $time;

    always @(posedge arst_n) begin
        if (($time - low_start) < 10) begin
            saw_short_pulse = 1;
            $display("EXPECTED: reset pulse is shorter than 10 ns");
        end
        release_edges = 0;
    end

    always @(posedge clk) begin
        if (arst_n && !rst_n)
            release_edges++;

        if (arst_n && rst_n && !saw_clean_release) begin
            if (release_edges < 2)
                $fatal(1, "FAIL: reset released too early");
            saw_clean_release = 1;
            $display("PASS: reset release waited for at least two clock edges");
        end

        if (saw_clean_release && $isunknown(state_q))
            $fatal(1, "FAIL: state_q still contains X after reset");
    end

    initial begin
        #2  arst_n = 1'b0;
        #5  arst_n = 1'b1;

        #40;
        if (!saw_short_pulse || !saw_clean_release)
            $fatal(1, "FAIL: expected checks did not run");
        if ($isunknown(state_q))
            $fatal(1, "FAIL: state_q contains X");

        $display("PASS: state_q has no X after reset");
        $finish;
    end
endmodule
预期输出
EXPECTED: reset pulse is shorter than 10 ns
PASS: reset release waited for at least two clock edges
PASS: state_q has no X after reset
具体仿真器的时间戳和附加结束信息可能不同,但三条检查结论应保持一致。若出现 FAIL: reset released too early,说明内部复位释放路径没有达到约定的同步级数;若最后仍检测到 X,应继续检查是否存在未复位寄存器、未初始化存储体或多驱动信号。
用波形确认释放边沿
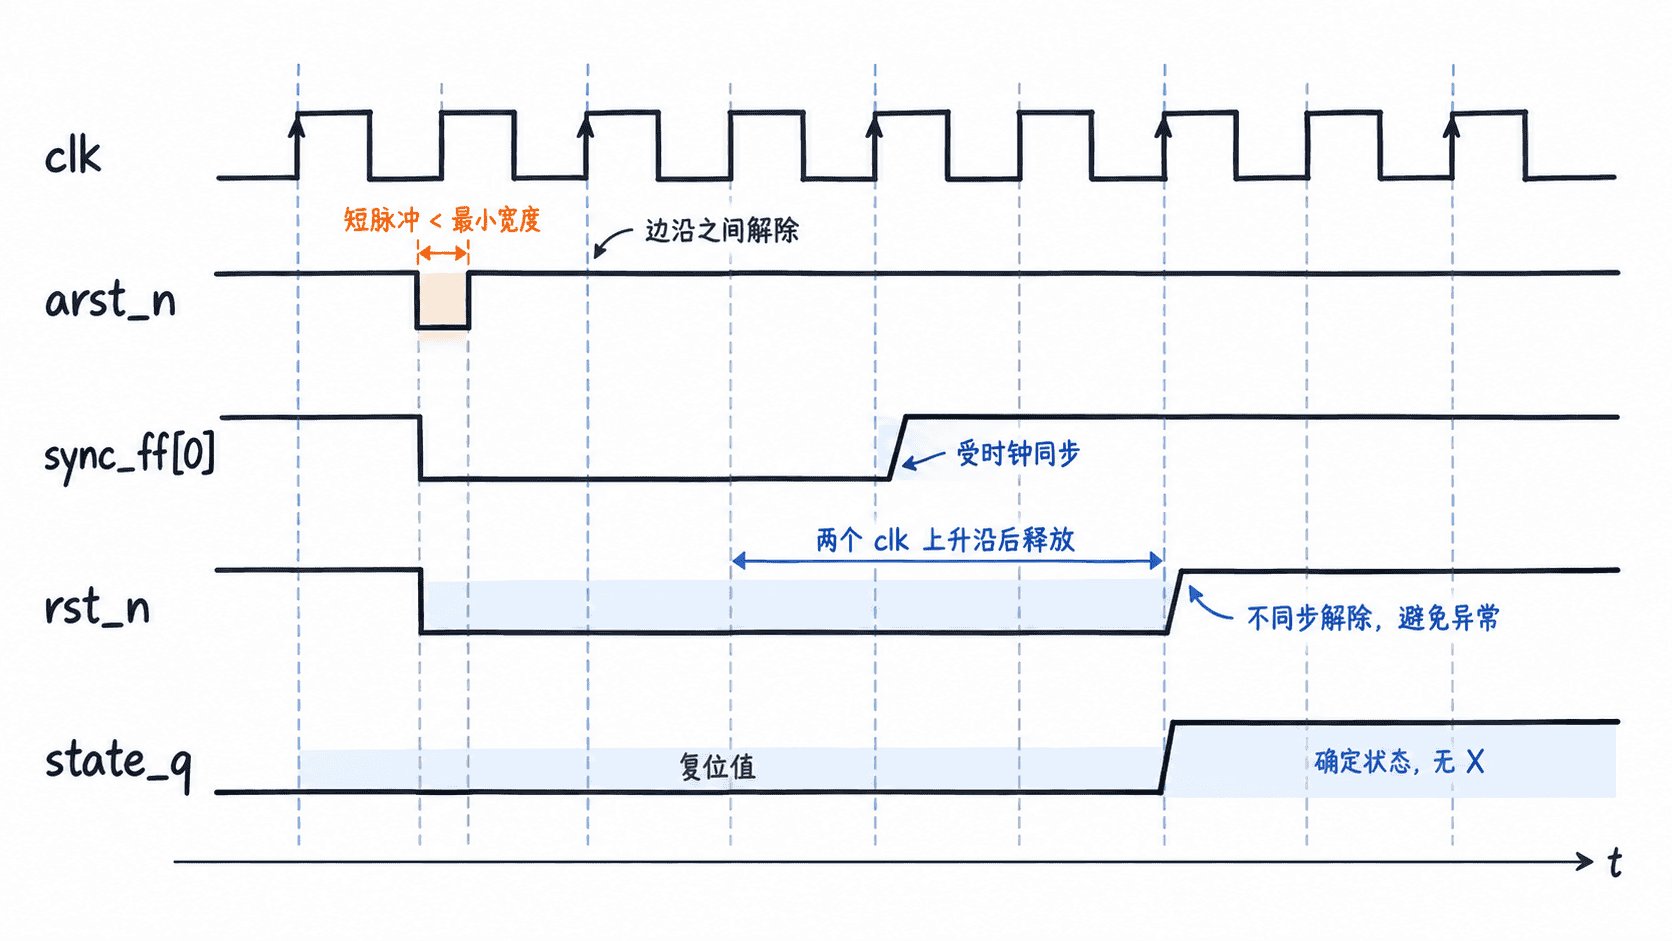
看波形时重点不是追求某个固定相位,而是确认因果关系:外部复位可以异步拉低内部链路;解除后,只有目标时钟上升沿能推进同步器;状态逻辑必须在内部复位真正解除后才恢复运行。若外部复位正好靠近时钟边沿,仿真通常无法真实呈现亚稳态,但可以确认设计没有直接把该异步解除边沿送进大量业务触发器。
把仿真结果与时序检查对上
RTL 仿真适合检查控制逻辑、复位保持周期、遗漏复位和 X 传播;它不能证明器件级的 recovery/removal 裕量,也不能证明一个极窄异步脉冲一定能被真实触发器识别。进入 FPGA 或 ASIC 流程后,还要结合目标器件的复位时序要求、静态时序分析以及 CDC/RDC 检查结果。
因此,可靠的复位验证应形成两层证据:仿真证明“逻辑协议正确”,时序与结构检查证明“物理实现满足器件约束”。两者缺一项,都不能把复位异常视为已经关闭。