
TOPIC / 技术方向
身份认证与应用安全
一个方向,串起完整学习路径。
技术文章
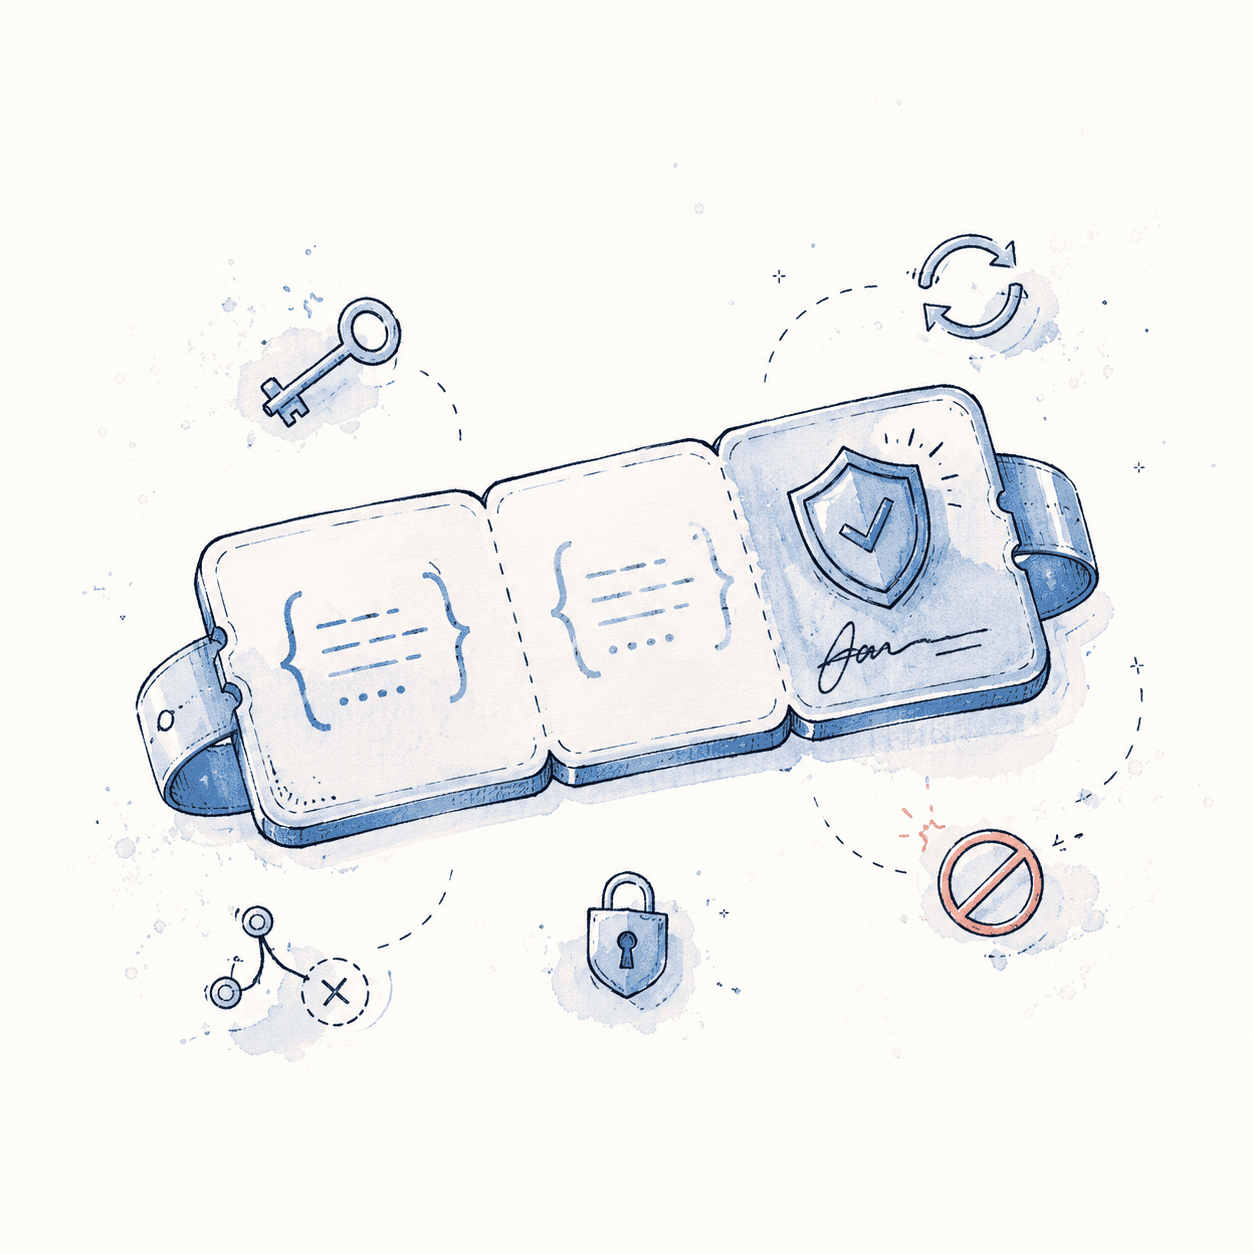
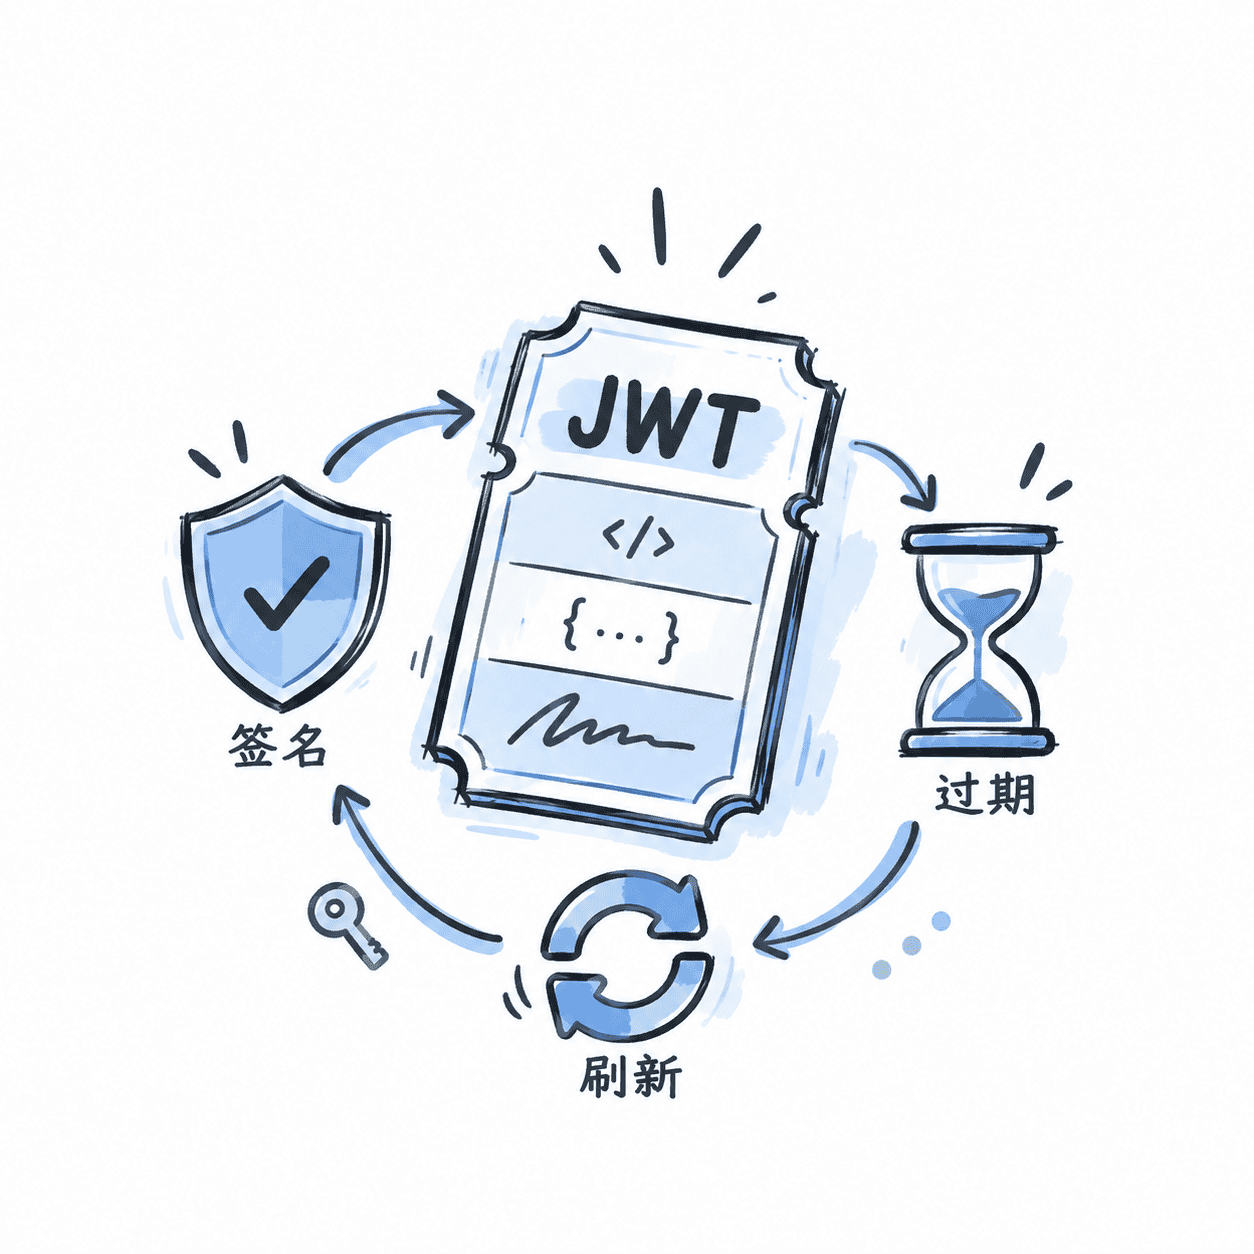
JWT 登录如何处理签名、过期与刷新
前后端分离登录里,Token 能正常传递并不代表认证设计正确。内容拆清 JWT 的签名、过期、刷新与注销边界,读完可以判断哪些状态适合放进 Token,哪些必须继续由服务端控制。
技术文章 · 技术实践
系统教程
身份认证与应用安全
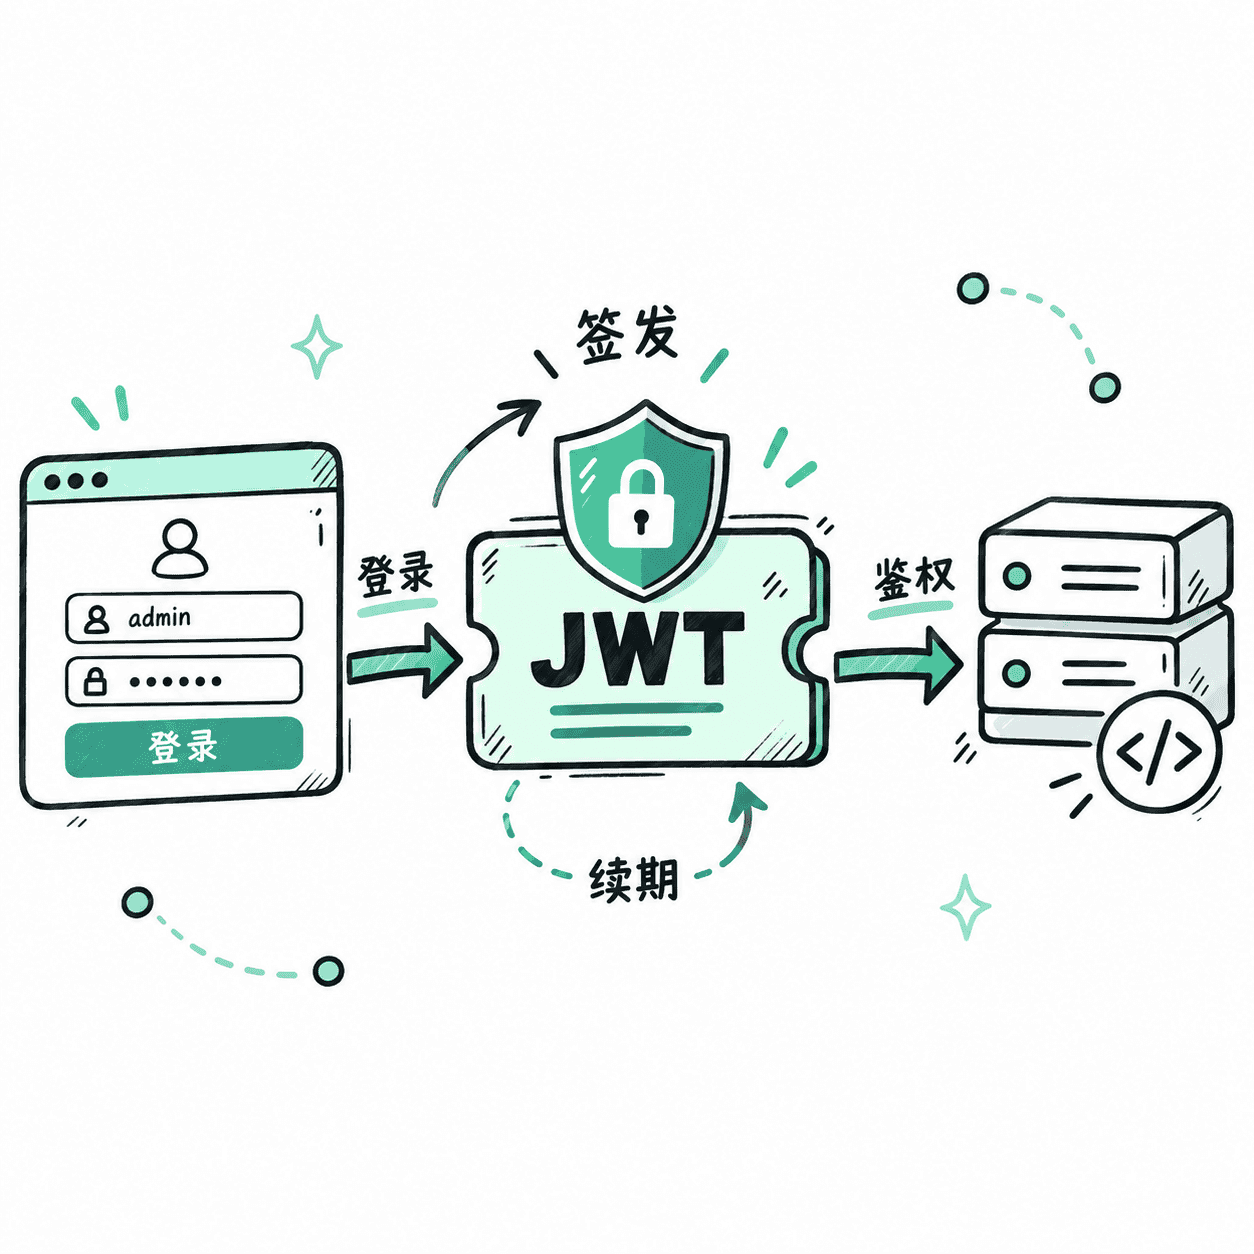
Spring Boot JWT:前后端分离登录认证
前后端分离项目里,登录不只是签发一个 JWT,还要处理密码校验、请求鉴权、令牌过期、自动续期、主动退出和权限不足等问题。课程基于 Spring Boot 与 Spring Security 串起完整认证链路,最终形成可直接用于 REST API 的无状态登录方案。
身份认证与应用安全
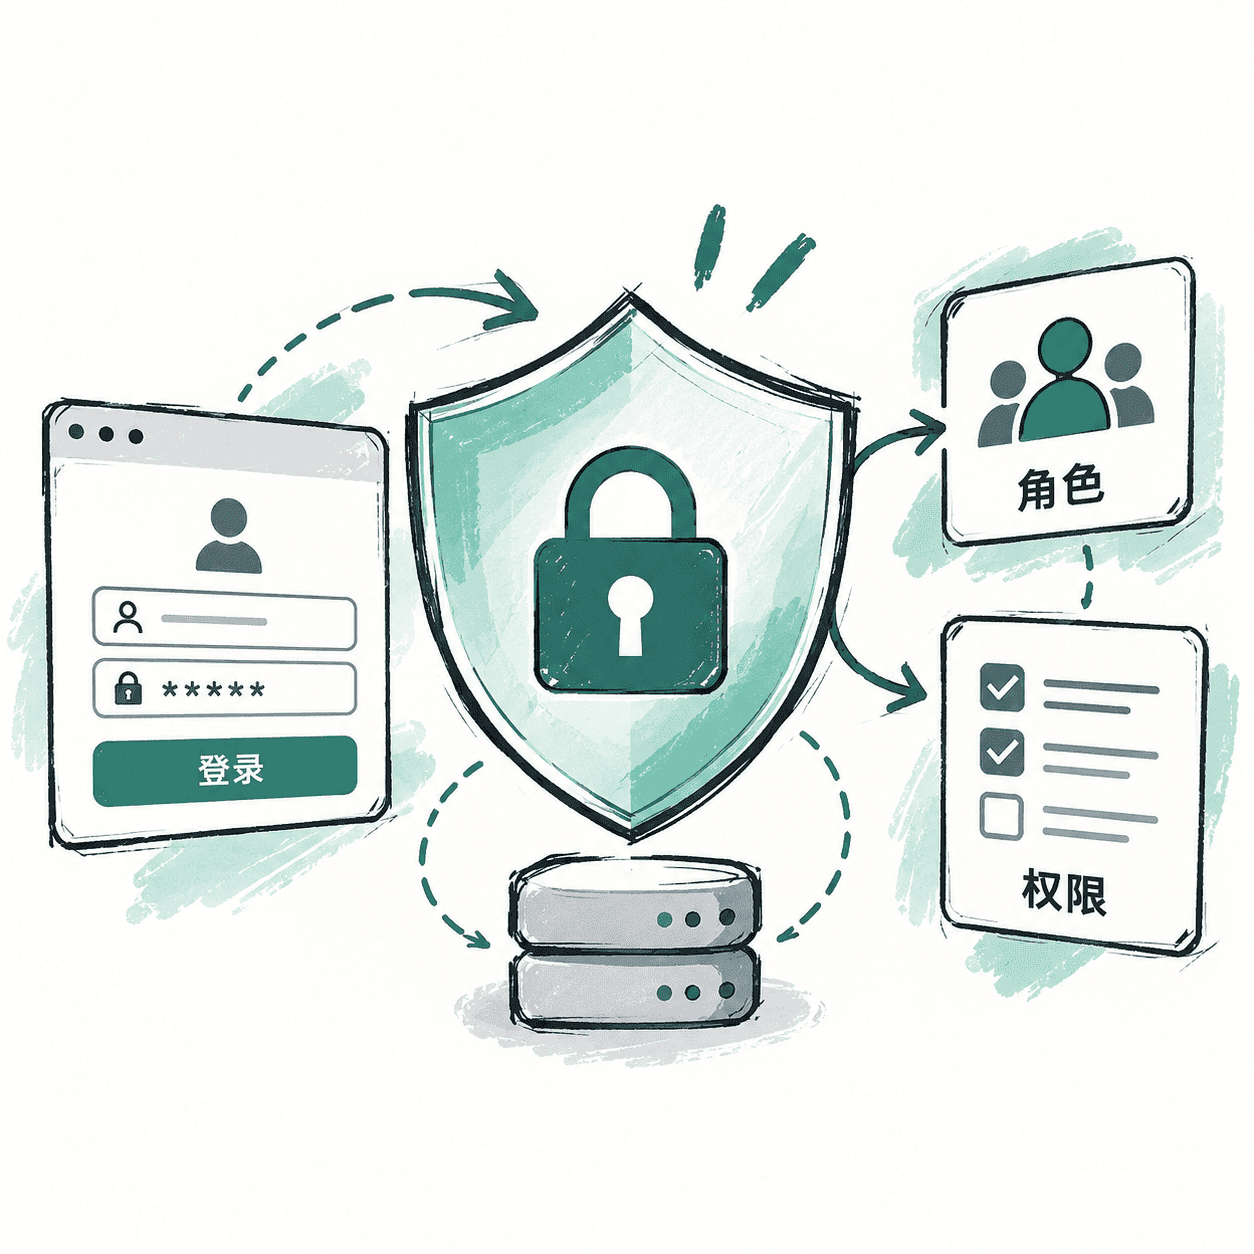
Sa-Token:登录认证、角色与权限控制
后台项目通常需要处理登录状态、接口拦截、角色权限、主动退出和账号被踢等认证问题。课程基于 Spring Boot 接入 Sa-Token,从登录与会话管理开始,逐步完成接口鉴权、角色权限、注解校验和登录状态控制,最终形成一套可直接用于前后端分离项目的认证方案。