
身份认证与应用安全 / 技术文章
JWT 无状态登录到底该怎么设计
JWT 常被用来做“无状态登录”,但真正难点不是把用户 ID 塞进 Token,而是回答:服务端凭什么信它、泄露后怎么办、如何续期、怎样注销,以及多服务如何安全验签。下面用一条完整链路把这些问题串起来,最终得到一套可落地的 JWT 鉴权边界。
JWT 的本质不是加密,而是可验证声明
JWT 通常由三段组成:Header、Payload、Signature,三段都使用 Base64URL 编码并以点号连接。Header 描述算法和密钥标识,Payload 放声明,Signature 则证明前两段没有被篡改。
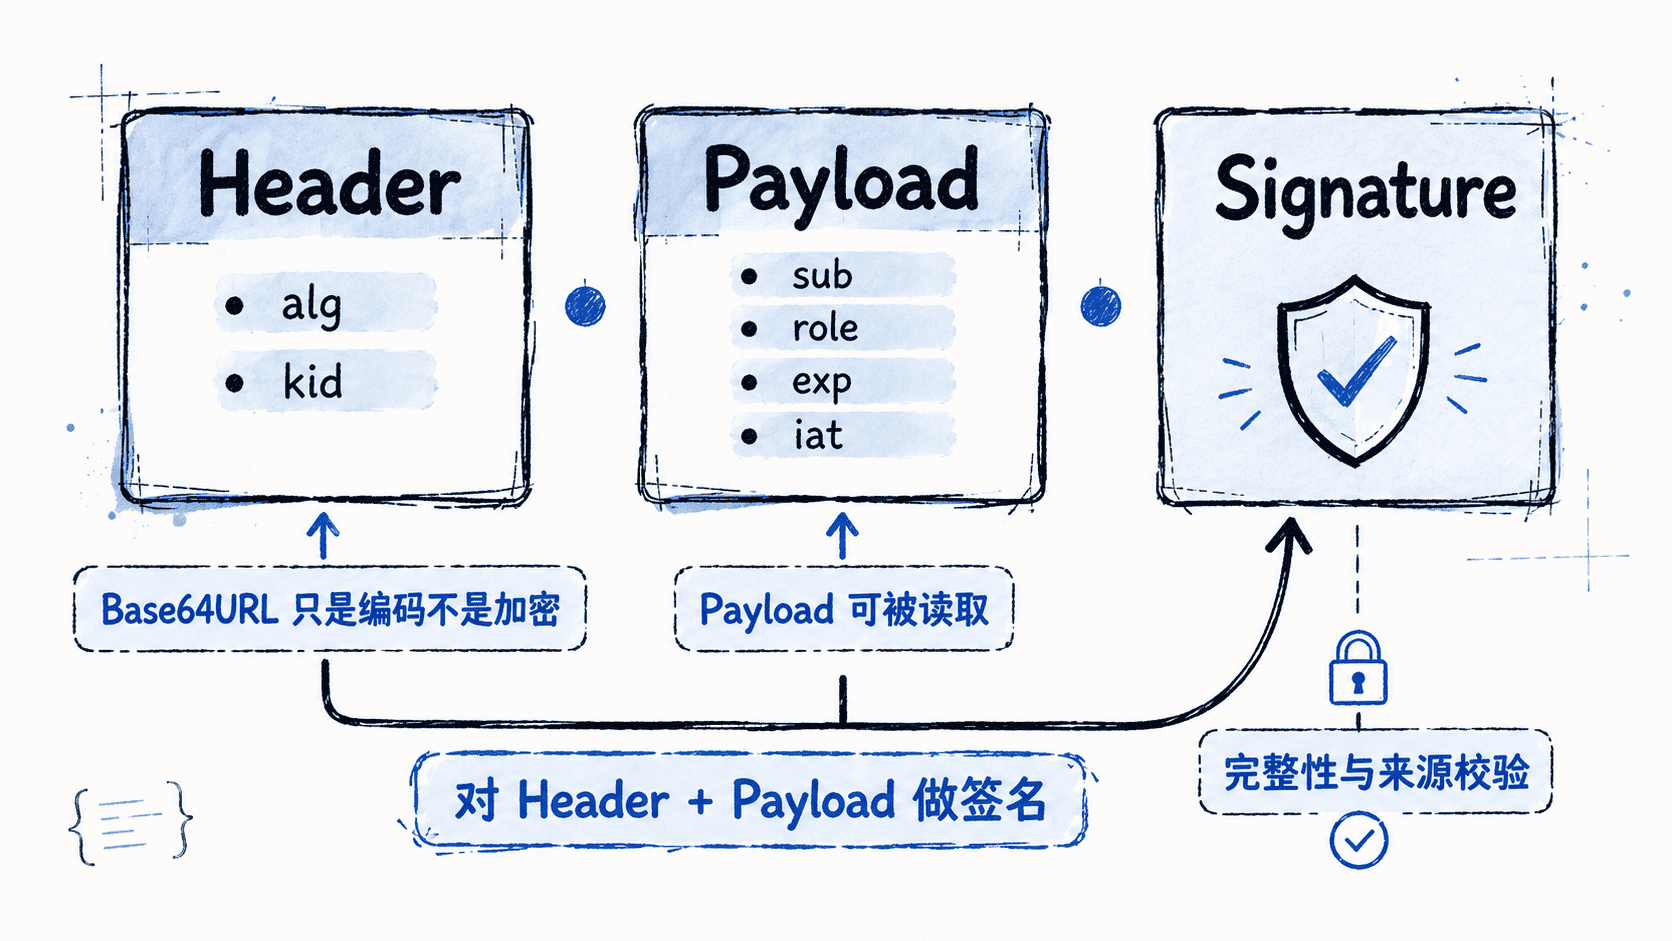
因此,不要把密码、身份证号、银行卡号等敏感信息放进 Payload。只要拿到 Token,任何人都能解码前两段;JWT 的安全性来自签名密钥、算法约束和服务端校验,而不是“别人看不懂”。
下面的 Python 示例只用于解释 HS256 的签名与验签过程,生产环境应使用成熟 JWT 库,不要自行实现密码学协议。
import base64
import hashlib
import hmac
import json


def b64url_encode(data: bytes) -> str:
    return base64.urlsafe_b64encode(data).rstrip(b"=").decode()


def b64url_decode(data: str) -> bytes:
    padding = "=" * (-len(data) % 4)
    return base64.urlsafe_b64decode(data + padding)


def sign_hs256(header: dict, payload: dict, secret: bytes) -> str:
    header_part = b64url_encode(json.dumps(header, separators=(",", ":")).encode())
    payload_part = b64url_encode(json.dumps(payload, separators=(",", ":")).encode())
    signing_input = f"{header_part}.{payload_part}".encode()

    # 签名覆盖 Header 与 Payload,任一字段变化都会导致验签失败。
    signature = hmac.new(secret, signing_input, hashlib.sha256).digest()
    return f"{header_part}.{payload_part}.{b64url_encode(signature)}"


def verify_hs256(token: str, secret: bytes, now: int) -> dict:
    header_part, payload_part, signature_part = token.split(".")
    signing_input = f"{header_part}.{payload_part}".encode()
    expected = hmac.new(secret, signing_input, hashlib.sha256).digest()

    # 使用恒定时间比较,避免普通字符串比较暴露时序差异。
    if not hmac.compare_digest(expected, b64url_decode(signature_part)):
        raise ValueError("invalid signature")

    payload = json.loads(b64url_decode(payload_part))
    if payload["exp"] <= now:
        raise ValueError("token expired")
    return payload


def main() -> None:
    secret = b"anystack-demo-secret"
    header = {"alg": "HS256", "typ": "JWT"}
    payload = {"sub": "user-1001", "role": "USER", "exp": 1700003600}

    token = sign_hs256(header, payload, secret)
    claims = verify_hs256(token, secret, now=1700000000)

    print("signature valid: True")
    print(f"sub={claims['sub']}, role={claims['role']}")


if __name__ == "__main__":
    main()
预期输出:
signature valid: True
sub=user-1001, role=USER真正接入业务时,验签逻辑还必须校验允许的算法、exp、nbf、iss、aud 等声明,不能因为签名正确就直接放行。
登录后为什么能做到“无状态”
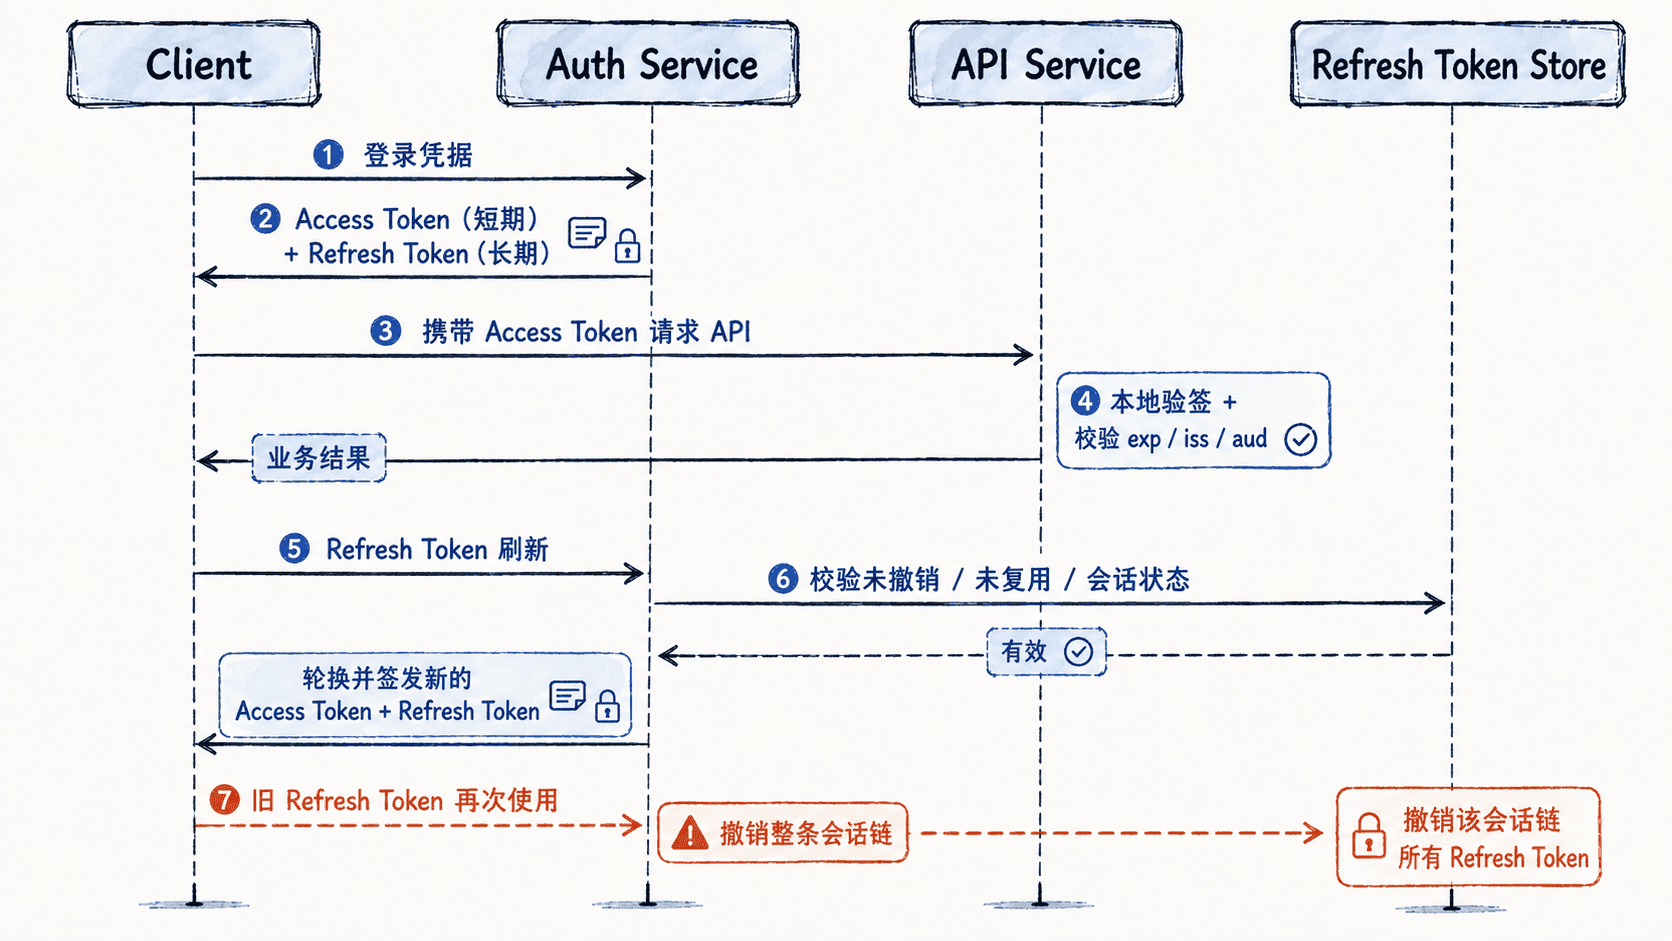
用户登录成功后,认证服务签发 Access Token。客户端后续调用业务 API 时把它带上,业务服务只要拿到公钥或共享密钥,就能独立完成验签和声明检查,不必每次回查集中式 Session。
这里的“无状态”更准确地说,是业务请求的登录态校验不依赖服务端保存每个用户的会话对象。服务端仍然可能保存用户状态、刷新令牌记录、吊销信息、风控结果和密钥版本,因此 JWT 并不等于“服务端什么都不存”。
典型请求链路如下:
Access Token 和 Refresh Token 必须分工
Access Token 应该短寿命、频繁使用、尽量自包含;Refresh Token 寿命更长,但只发送给认证服务,用来换取新的 Access Token。两者职责不同,不能把一个长期 JWT 当作“永久登录凭证”。
| 对比项 | Access Token | Refresh Token |
|---|---|---|
| 主要用途 | 调用业务 API | 换取新的 Access Token |
| 生命周期 | 短,常见为分钟级 | 长,常见为天或周级 |
| 服务端是否查状态 | 通常不查 | 建议查会话与撤销状态 |
| 泄露影响 | 受短过期时间限制 | 可持续换新 Token,风险更高 |
| 推荐存储 | 受平台安全策略保护 | 更严格保护,Web 优先考虑 HttpOnly Cookie |
Refresh Token 最关键的工程能力是轮换与复用检测。每次刷新都让旧 Refresh Token 失效,并签发一个新的;如果旧 Token 之后再次出现,通常意味着令牌被复制,应撤销对应会话或令牌家族,并触发重新登录或风险校验。
这样设计后,Access Token 仍保持高性能的本地验签,而真正需要“可撤销”的长期登录能力被集中到刷新链路控制。
验签通过仍然不代表请求一定可信
生产环境至少要做四层判断。
第一层是密码学校验:只允许服务端配置中的算法,不接受客户端随意指定;验证签名,并根据 kid 找到对应密钥。不要出现“Token 写什么 alg 就按什么 alg 验”的逻辑。
第二层是标准声明:检查 exp 是否过期,必要时检查 nbf;验证 iss 是否来自可信签发方,aud 是否包含当前服务。跨系统使用 JWT 时,这两项尤其重要,否则 A 系统签发的 Token 可能被错误地拿到 B 系统使用。
第三层是业务身份:sub 应表达稳定的主体标识,权限字段只能作为授权输入,最终仍要受服务端权限模型约束。对于“封禁用户立即失效”这类强实时要求,仅靠长寿命 JWT 无法满足。
第四层是风险上下文:对高风险操作,可以叠加设备、IP、登录时间、会话状态或二次验证。JWT 证明的是“这个声明由可信签发者签过”,并不证明当前请求环境没有被劫持。
密钥轮换决定了多服务能否长期安全运行
单体系统可以使用 HS256,但多个业务服务共享同一个 HMAC 密钥时,任何一个服务一旦泄露密钥,就同时具备“验签”和“伪造 Token”的能力。
多服务场景更适合使用 RS256、ES256 等非对称签名:认证服务保留私钥负责签发,业务服务只拿公钥负责验签。这样业务服务被入侵后,攻击者也不能直接签发新的合法 Token。
为了支持密钥轮换,Header 中通常带 kid。认证服务同时维护“当前签发密钥”和一段时间内仍可验签的旧公钥;业务服务按 kid 选择公钥。待旧 Token 的最长生命周期过去后,再下线旧密钥。
密钥轮换需要满足三个约束:新旧密钥存在重叠窗口、验证方能按 kid 获取正确公钥、删除旧密钥的时间晚于所有旧 Token 的最大有效期。否则轮换当天就可能让仍在有效期内的用户集体掉线。
注销、封禁和泄露场景要靠组合策略
JWT 最大的误区之一,是把“无状态”理解成“注销时什么都不用做”。如果 Access Token 已经发出去,在它过期前,只靠签名机制无法让它自动消失。
常见策略是让 Access Token 保持短寿命,再把“立即控制”放到更小的状态面上:
- 用户主动退出时,撤销 Refresh Token 或整个会话族,客户端删除本地 Token。
- 账号封禁、密码重置、设备丢失等高风险事件发生时,撤销对应 Refresh Token,并在必要时维护短期拒绝列表或令牌版本号。
- 对转账、修改安全设置等高风险接口,即使 Access Token 尚未过期,也可以额外检查实时账户状态。
- 发现 Refresh Token 复用时,视为可能泄露,撤销该会话链并要求重新认证。
拒绝列表不应无界增长。若 Access Token 只有 10 分钟有效期,某个被撤销 Token 的黑名单记录只需保留到它自然过期即可。这样既获得“立即失效”能力,又不会把 JWT 重新退化成每次请求都查完整 Session。
一套可落地的 JWT 设计检查表
可以把生产级 JWT 鉴权收敛为几条原则:Access Token 短寿命并本地验签;Refresh Token 长寿命但服务端可撤销;刷新时执行轮换与复用检测;多服务优先非对称签名并支持 kid 轮换;验签后继续检查标准声明、业务权限和风险状态。
如果业务要求“每次请求都必须立即感知登录失效”,集中式 Session 反而可能更简单;如果业务更看重跨服务验证效率和弱耦合,JWT 更合适。真正成熟的方案不是执着于“纯无状态”,而是在高频请求路径保持无状态,在必须撤销和风控的控制面保留最小必要状态。