
身份认证与应用安全 / 技术文章
JWT 登录如何处理签名、过期与刷新
JWT 登录最容易被误解的地方,不是 Token 怎么传,而是服务端为什么能相信它、什么时候不再相信它,以及过期后如何安全续期。适合正在实现前后端分离登录的开发者,读完可以独立判断签名、过期、刷新和注销应该分别由谁负责。
Token 登录的本质是携带可验证的凭证
传统 Session 登录通常由服务端保存会话状态,客户端只持有一个会话标识。Token 登录则把“我是谁”和部分认证信息放进客户端每次请求携带的凭证中,服务端收到请求后验证凭证,再恢复当前用户身份。
JWT 是 Token 的一种常见实现。一个典型 JWT 由三段组成:
Header.Payload.Signature前两段使用 Base64URL 编码,第三段是签名。Base64URL 只是编码,不是加密,因此任何拿到 JWT 的人通常都能解码 Header 和 Payload。不要把密码、身份证号、银行卡号或其他敏感数据放进 Payload。
常见 Payload 会包含:
{
  "sub": "10001",
  "role": "user",
  "iat": 1700000000,
  "exp": 1700003600
}
sub 通常表示主体标识,iat 表示签发时间,exp 表示过期时间。字段可以扩展,但 JWT 越大,每个请求携带的网络开销也越大,因此只放认证和授权真正需要的数据。
签名解决的是篡改,不是保密
服务端签发 JWT 时,会对 Header 和 Payload 组成的数据计算签名。以 HS256 为例,可以简化理解为:
signature = HMAC-SHA256(secret, base64Url(header) + "." + base64Url(payload))
客户端即使把 Payload 中的 role 从 user 改成 admin,也无法在不知道密钥的情况下生成匹配的新签名。服务端重新计算签名后发现不一致,就应该拒绝这个 Token。
下面用 Node.js 内置 crypto 演示一个可运行的最小 HS256 签名和校验过程。示例固定时间戳只是为了让输出稳定,生产环境必须使用真实签发时间和过期时间。
const crypto = require('node:crypto');

function base64Url(input) {
  return Buffer.from(input)
    .toString('base64')
    .replace(/=/g, '')
    .replace(/\+/g, '-')
    .replace(/\//g, '_');
}

const header = { alg: 'HS256', typ: 'JWT' };
const payload = {
  sub: '10001',
  role: 'user',
  iat: 1700000000,
  exp: 1700003600
};

const secret = 'anystack-demo-secret';
const encodedHeader = base64Url(JSON.stringify(header));
const encodedPayload = base64Url(JSON.stringify(payload));
const signingInput = `${encodedHeader}.${encodedPayload}`;

// 服务端使用同一密钥计算签名
const signature = crypto
  .createHmac('sha256', secret)
  .update(signingInput)
  .digest('base64url');

const token = `${signingInput}.${signature}`;

// 收到 Token 后重新计算签名并比较
const expected = crypto
  .createHmac('sha256', secret)
  .update(signingInput)
  .digest('base64url');

console.log(token);
console.log('signature valid:', signature === expected);
预期输出:
eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJzdWIiOiIxMDAwMSIsInJvbGUiOiJ1c2VyIiwiaWF0IjoxNzAwMDAwMDAwLCJleHAiOjE3MDAwMDM2MDB9.6o4WbMY2cZR039oU0OB_mi7rgKqhdpIRbT66jv38-9s
signature valid: true服务端验证 JWT 不只是验签
签名正确只能证明 Token 没有被未授权篡改,并不能说明它当前仍然有效。一个完整的认证流程通常还要检查过期时间、签发方、受众以及业务侧状态。
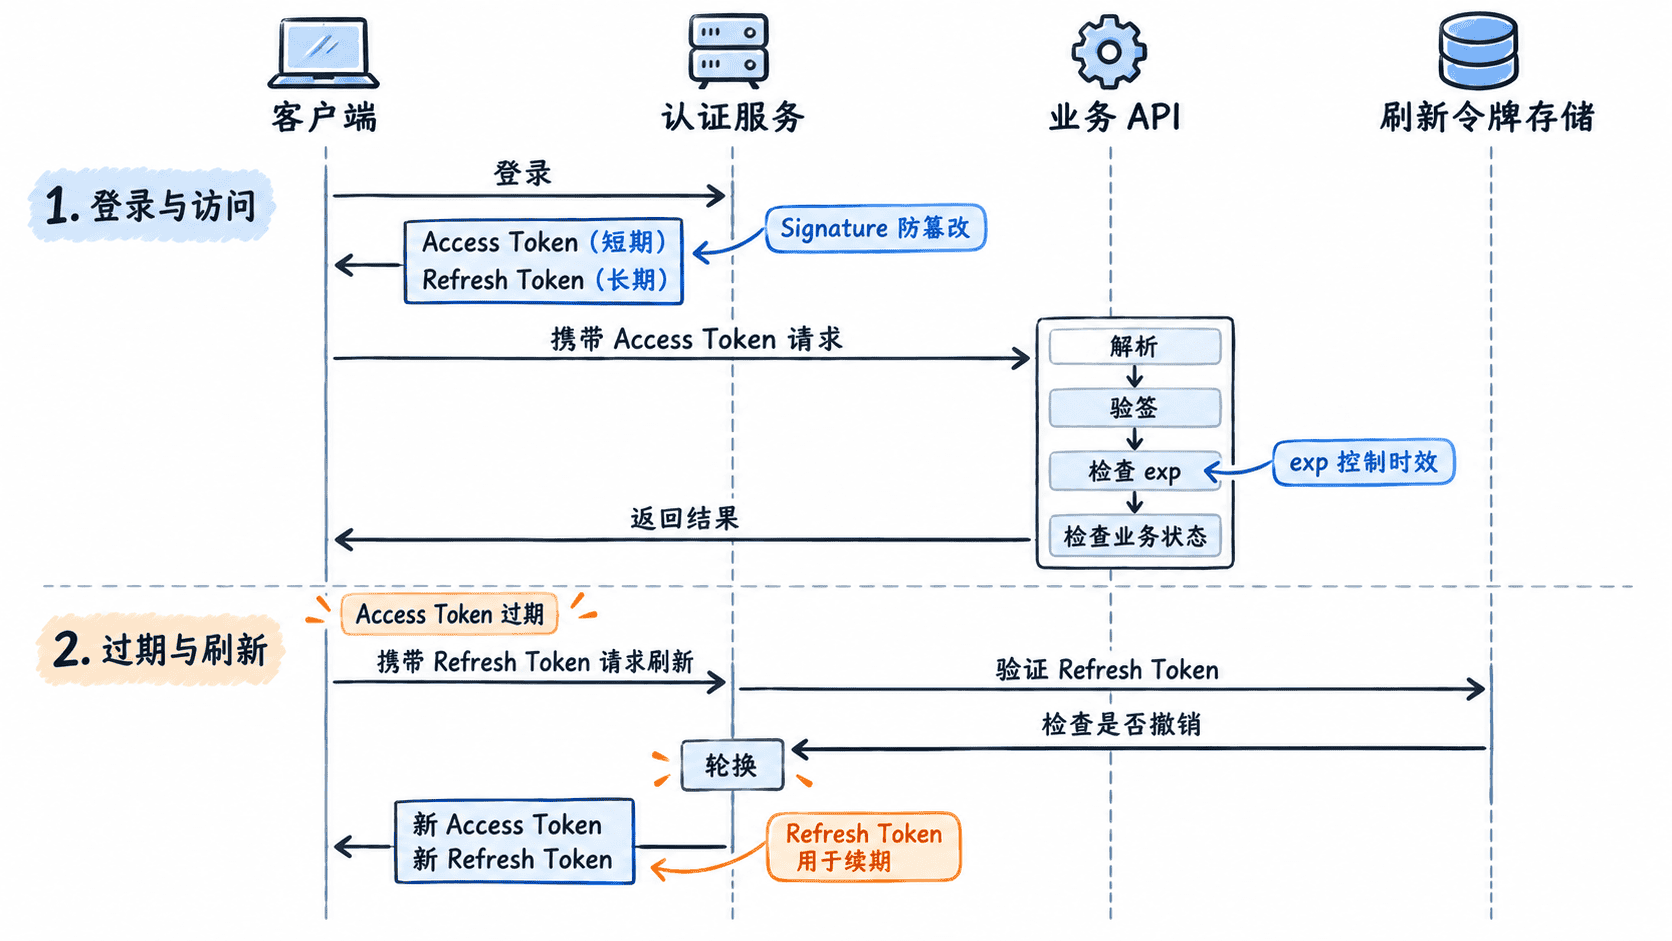
服务端处理一个 JWT 请求时,可以按下面的顺序理解:
- 从约定的请求头或 Cookie 中取得 Token。
- 检查 Token 格式,并根据允许的算法执行验签。
- 检查
exp、nbf、iss、aud等声明是否符合当前系统规则。 - 取得
sub等身份信息,恢复当前登录用户。 - 如果系统存在封禁、注销、权限变更等即时状态,再查询必要的服务端状态。
- 认证通过后才进入业务 Controller。
过期时间限制被盗 Token 的有效窗口
JWT 一旦签发,如果服务端完全不保存会话状态,那么在签名有效且 exp 尚未到期的期间,它通常都可以继续使用。这也是为什么 Access Token 不应该设计成永久有效。
过期时间是在“安全”和“体验”之间做权衡。时间越短,被盗后的可利用窗口越小,但客户端需要更频繁续期;时间越长,体验更简单,但泄露后的风险窗口也越长。
实际系统常把 Token 拆成两种:
| 凭证 | 主要用途 | 生命周期 | 请求频率 |
|---|---|---|---|
| Access Token | 访问业务接口 | 较短 | 高频 |
| Refresh Token | 换取新的 Access Token | 较长 | 低频 |
例如可以把 Access Token 设计为分钟级,把 Refresh Token 设计为天级或更长,但具体时长应根据账号价值、终端可信度、风控能力和重新登录成本确定,而不是机械复制固定数字。
Refresh Token 不是把旧 JWT 延长一下
Access Token 过期后,客户端不应该修改旧 JWT 的 exp,因为任何字段变化都会导致原签名失效。正确做法是向认证服务提交 Refresh Token,由服务端重新完成一次受控签发。
一个更稳妥的刷新流程通常包含:
- 客户端发现 Access Token 已过期或即将过期。
- 使用 Refresh Token 请求刷新接口。
- 服务端验证 Refresh Token 是否有效、是否过期、是否被撤销。
- 签发新的 Access Token。
- 高安全要求场景同时轮换 Refresh Token,并让旧 Refresh Token 失效。
Refresh Token 可以是 JWT,也可以是服务端生成的随机不可读字符串。对于需要主动注销、设备管理和异常撤销的系统,服务端保存 Refresh Token 的哈希值、版本或会话记录,通常更容易控制生命周期。
注销和权限变更暴露了无状态 JWT 的边界
完全无状态的 JWT 有一个明显特点:服务端签发后,不保存这次登录对应的会话记录。因此用户点击“退出登录”时,客户端删除 Token 很容易,但服务端很难让一个尚未过期、已经泄露出去的 JWT 立即失效。
常见处理方式有三种。第一种是让 Access Token 保持较短生命周期,退出后只删除客户端凭证,接受剩余的短暂有效窗口。第二种是维护 Token 黑名单或撤销记录,在每次请求时额外检查。第三种是引入会话版本、设备会话或集中式认证状态,Token 中只携带引用信息。
权限变化也有类似问题。如果 JWT 内直接保存 role=admin,管理员撤销该角色后,旧 Token 在到期前仍可能保留旧权限。对即时性要求高的权限,不应只依赖长生命周期 JWT 中的静态声明。
因此,“使用 JWT”不等于“服务端绝对无状态”。很多生产系统实际上采用混合方案:Access Token 使用 JWT 减少高频会话查询,Refresh Token、撤销状态和关键权限仍由服务端控制。
设计登录体系时把职责拆开
JWT 最适合解决的是“让服务端验证一份客户端携带的身份声明是否可信”,而不是包办整个登录系统。签名负责防篡改,exp 负责限制时效,Refresh Token 负责续期,服务端状态负责处理注销、封禁、设备管理和需要即时生效的权限变化。
落地时可以坚持几个边界:Payload 不放敏感信息;服务端固定允许的签名算法;Access Token 保持有限生命周期;Refresh Token 单独保护并支持撤销;高风险权限不要只相信长期静态声明。
做到这些之后,Controller 就不需要自己理解 JWT 的细节。认证层统一完成取 Token、验签、过期检查和当前用户恢复,业务代码只消费已经验证过的用户身份,这才是 Token 登录真正可维护的形态。