Kubernetes NetworkPolicy 到底如何匹配流量
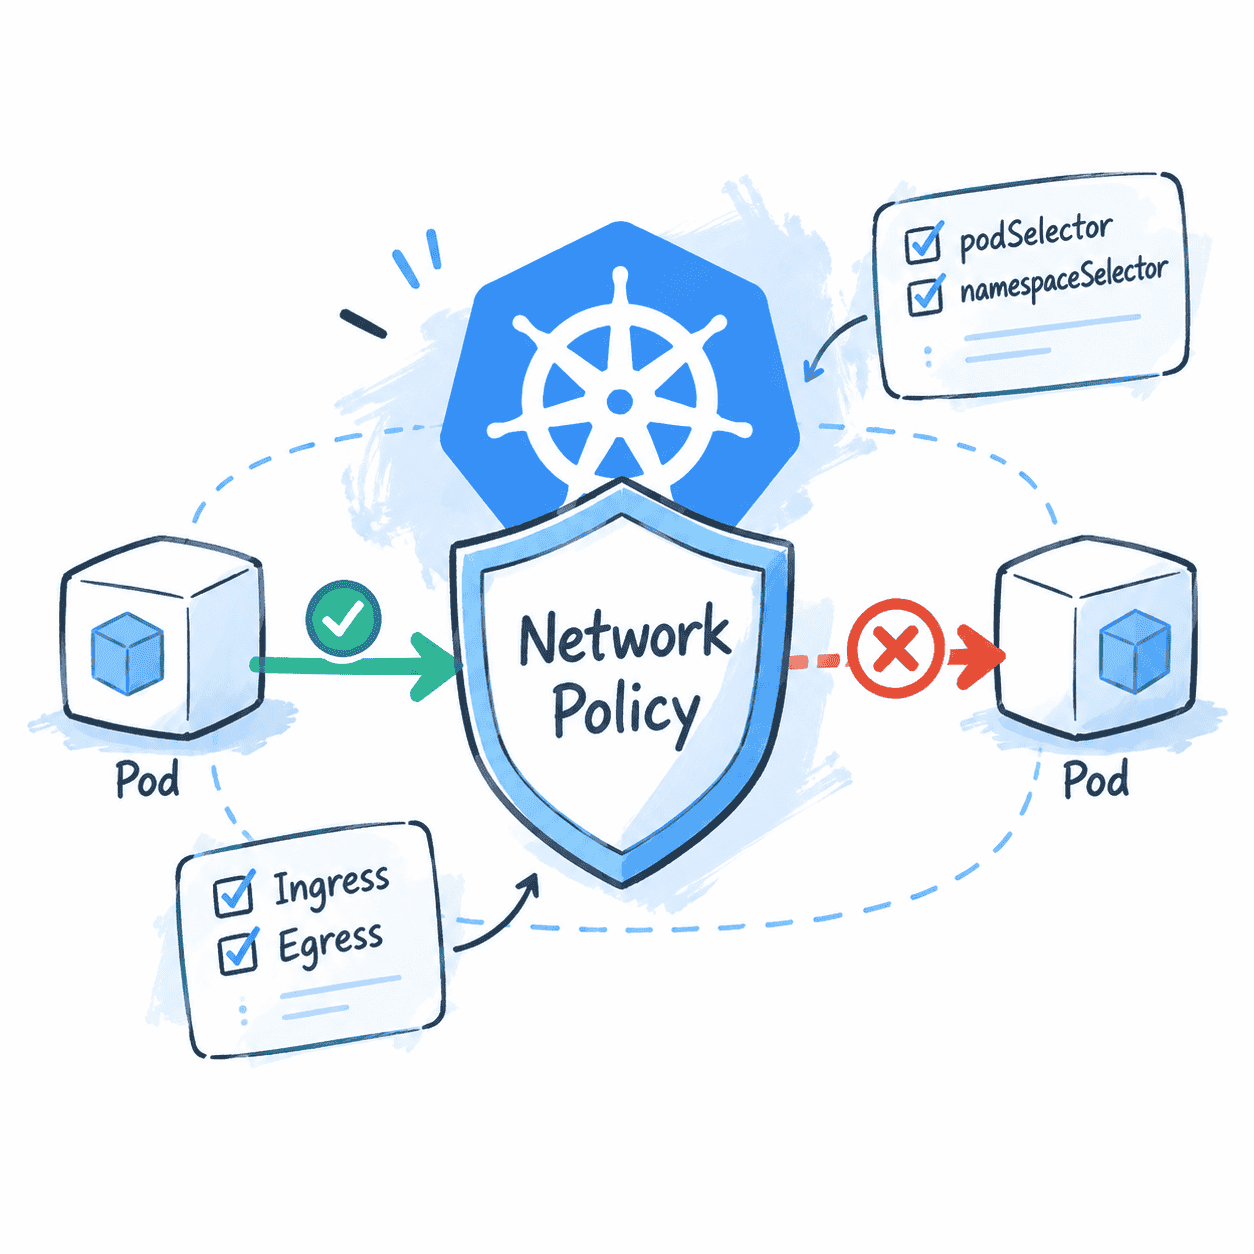
策略 YAML 看似简单,实际误判常来自 Pod 隔离状态、双端方向、选择器组合和多策略并集;建立统一匹配模型后,可以逐条判断一条连接为何被允许或拒绝。
技术文章 · 技术实践
READ / ARTICLES
从一个具体问题出发,读懂原理,也读懂工程中的取舍。
当前方向 · 12 篇文章
策略 YAML 看似简单,实际误判常来自 Pod 隔离状态、双端方向、选择器组合和多策略并集;建立统一匹配模型后,可以逐条判断一条连接为何被允许或拒绝。
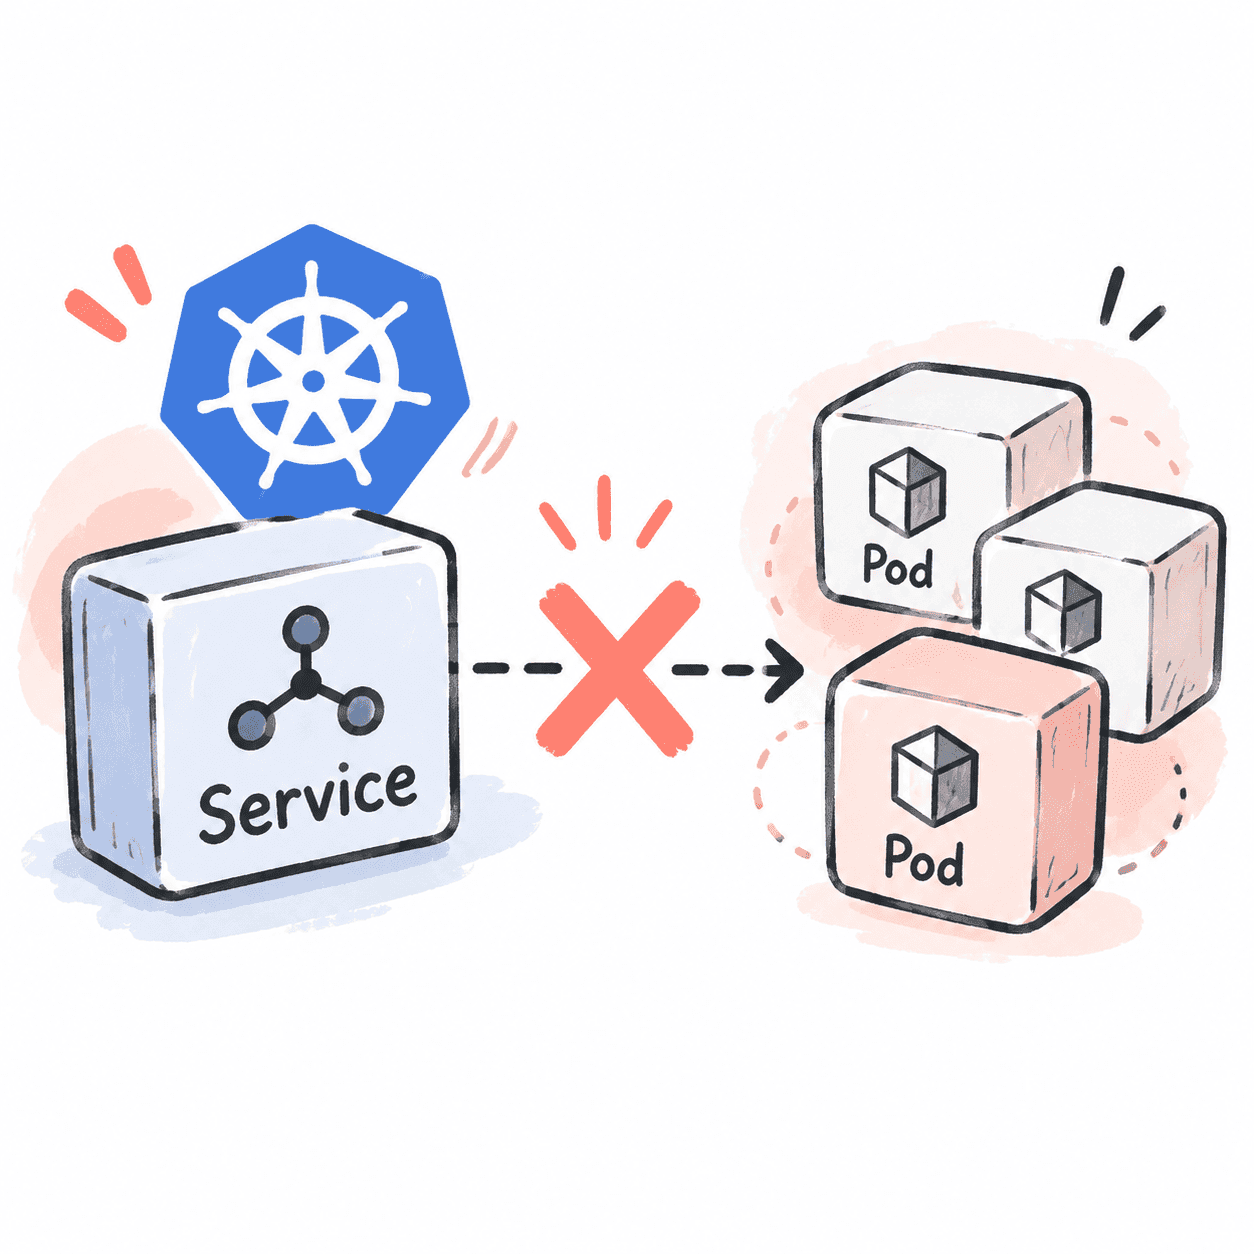
访问 Service 却连不到 Pod 时,先判断后端是否存在,再沿端口映射与节点转发逐层核对,快速区分 selector、EndpointSlice、监听端口和网络路径问题。
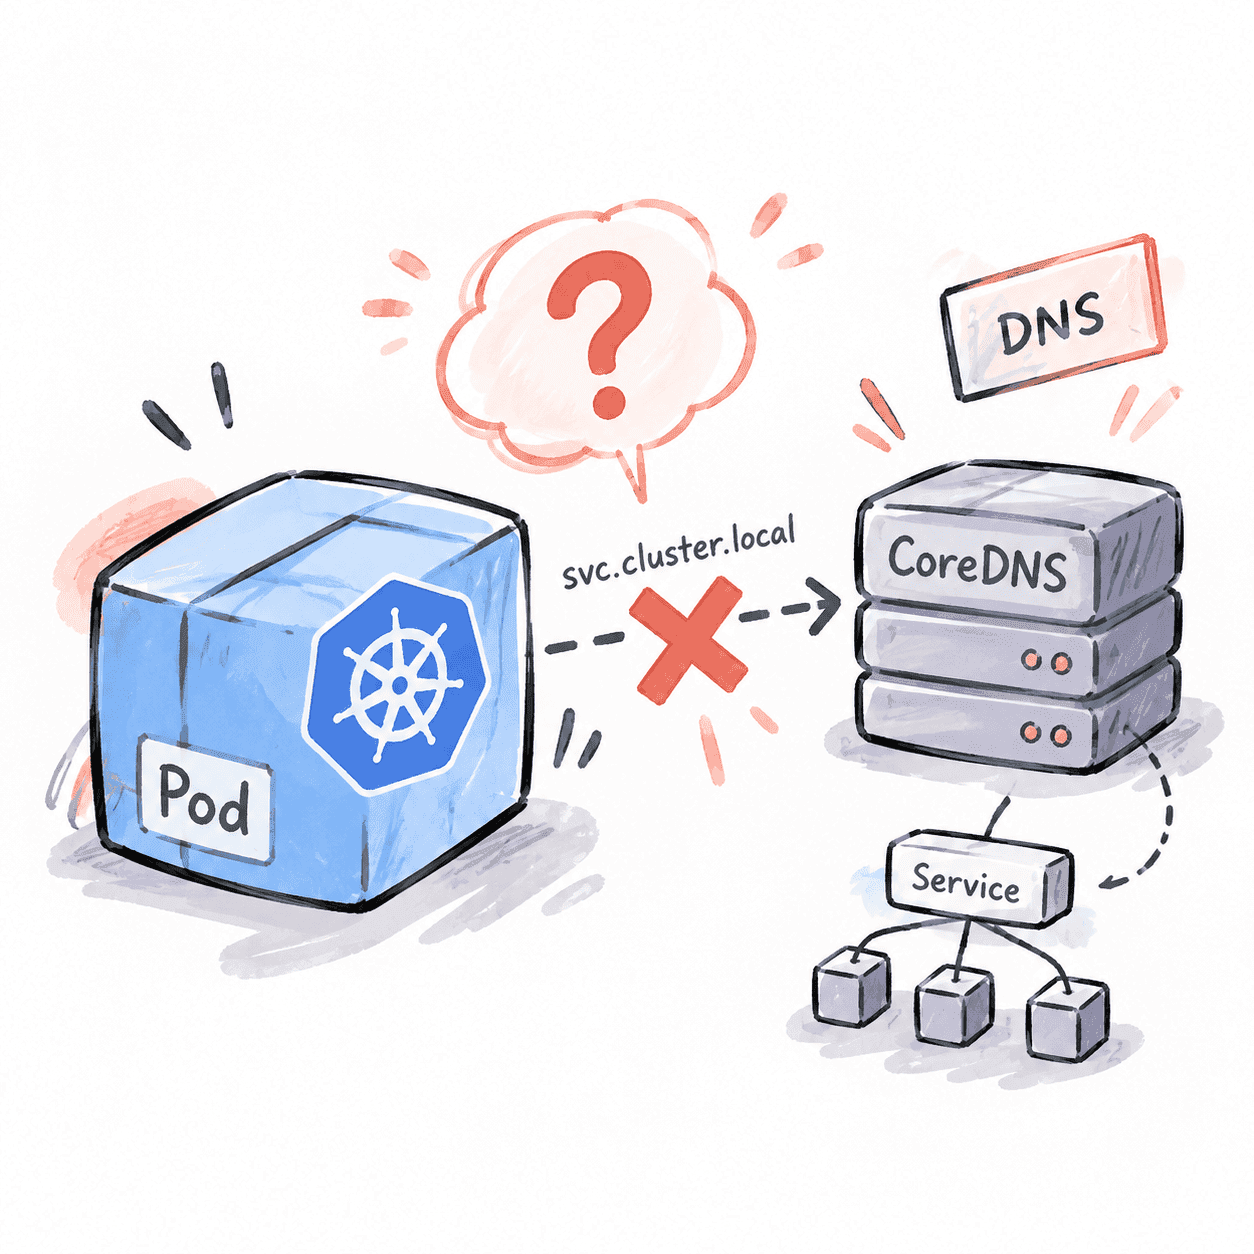
线上服务明明正常,Pod 却可能因为 DNS 配置、CoreDNS、Service 或网络路径异常无法解析名称;排查后可判断故障层级并快速定位证据。
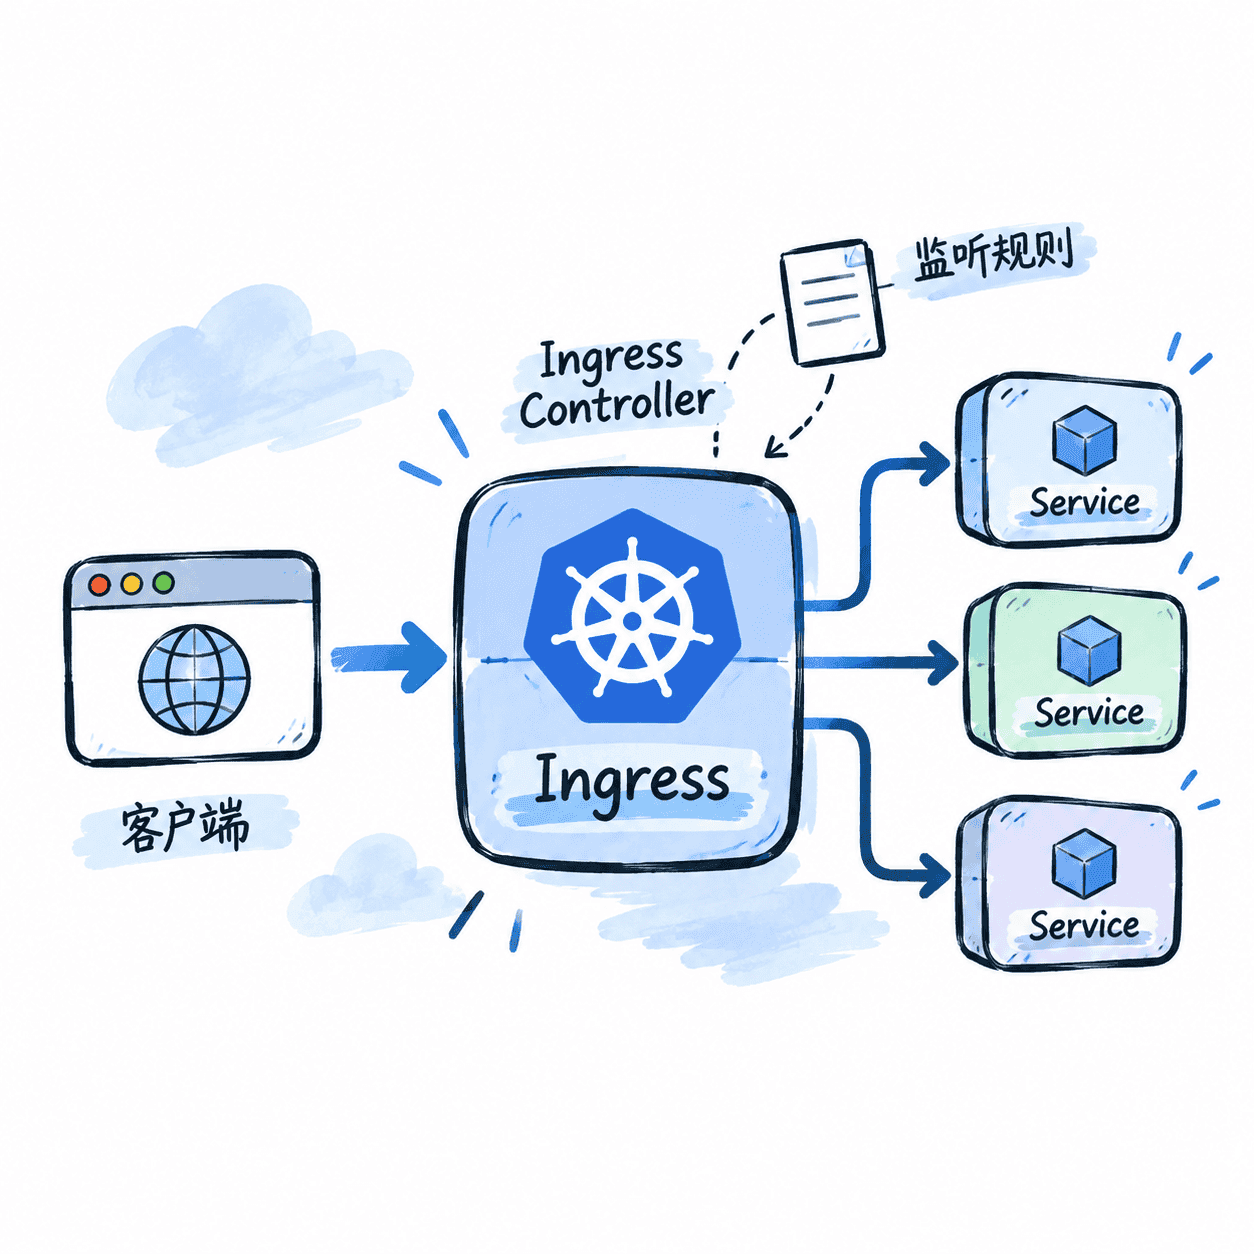
服务通过 Ingress 暴露后,请求并不是由 Ingress 对象直接转发;理解控制器如何监听规则、生成数据面配置并选择 Service 后端,才能准确判断入口流量实际经过了哪些组件。
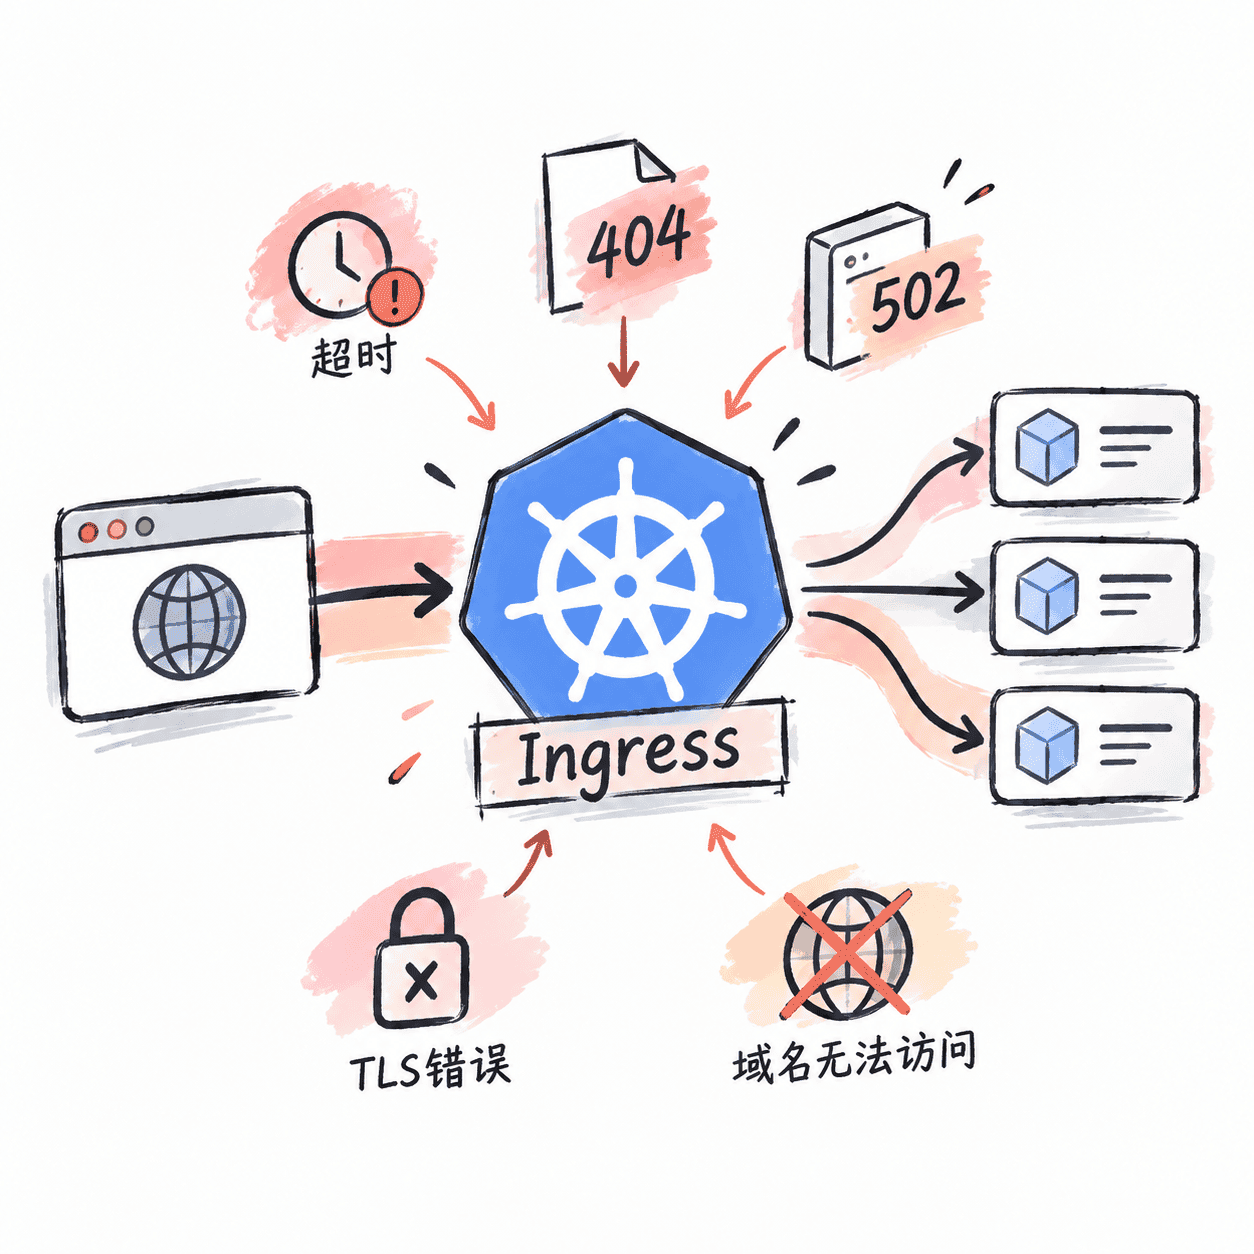
线上 Ingress 出现超时、404、502、TLS 错误或域名无法访问时,可沿入口地址、控制器接纳、路由匹配、Service 后端和请求链路逐层取证,快速判断故障边界并选择恢复动作。
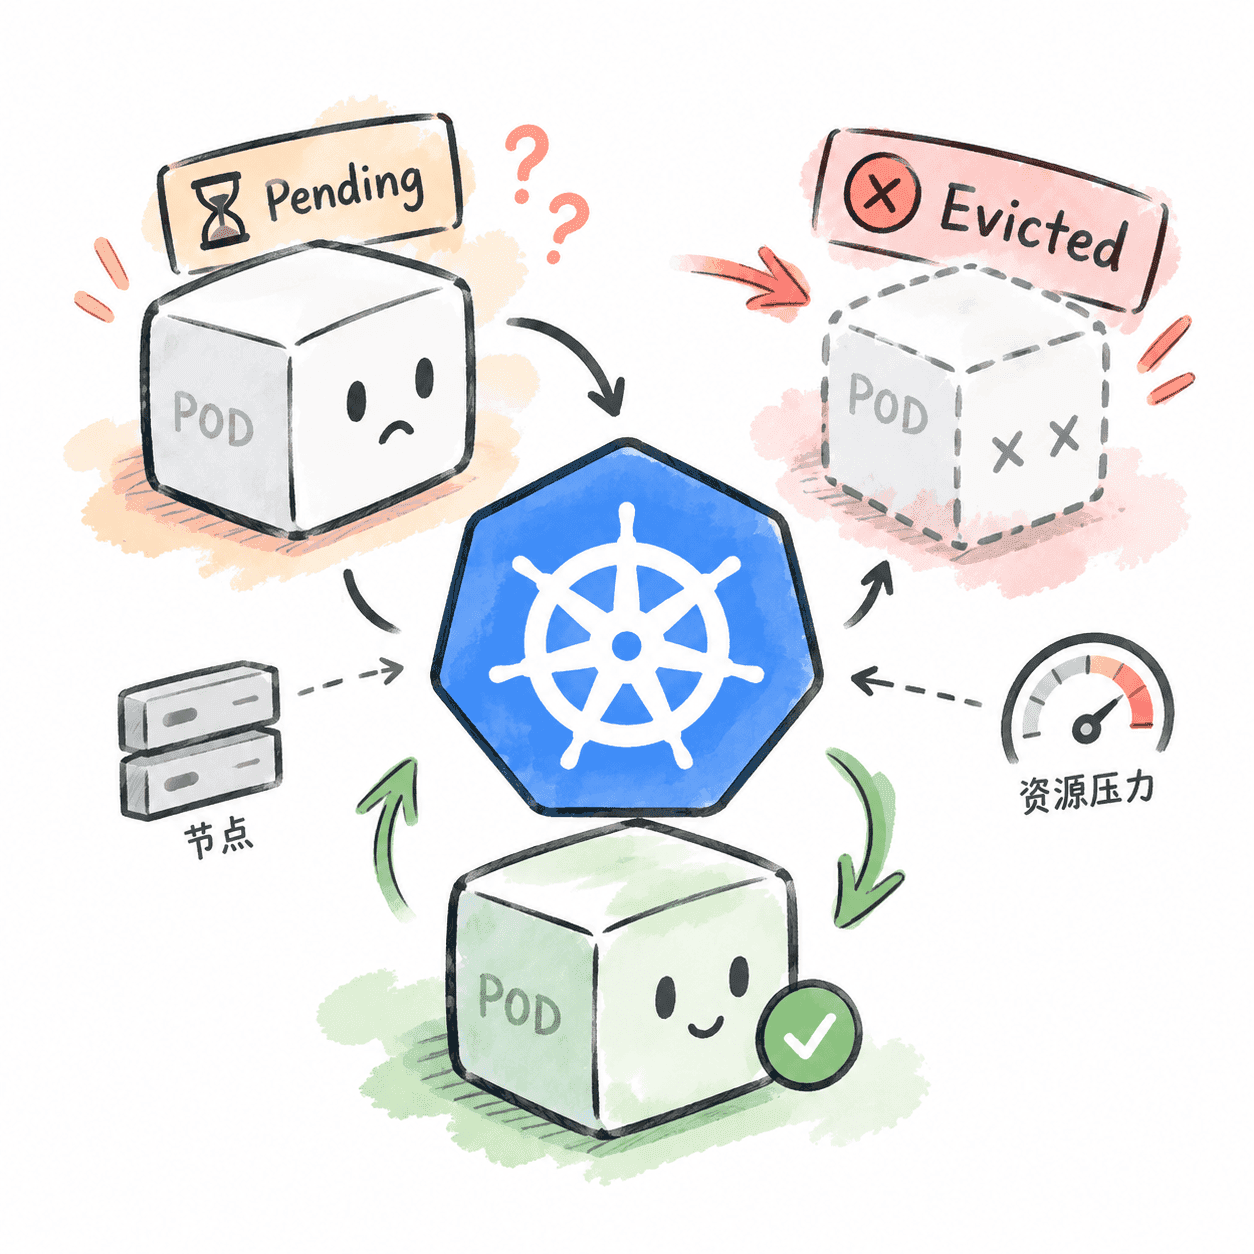
发布后 Pod 长期 Pending、突然消失或显示 Evicted 时,先区分调度失败与运行期驱逐,再沿事件、资源约束和节点压力定位根因并验证恢复。