
HTTP 与 Web 标准 / 技术文章
Cookie、Session 和 Token 到底有什么区别
在 Web 登录里,Cookie、Session 和 Token 分别描述请求如何携带数据、会话状态存在哪里,以及调用方用什么凭据访问系统。一个系统可以同时用到三者。例如浏览器把随机会话 ID 放在 Cookie 中,服务端把它当作持有者凭据,用它查会话并执行权限检查。
| 概念 | 描述 | 登录中的常见实例 |
|---|---|---|
| Cookie | 浏览器存储并按规则附加到请求的数据 | 浏览器附加 Cookie: __Host-sid=… |
| Session | 登录期间维持的一组会话状态,此处讨论服务端存储模式 | 以随机 ID 查找用户与过期时间 |
| Token | 用于证明有权请求资源的一段凭据 | Authorization: Bearer … 中的访问令牌 |
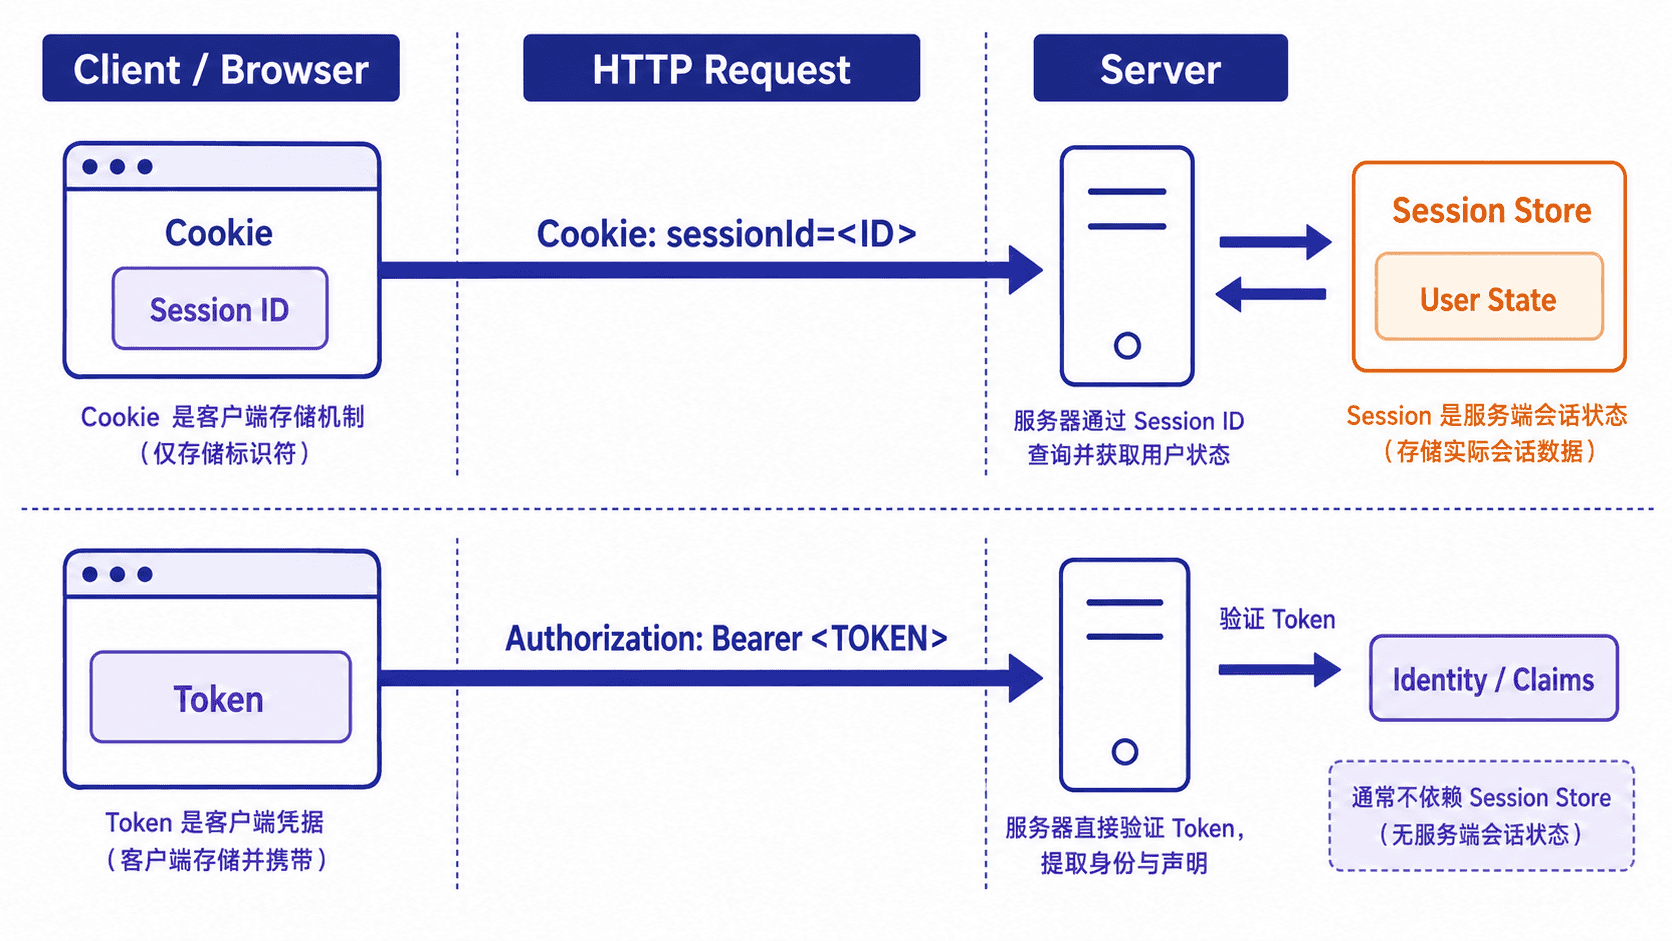
Cookie 负责携带数据
应用在 HTTPS 响应中可以发送如下响应头。这里的 <随机ID> 是占位符。
Set-Cookie: __Host-sid=<随机ID>; Path=/; Secure; HttpOnly; SameSite=Lax浏览器后续向该主机发出符合条件的请求时,可以发送:
Cookie: __Host-sid=<随机ID>Secure将发送限制在安全通道。HttpOnly阻止脚本通过document.cookie直接读取该值,但页面脚本仍可发起会带上 Cookie 的同源请求。SameSite=Lax允许同站请求携带,也允许使用安全 HTTP 方法的部分跨站顶层导航,例如常见的顶层 GET。站点与源的判定不同,子域之间可能同站但跨源。__Host-前缀要求支持该规则的浏览器检查Secure、Path=/,且拒绝带Domain的设置,将 Cookie 限在设置它的主机上。- 跨源
fetch默认使用same-origin凭据模式,允许携带跨源 Cookie 的请求需使用credentials: 'include',同时仍受 Cookie 政策限制。要让页面读取带凭据请求的响应,CORS 响应需允许具体的源和凭据。预检也可能决定实际请求能否发出。
Cookie 可以保存偏好,也可以保存随机会话 ID 或经过保护的认证票据。示例使用浏览器会话 Cookie,服务端应独立检查会话有效期。密码、银行卡号等原始敏感信息应留在对应的安全存储中。
服务端 Session 用 ID 查找状态
用户通过认证后,应用生成高熵随机会话 ID,把用户标识和过期时间放入服务端存储。后续请求携带 ID,服务端检查记录是否存在和有效,再按目标资源判断权限。登录或权限提升时更换 ID 并停用旧值,可降低会话固定攻击风险。生产环境通常还配置空闲超时和绝对超时。
下面在 Node.js 中只演示服务端查找、轮换和撤销。用 Map 模拟单进程存储,时间用整数秒输入,便于验证精确的到期边界。
import assert from 'node:assert/strict'
import { randomBytes } from 'node:crypto'

const sessions = new Map()

function issueSession(userId, now, oldId) {
  if (oldId !== undefined) sessions.delete(oldId)
  const id = randomBytes(32).toString('base64url')
  sessions.set(id, { userId, expiresAt: now + 1800 })
  return id
}

function sessionUser(id, now) {
  const session = sessions.get(id)
  if (!session) return null
  if (now >= session.expiresAt) {
    sessions.delete(id)
    return null
  }
  return session.userId
}

const oldId = issueSession('u-42', 100)
const id = issueSession('u-42', 101, oldId)
assert.equal(sessionUser(oldId, 101), null)
assert.equal(sessionUser(id, 1900), 'u-42')
assert.equal(sessionUser(id, 1901), null)

const signedInId = issueSession('u-42', 2000)
const copiedId = signedInId
let browserId = signedInId
browserId = undefined
assert.equal(sessionUser(browserId, 2001), null)
assert.equal(sessionUser(copiedId, 2001), 'u-42')
sessions.delete(signedInId)
assert.equal(sessionUser(copiedId, 2001), null)
console.log('轮换、到期边界、清除客户端与服务端撤销均已验证')
只清除客户端 Cookie 时,先前复制的 ID 在服务端到期或删除前仍可能有效。退出登录应同时删除服务端会话和清除客户端 Cookie,后者可用同名、同路径的 Set-Cookie 指定 Max-Age=0。多实例应用要让所有实例都遵守撤销结果,例如共享会话存储并处理缓存一致性。上面的脚本省略了登录认证、HTTP 路由和分布式存储。
Token 可用多种格式和传递方式
访问令牌是 API 用于访问资源的凭据,可以由客户端显式放在请求头里:
Authorization: Bearer <访问令牌>Bearer 表示持有该值的一方通常即可使用它,因此应通过 TLS 传输,避免把它放进 URL 或日志。两种常见校验方式如下。
- 不透明令牌通常通过服务端查询,或由 API 调用授权服务器的 introspection 接口确认令牌是否有效及其权限。调用方无需理解令牌内部表示。
- 签名 JWT携带可读取的声明。API 应按约定验证签名、允许的算法、签发方、目标受众、有效期及用途,并检查调用资源所需的权限。编码和签名不会隐藏声明。仅本地验签且不查询撤销状态时,已经发出的令牌一般可用到过期。即时失效需要额外机制,例如状态查询。
Token 也可放在 HttpOnly Cookie 里,由浏览器按 Cookie 规则附加。另一方面,一些应用直接在受保护的 Cookie 内保存认证票据,并按自身策略检查票据是否仍有效。系统是否依赖共享状态,取决于凭据的校验和撤销设计。
按客户端与失效要求选择
- 同站 Web 应用需要服务端强制下线时,可从 Cookie 加服务端 Session 开始设计。对于自动携带凭据的接口,状态变更使用适当的 HTTP 方法,并采用 CSRF Token 或严格的来源校验。
SameSite可作为附加防护。 - 移动端和第三方 API 客户端常通过
Authorization明确发送短期访问令牌。API 应验证令牌适用的资源与权限。需要退出或提前撤销时,要确认各服务能在多长时间内拒绝旧令牌。 - 浏览器应用如果让脚本持有令牌,XSS 可能泄露令牌。如果凭据由
HttpOnlyCookie 携带,XSS 仍可能在页面权限内代发请求。应用仍需做好输出编码等 XSS 防护和服务端权限控制。
协议和安全细节见 RFC 6265、IETF SameSite 规范草案、Bearer 令牌规范、令牌内省规范、JWT 安全最佳实践和 OWASP 会话安全指南。