
HTTP 与 Web 标准 / 技术文章
HTTP 为什么是无状态协议
这篇文章解决一个常见理解误区:HTTP 被称为无状态协议,并不代表网站不能记住登录状态。面向后端、前端和 API 学习者,读完后你会清楚知道 HTTP 到底“没有记住什么”,以及 Cookie、Session、JWT 为什么能够在无状态协议之上实现有状态业务。
无状态到底是什么意思
HTTP 的“无状态”指的是:协议本身不会自动保存前一次请求的上下文,并把它带到下一次请求里。
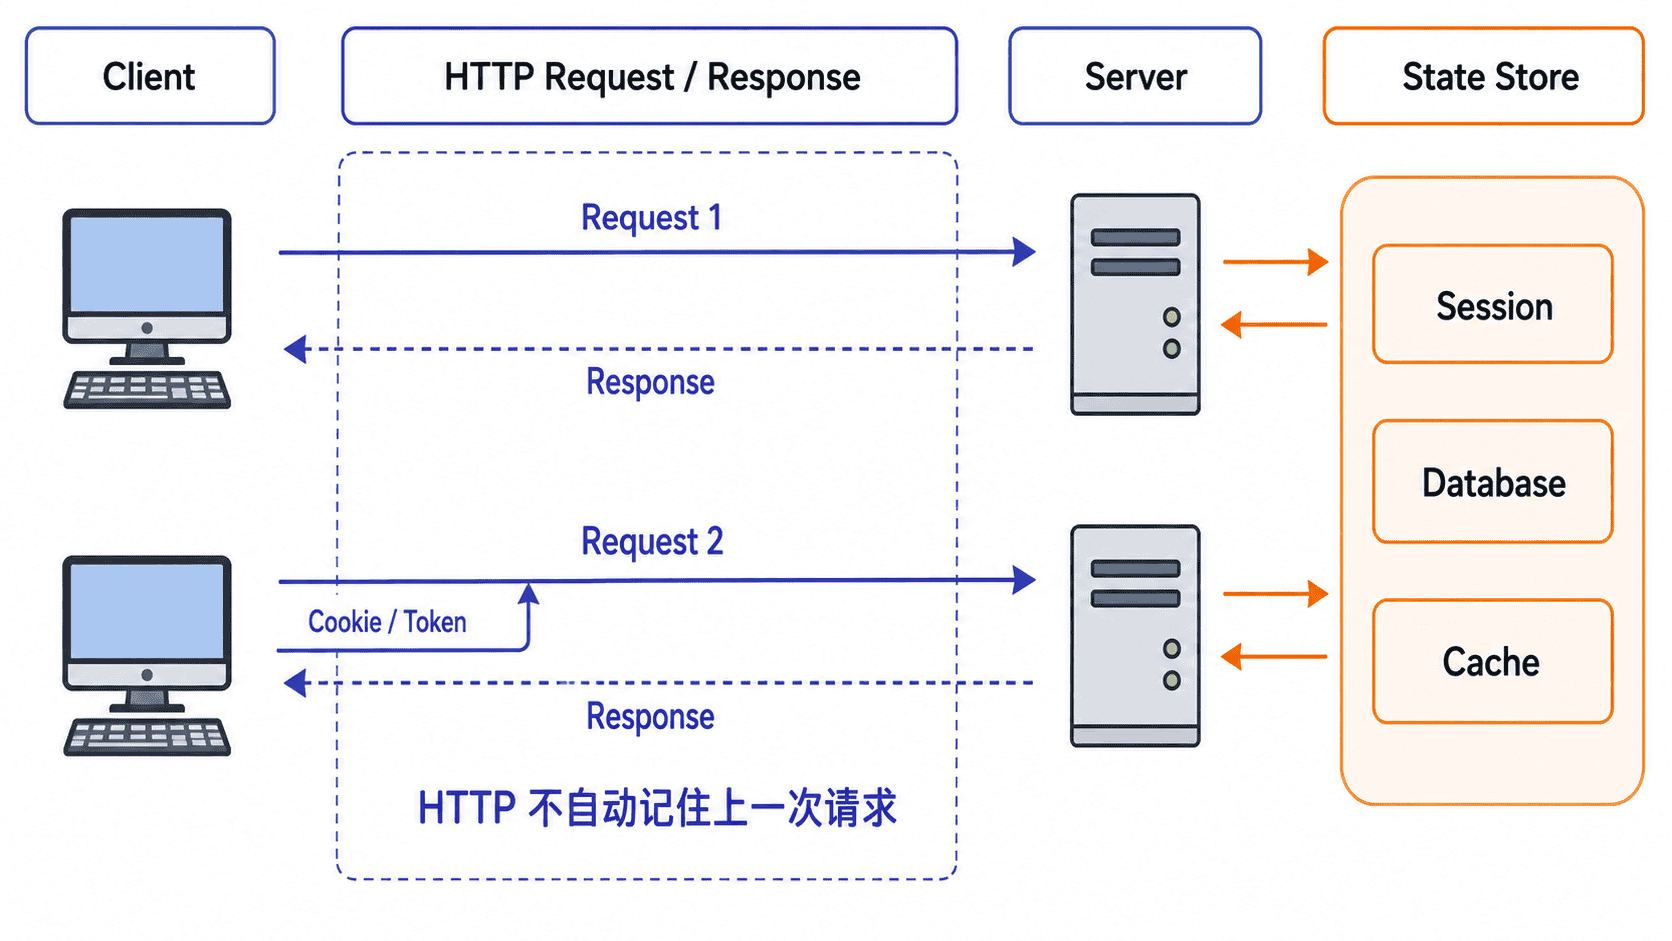
客户端发送一次请求,服务端处理后返回响应;下一次请求到来时,从 HTTP 协议本身看,它就是一笔新的独立交互。
例如客户端连续请求两次:
curl -i "http://localhost:<PORT>/profile"
curl -i "http://localhost:<PORT>/profile"
预期结果:
HTTP/1.1 200 OK
Content-Type: application/json

{"message":"request handled independently"}

HTTP/1.1 200 OK
Content-Type: application/json

{"message":"request handled independently"}
两次请求即使来自同一个客户端,HTTP 也不会天然附带“这是刚才那个用户的第二次请求”这样的上下文。实际响应内容取决于服务端实现,<PORT> 也需要替换为真实端口。
为什么 HTTP 要设计成无状态
无状态最直接的好处是降低协议复杂度。每个请求尽量自包含,服务端不需要依赖“前一个请求已经发生过”才能理解当前请求。
这样会带来几个明显优势:
- 请求更容易独立处理。
- 服务端更容易横向扩容。
- 请求可以被负载均衡到不同节点。
- 中间代理和缓存更容易工作。
- 单个连接断开,不会天然破坏后续所有请求。
这也是 Web 能够大规模扩展的重要基础之一。
HTTP 没有自动记住哪些信息
HTTP 不会自动记住“当前用户是谁”“购物车里有什么”“前一次表单填了什么”“上一步业务进行到哪”。
如果第二次请求需要这些信息,客户端或服务端必须通过额外机制把状态重新关联起来。
例如:
| 业务需求 | HTTP 是否自动保存 | 常见实现 |
|---|---|---|
| 记住登录用户 | 否 | Cookie + Session、Token |
| 保存购物车 | 否 | Session、数据库、缓存 |
| 记录业务流程进度 | 否 | 数据库、状态机、缓存 |
| 识别同一客户端 | 否 | Cookie、Token、自定义请求头 |
因此,HTTP 能传输状态信息,但不会替应用“自动维护状态”。
Cookie 和 Session 为什么能让网站记住你
最经典的做法是让客户端携带一个状态标识。
用户第一次登录后,服务端创建 Session,并把对应的 Session ID 通过 Cookie 返回给浏览器。后续请求中,浏览器再把这个 Cookie 带回来,服务端就能根据 Session ID 找到之前保存的用户状态。
这里真正“有状态”的部分并不在 HTTP 协议本身,而在:
- 客户端保存的 Cookie。
- 服务端保存的 Session。
- Cookie 和 Session ID 之间的关联关系。
HTTP 只是负责把这些信息一次次传输过去。
JWT 为什么常被称为无状态认证
JWT 常被称为“无状态认证”,原因是服务端通常不需要像传统 Session 那样,为每个登录用户保存一份会话数据。
客户端每次请求都携带 Token,服务端通过签名校验和 Token 中的声明恢复身份上下文。
例如请求可能携带:
Authorization: Bearer <TOKEN>服务端只要能够验证 <TOKEN>,就可以知道调用者身份,而不必先从 Session Store 中查找一个会话对象。
但这里的“无状态”仍然是相对的。实际系统可能仍需要维护黑名单、刷新令牌、权限版本、撤销记录等状态,所以不能简单理解成“用了 JWT,服务端就完全没有状态”。
无状态不等于每次都重新登录
这是最常见的误解。
浏览器每次请求都可以自动携带 Cookie,客户端也可以每次附带 Token。服务端虽然不会从 HTTP 本身记住前一次请求,但可以根据这些显式携带的信息重新识别用户。
所以用户体验上可以连续登录几个小时,甚至几天;协议层仍然保持无状态。
真正的区别在于:
- 有状态协议:协议自身会依赖之前交互留下的上下文。
- HTTP 无状态:每次请求都应携带足够的信息,或者通过外部状态存储重新建立上下文。
实际开发应该怎么理解
最实用的理解方式是:HTTP 请求彼此独立,业务状态需要显式传递或额外保存。
登录状态可以放在 Cookie、Session、Token 中,购物车和订单状态可以放在数据库或缓存中,分布式系统还可以通过共享状态存储让多个节点识别同一个用户。
因此,“HTTP 是无状态协议”真正想表达的不是“系统不能记住用户”,而是:HTTP 不替业务保存上下文,应用必须自己设计状态从哪里来、存在哪里、下一次请求如何找回来。