
LEARN / TUTORIALS
系统教程
从基础概念到实践应用,按章节逐步建立知识体系。
网络安全 · 8 门教程
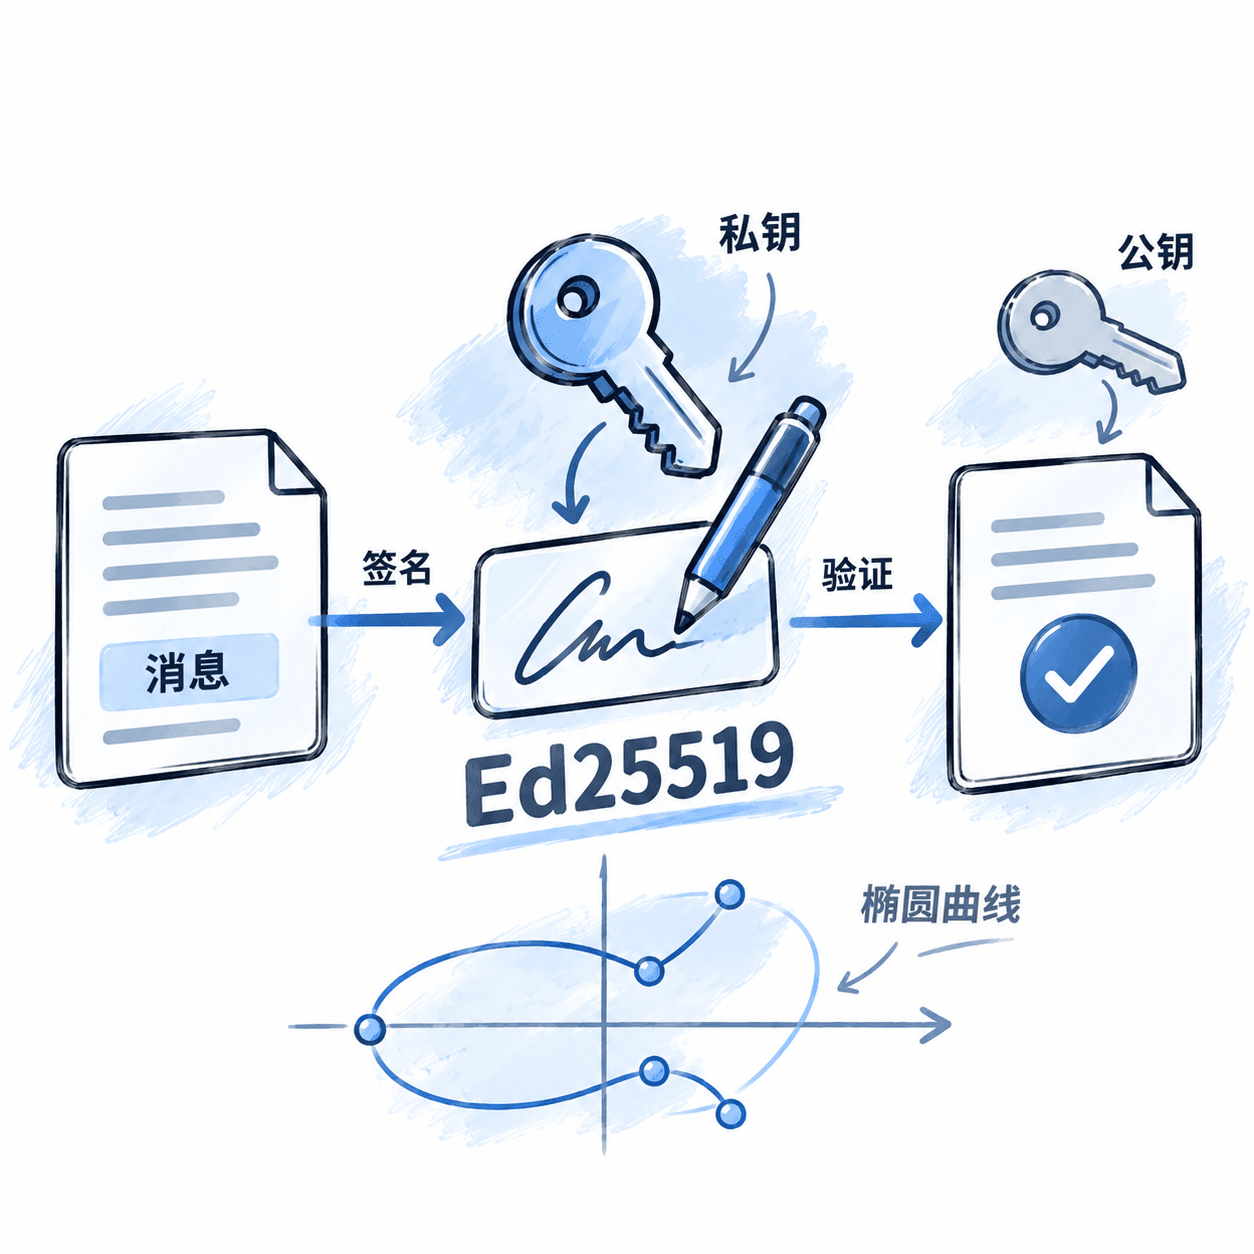
Ed25519 签名原理与应用
开发者在设计身份认证、消息校验和密钥管理系统时,需要理解签名算法背后的数学结构与工程边界。本课程围绕 Ed25519 的曲线运算、签名流程、密钥处理和实际集成展开,帮助学习者完成可靠的签名验证方案设计与故障定位。
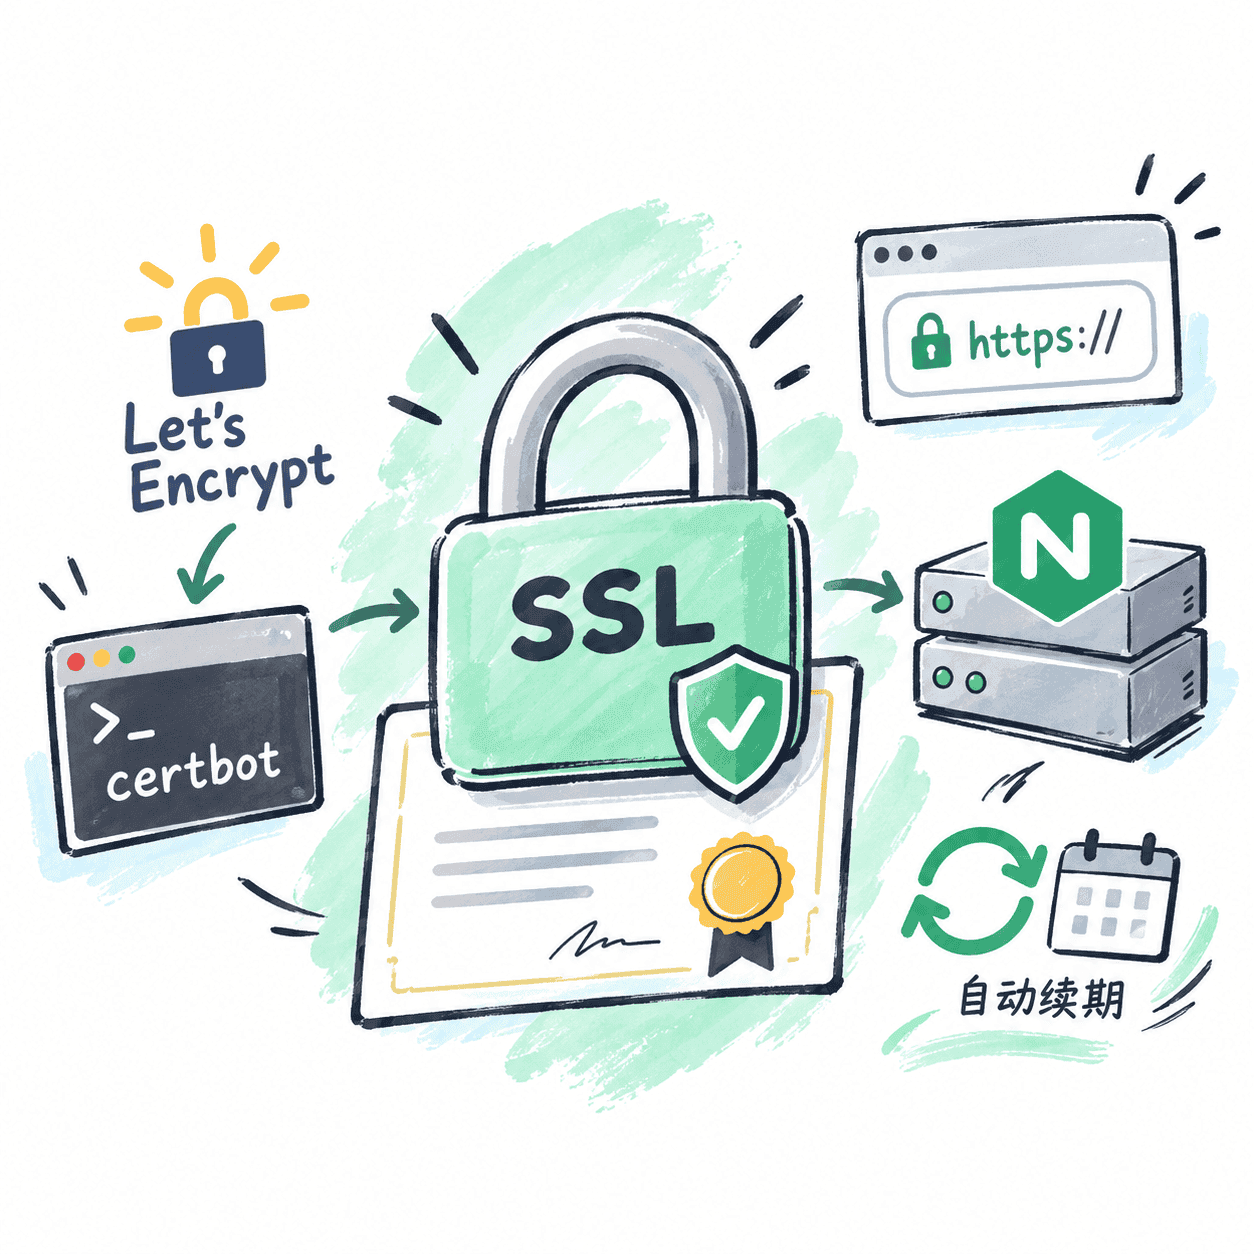
Certbot 证书管理:申请、Nginx 部署与自动续期
HTTPS 证书部署看似只是申请和配置两个步骤,实际经常遇到域名验证失败、Nginx 路由冲突、多域名扩展、证书过期和续期后未生效等问题。课程从 Let's Encrypt、ACME 和证书文件开始,逐步讲解 HTTP-01、Webroot、Standalone、Nginx 插件、DNS-01、多域名证书和自动续期,学完可以独立完成常见 Linux Web 服务的免费证书管理。
Linux 服务器安全加固:从基线到应急处置
生产服务器常因弱口令、过度权限、暴露端口和补丁滞后放大入侵风险。课程以 Ubuntu 24.04 LTS 与 Rocky Linux 9 为实验环境,覆盖账号与 SSH、主机防火墙、系统权限、SELinux/AppArmor、审计和漏洞修复,完成后能独立加固、复核并交付可回滚的安全基线。
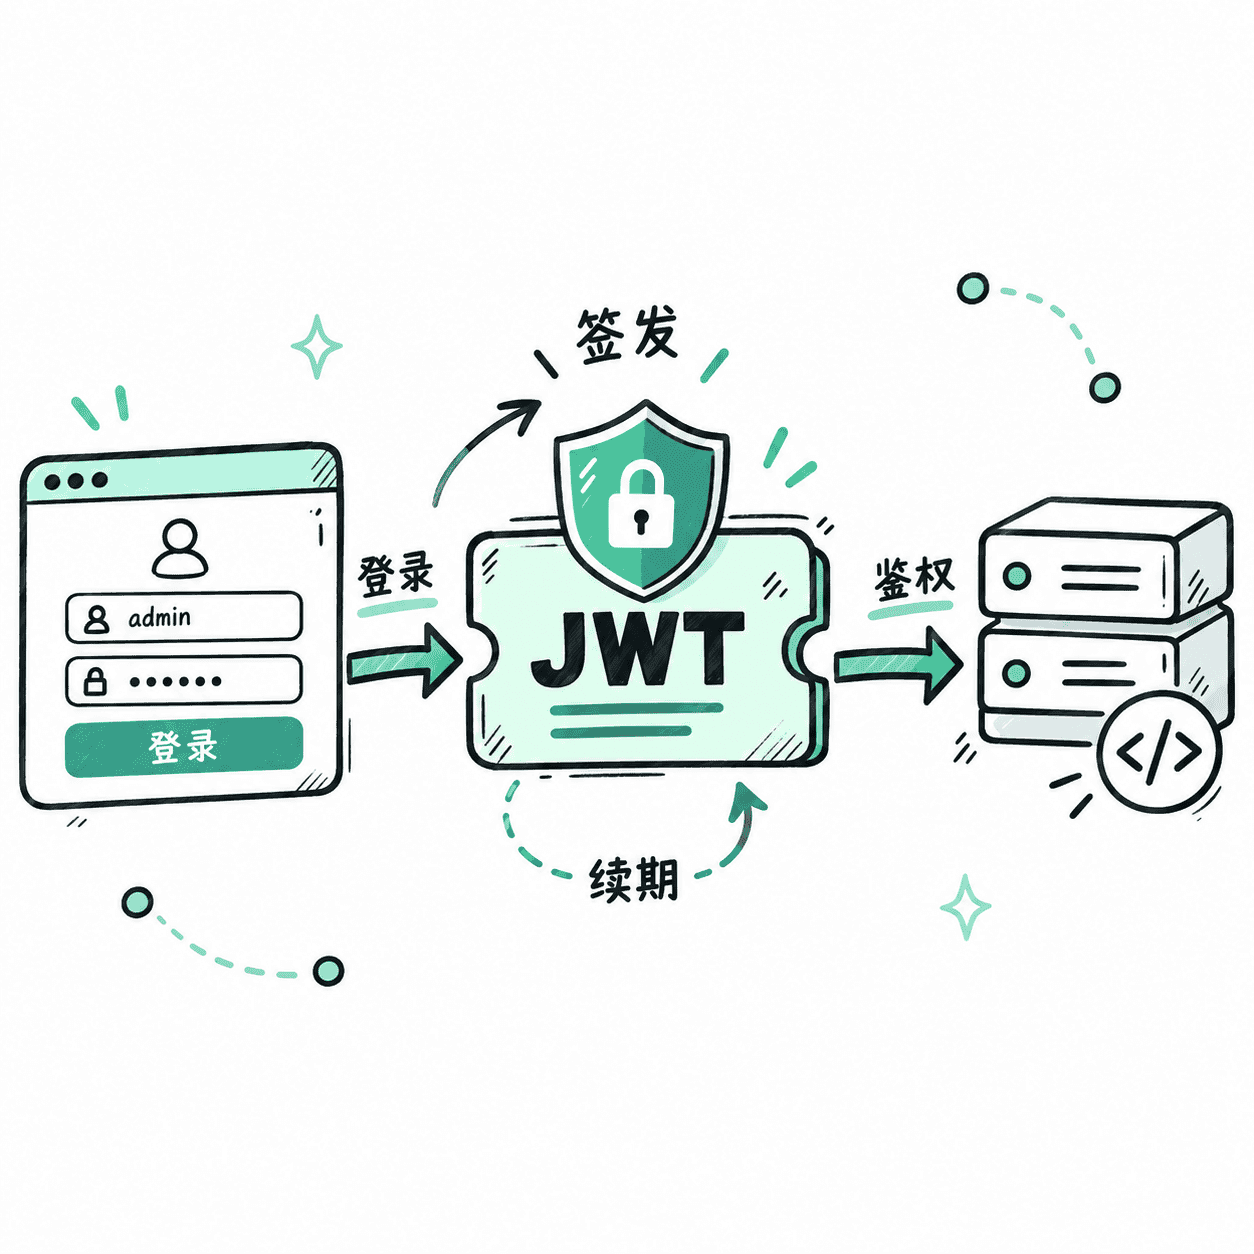
Spring Boot JWT:前后端分离登录认证
前后端分离项目里,登录不只是签发一个 JWT,还要处理密码校验、请求鉴权、令牌过期、自动续期、主动退出和权限不足等问题。课程基于 Spring Boot 与 Spring Security 串起完整认证链路,最终形成可直接用于 REST API 的无状态登录方案。
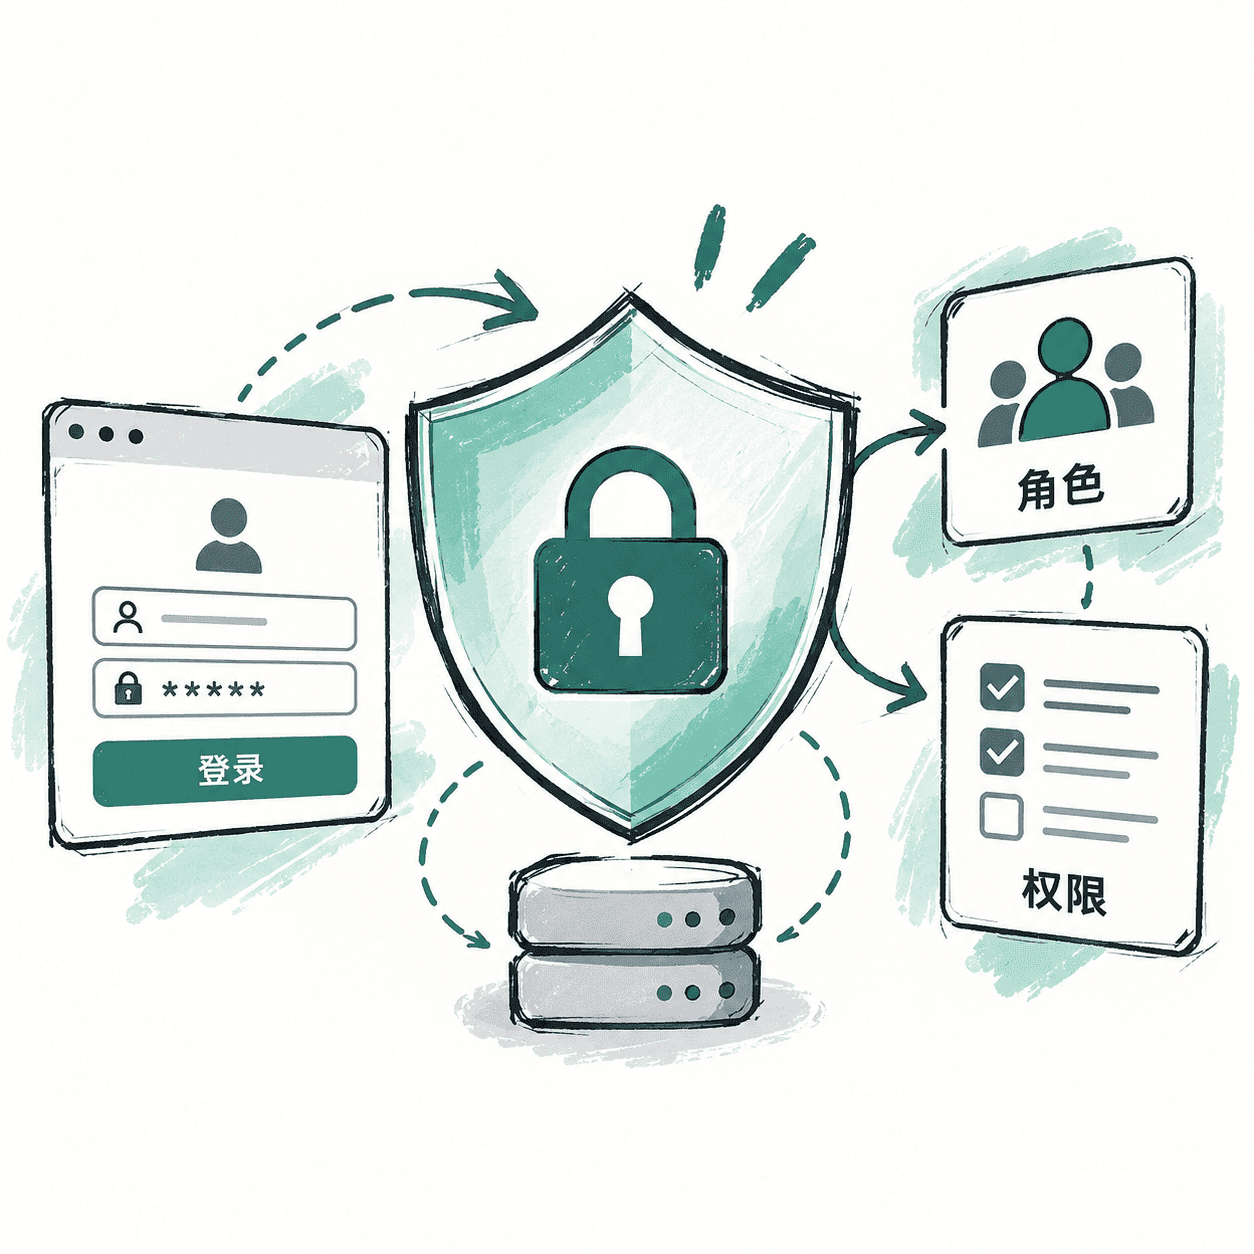
Sa-Token:登录认证、角色与权限控制
后台项目通常需要处理登录状态、接口拦截、角色权限、主动退出和账号被踢等认证问题。课程基于 Spring Boot 接入 Sa-Token,从登录与会话管理开始,逐步完成接口鉴权、角色权限、注解校验和登录状态控制,最终形成一套可直接用于前后端分离项目的认证方案。
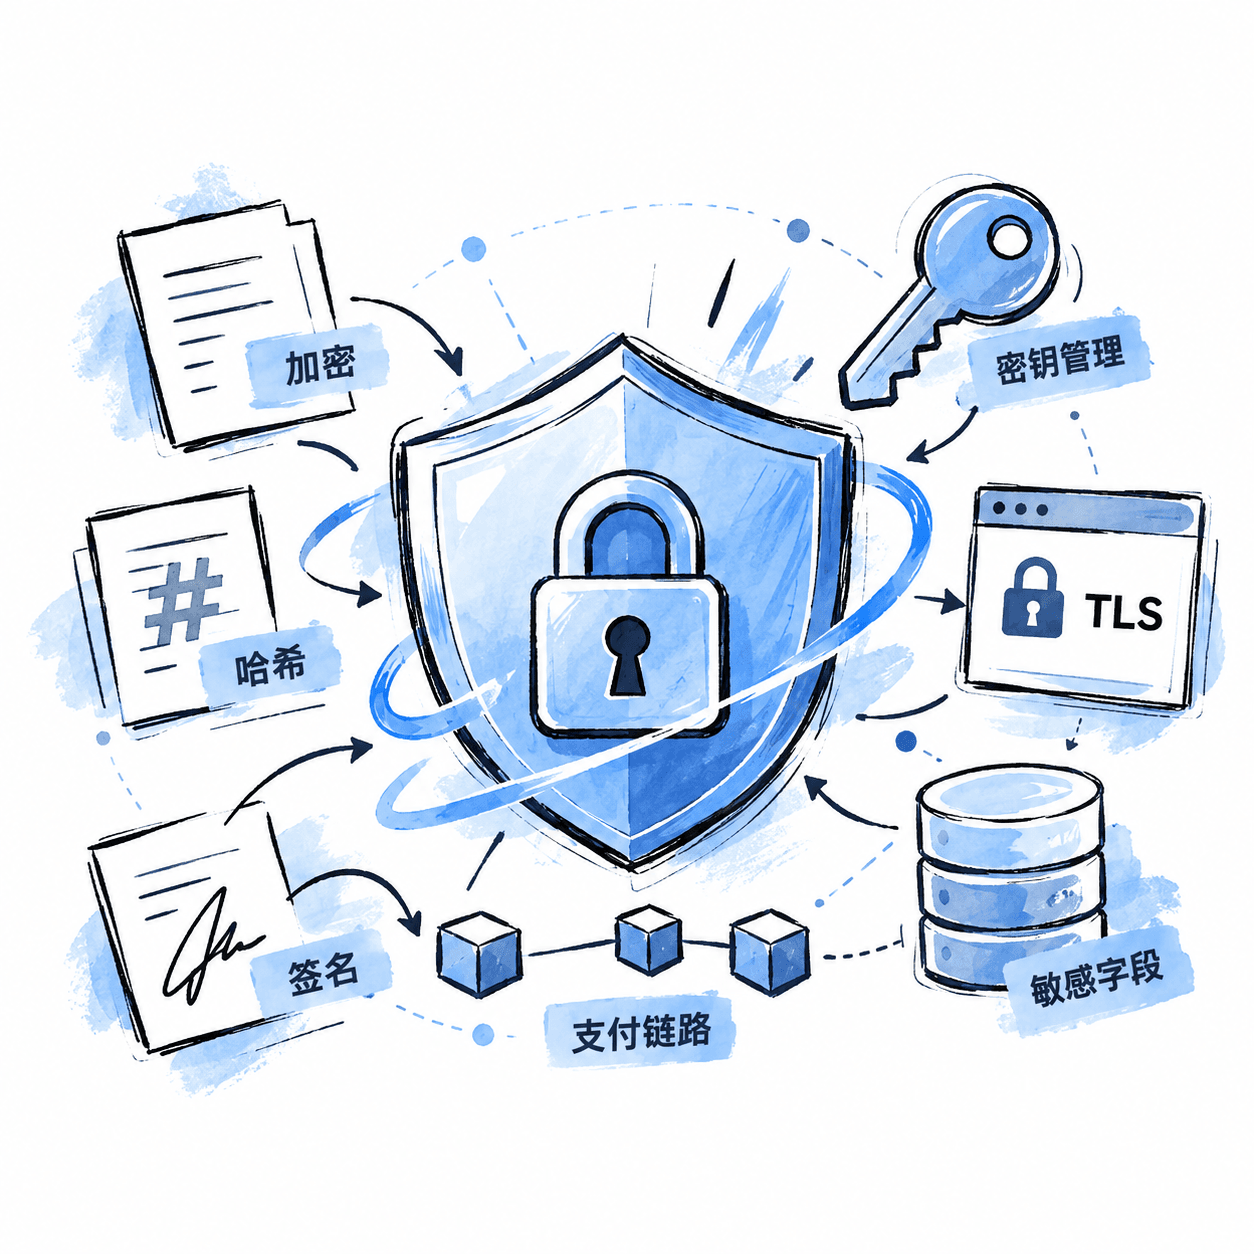
现代密码学与加密工程
登录认证、接口签名、敏感字段、支付链路和 TLS 都依赖密码学,但工程中常把加密、哈希、签名和密钥管理混为一谈。课程围绕国际标准与国密体系,讲清算法原理、协议组合和 Java 落地,最终能独立完成算法选型、安全实现与风险排查。