
AI Agent / 系统课时
为代理设置明确任务边界
为代理设置明确任务边界
智能代理执行任务时需要知道哪些事情可以做、哪些事情不能做。通过定义目标范围、资源权限和禁止区域,可以降低误操作风险,让代理在可控范围内完成开发任务。
学习目标
- 理解任务边界对智能代理稳定性的作用。
- 掌握目标、目录、命令和资源权限的约束方法。
- 能够设计适合实际开发场景的代理任务说明。
为什么需要任务边界
代理拥有规划和执行能力,但它并不知道项目中的所有隐含规则。如果没有边界约束,它可能修改无关文件、运行危险命令,或者为了完成目标采取不符合团队规范的方案。
任务边界的作用不是降低代理能力,而是提供明确工作空间。优秀的边界描述能够让代理更快找到正确路径。
一个完整边界通常包含目标、输入、允许操作、禁止操作和验收标准五部分。
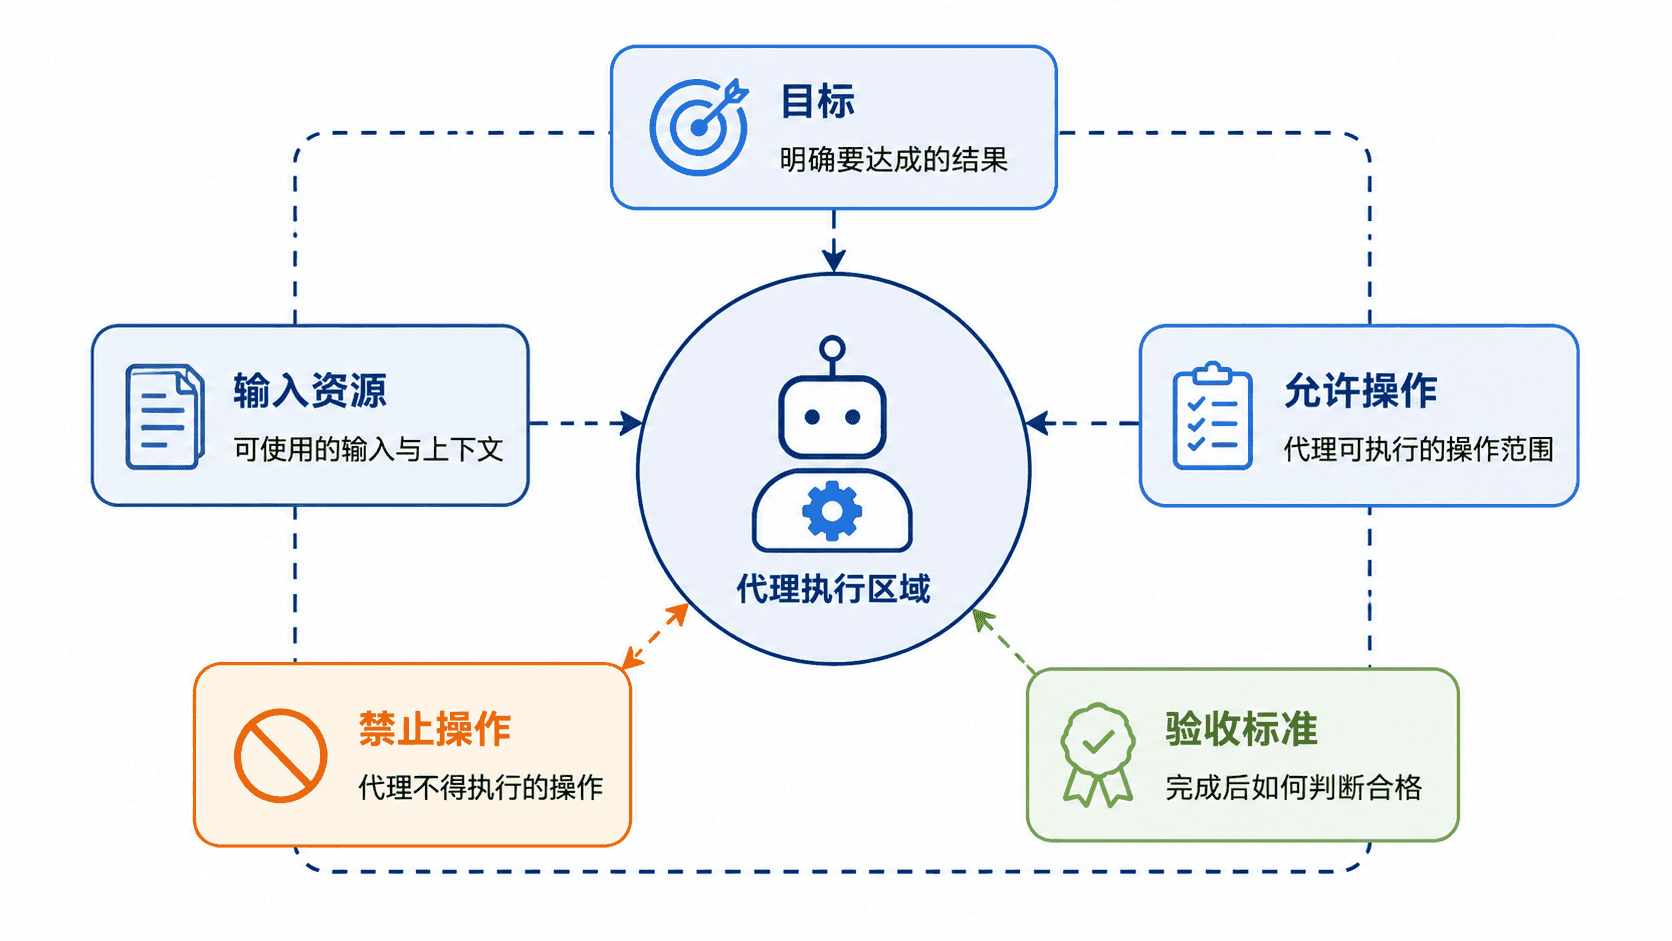
定义目标与修改范围
目标描述需要明确最终结果,而不是只描述一个动作。例如“修改登录模块”范围较宽,而“修复登录失败问题,仅修改 auth 目录中的验证逻辑,并保持接口格式不变”则更容易执行。
目录范围是代理边界的重要部分。在代码项目中,可以明确允许访问的位置:
text
允许修改:src/auth/
允许查看:src/components/
禁止修改:database/migrations/
禁止访问:production-config/
这样的限制可以避免代理在解决局部问题时影响其他系统区域。
限制命令和工具权限
代理执行命令时也需要边界。例如开发任务通常允许运行测试、格式化和本地构建,但不应该默认拥有生产发布权限。可以通过任务描述提前声明规则:
yaml
agent_task:
  goal: 修复用户登录测试失败
  allowed_commands:
    - npm test
    - npm run lint
  forbidden_commands:
    - npm publish
    - deploy production
配置生效后,代理会优先选择允许范围内的操作。如果必须执行边界外动作,应先请求人工确认。预期结果:
text
代理执行测试命令
代理拒绝执行生产发布命令
需要高权限操作时等待确认
设计有效的边界说明
好的边界不是简单堆积禁止事项,而是帮助代理理解决策依据。描述时应该说明为什么限制某些操作,以及完成任务需要满足什么条件。常见边界包括:
| 边界类型 | 示例 |
|---|---|
| 目标边界 | 只解决接口超时问题 |
| 文件边界 | 只修改 service 层代码 |
| 工具边界 | 只能运行测试命令 |
| 数据边界 | 不修改线上数据 |
| 验收边界 | 测试全部通过后结束 |
边界越清晰,代理产生无效尝试的概率越低。
验证代理是否遵守边界
设置边界后,需要通过实际任务验证代理行为。重点观察它是否只修改指定资源,是否执行允许命令,以及是否在遇到未知情况时主动请求确认。
对于团队开发环境,可以将边界检查纳入代码审查和自动化测试流程,让代理输出结果能够被人工快速验证。
按自己的节奏,确认真正理解。