
Java 后端 / 系统课时
看懂代理与事务拦截
看懂代理与事务拦截
这篇用一个最小 Spring Boot 示例把“调用对象”和“真正执行事务逻辑的对象”区分开,解释 @Transactional 为什么依赖代理,以及为什么同一个类里的直接调用会绕过事务拦截。
学习目标
- 能识别 Spring 事务代理在一次方法调用中的位置和职责。
- 能解释自调用为什么可能导致
@Transactional不生效。 - 能用一个可运行示例验证外部调用与内部直接调用的差异。
事务为什么不是注解直接执行
@Transactional 本身不会在方法体前后自动插入 begin、commit 或 rollback。Spring 通常会为目标 Bean 创建代理,调用者先进入代理,再由事务拦截器决定是否开启事务,随后才调用目标方法。
可以把一次典型调用理解为:调用者 → 事务代理 → 事务拦截器 → 目标方法 → 提交或回滚。代理是关键入口,只有调用真正经过这个入口,事务拦截逻辑才有机会执行。
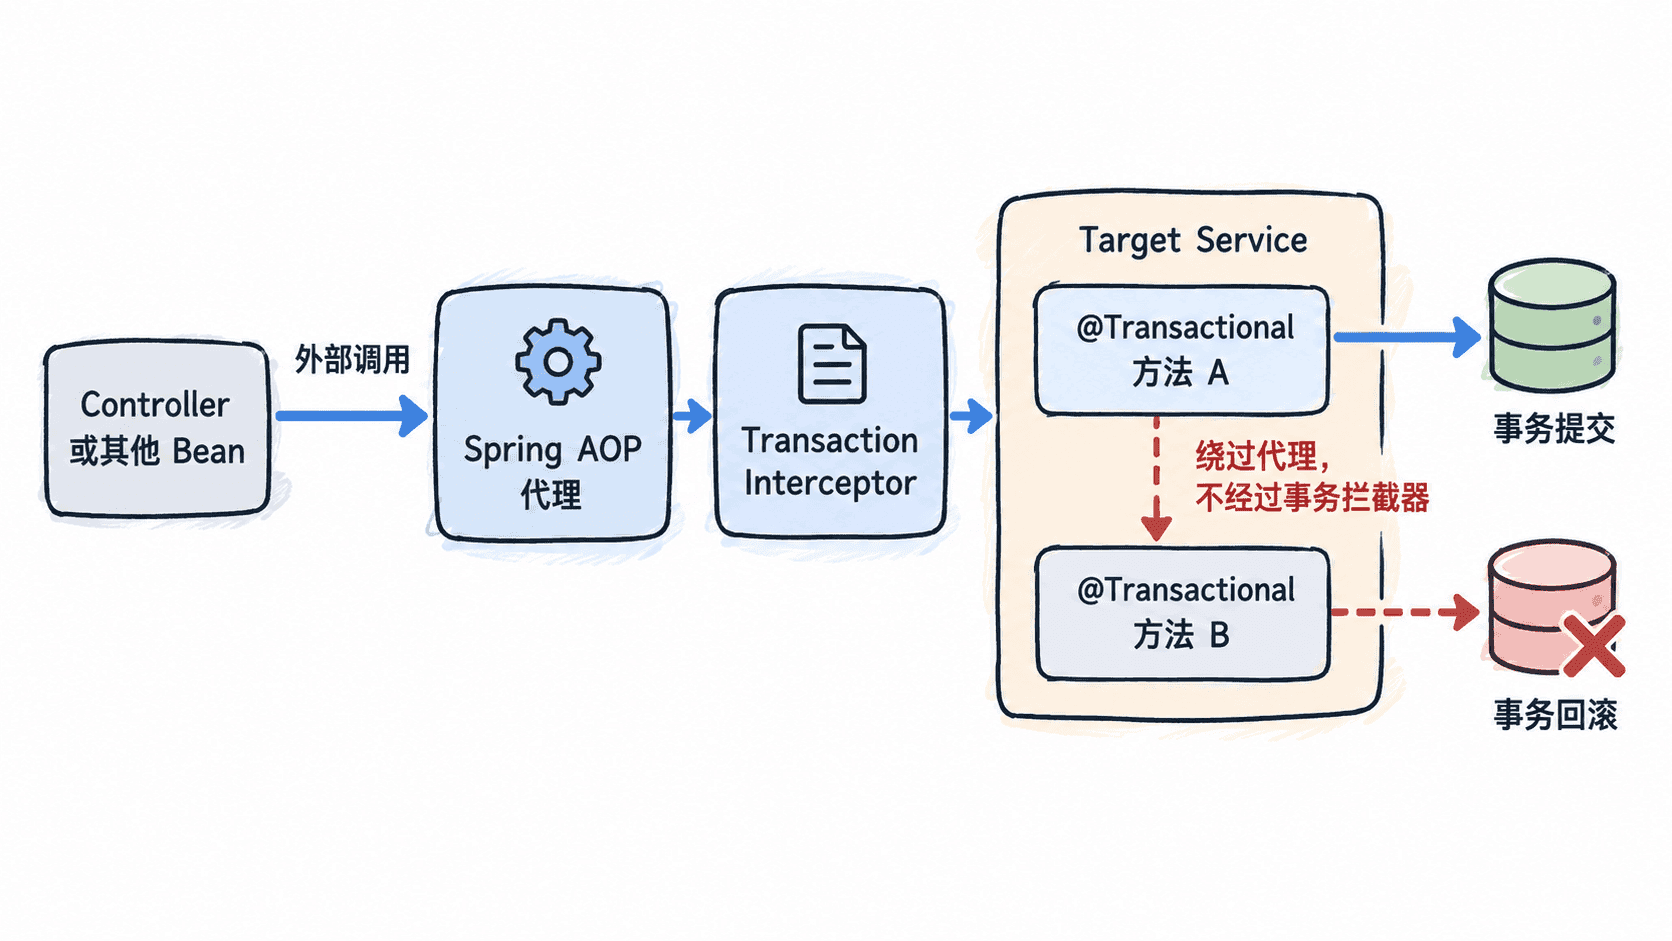
外部调用是怎样进入事务的
下面的示例只保留一个核心业务类。createOrder 标记事务,测试类通过 Spring 容器取得 Bean 后调用它,因此调用路径会经过代理。示例依赖 Spring Boot、Spring JDBC 和一个可用的数据源,具体数据库连接配置按实际环境提供。
package com.example.demo;

import org.springframework.stereotype.Service;
import org.springframework.transaction.annotation.Transactional;

@Service
public class OrderService {

    @Transactional
    public void createOrder() {
        // 业务方法内部只负责业务动作,事务边界由代理控制。
        System.out.println("business:createOrder");
    }
}
预期结果
business:createOrder这里真正重要的不是打印结果,而是调用入口。外部 Bean 调用 OrderService 时拿到的对象通常是 Spring 创建的代理,事务拦截器可以在目标方法执行前建立事务,在正常返回后提交,在异常传播时按规则处理回滚。
自调用为什么会绕过事务
考虑同一个类中的两个方法:外部调用 outer 时可以经过代理,但 outer 内部执行 this.inner() 时,调用对象已经是目标对象自身,不会重新经过代理层。因此 inner 上的 @Transactional 不能仅凭这个内部调用获得一次新的代理拦截机会。
package com.example.demo;

import org.springframework.stereotype.Service;
import org.springframework.transaction.annotation.Transactional;

@Service
public class PaymentService {

    public void outer() {
        // self-invocation:直接调用目标对象的方法,不重新经过代理。
        this.inner();
    }

    @Transactional
    public void inner() {
        System.out.println("business:inner");
    }
}
预期结果
business:inner看到方法确实执行,不代表事务也按 inner 的注解单独建立。若 outer 本身没有事务,而你又期望 inner 通过这次 this.inner() 自动开启事务,就会得到典型的“事务注解看起来存在,但事务没有按预期生效”的现象。
怎样修复自调用问题
最直接的工程化做法是把需要独立事务边界的方法移动到另一个 Spring Bean,由原 Bean 通过注入后的代理对象调用。这样调用再次经过容器管理的 Bean 入口,事务拦截器才能介入。
还要避免用 new PaymentService() 自己实例化对象,因为绕开 Spring 容器后也就没有 Spring AOP 代理。遇到事务失效时,优先确认三件事:调用方是否经过 Spring Bean、目标方法是否经过代理、调用是否发生在同一个对象内部。
如何判断调用是否经过代理
排查时可以打印运行时类型,观察注入进来的对象是否已经被 Spring AOP 代理包装。下面是独立的验证片段,依赖前文示例中的 OrderService Bean。
import org.springframework.aop.support.AopUtils;

public class ProxyCheck {

    public static void check(OrderService service) {
        System.out.println("class=" + service.getClass().getName());
        System.out.println("isAopProxy=" + AopUtils.isAopProxy(service));
    }
}
预期结果
class=com.example.demo.OrderService$$SpringCGLIB$$...
isAopProxy=true
实际代理类名会随 Spring 版本、代理方式和运行环境变化,因此不要依赖具体类名判断。真正有价值的验证是确认 AopUtils.isAopProxy(...) 的结果,以及调用路径是否从代理对象进入目标方法。
事务排障时可以记住一句话:注解描述事务规则,代理负责把规则接入方法调用链。一旦调用绕过代理,事务拦截就可能不会发生;自调用正是最常见的绕过方式之一。