
Rust / 系统课时
使用 Arc 与 Mutex 共享状态
使用 Arc 与 Mutex 共享状态
多个线程需要修改同一份数据时,既要解决“这份数据由谁持有”,又要解决“谁此刻可以修改”。Arc<T> 与 Mutex<T> 分别处理这两个问题,组合成 Arc<Mutex<T>> 后,就能建立清晰的线程间共享可变状态边界。
学习目标
- 区分
Arc<T>的共享所有权职责与Mutex<T>的互斥访问职责 - 使用
Arc<Mutex<T>>在线程间安全修改同一份状态 - 控制锁的持有范围,并识别阻塞、毒化和死锁等边界问题
为什么需要同时使用 Arc 和 Mutex
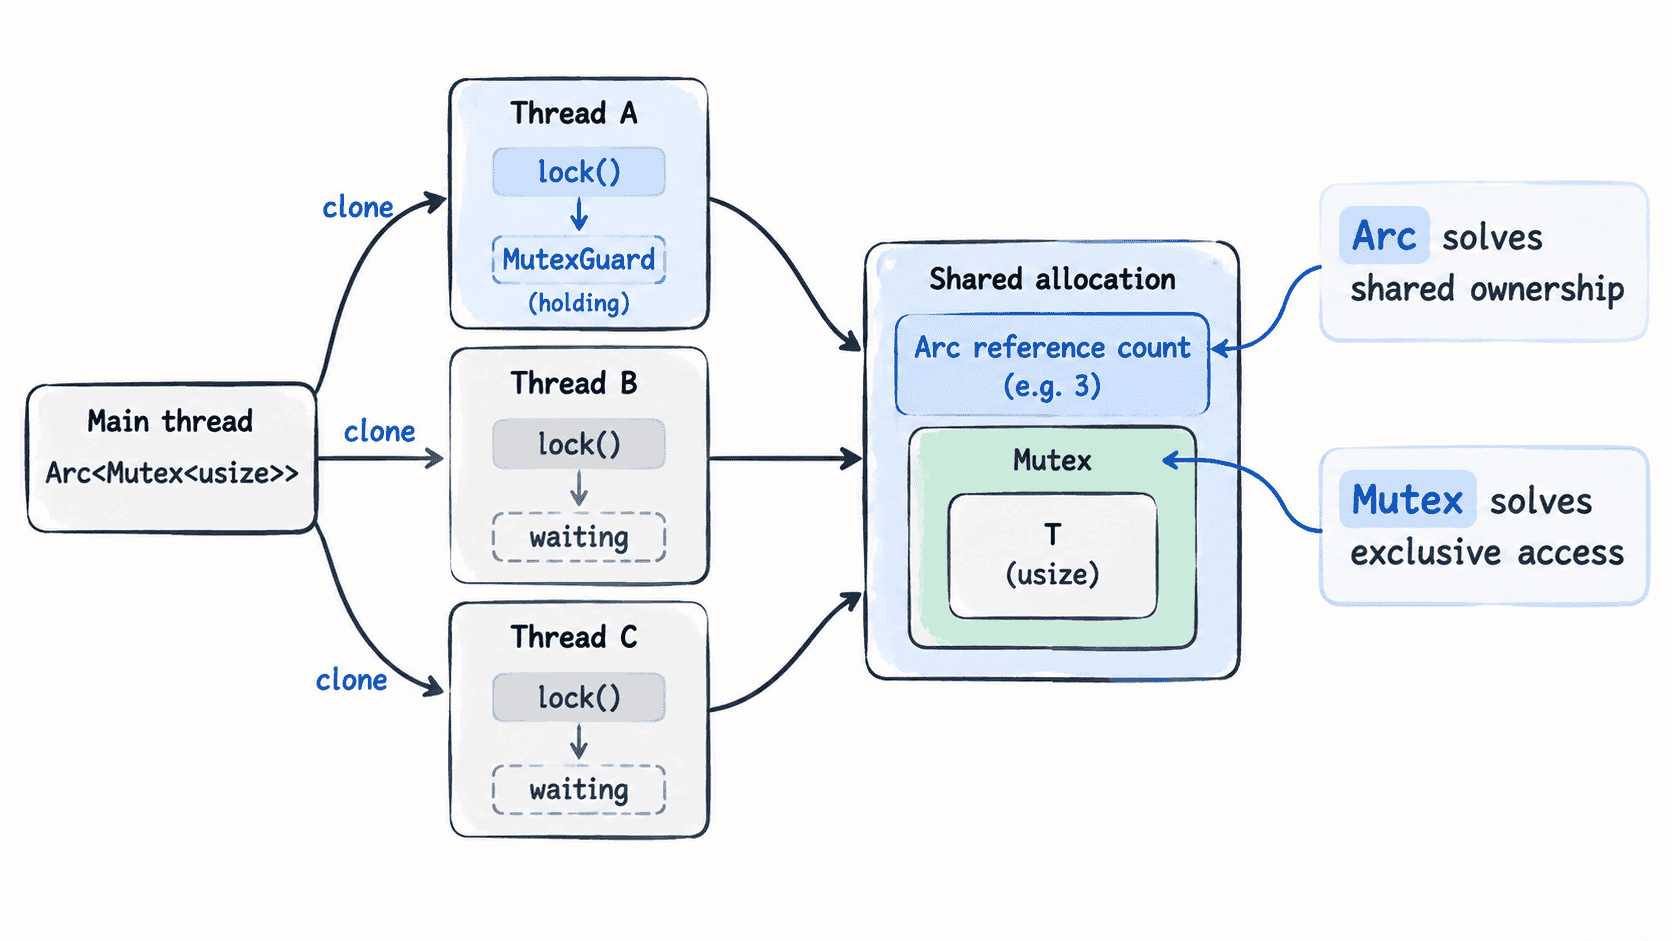
单独使用 Arc<T> 只能让多个所有者指向同一份数据。克隆一个 Arc 时,增加的是引用计数,并不会复制内部的 T;但共享所有权本身并没有提供任意可变访问能力。
Mutex<T> 解决的是另一层问题:访问内部数据前必须调用 lock() 获取 MutexGuard<T>。同一时刻只有一个线程能持有这把互斥锁,因此通过 guard 获得的可变访问不会与另一个线程的访问并发发生。
因此典型组合是 Arc<Mutex<T>>:外层 Arc 允许多个线程持有同一对象,内层 Mutex 负责串行化对状态的访问。
用共享计数器跑通完整流程
下面创建 4 个线程,每个线程执行 1000 次加一。进入线程前使用 Arc::clone 获得共享所有权;每次修改前再通过 lock() 获取 guard。主线程最后必须 join 所有工作线程,否则读取最终值时任务可能尚未完成。
use std::sync::{Arc, Mutex};
use std::thread;

fn main() {
    let counter = Arc::new(Mutex::new(0usize));
    let mut handles = Vec::new();

    for _ in 0..4 {
        let counter = Arc::clone(&counter);

        handles.push(thread::spawn(move || {
            for _ in 0..1000 {
                // guard 存活期间持有互斥锁,离开本次循环后自动释放。
                let mut value = counter.lock().expect("mutex poisoned");
                *value += 1;
            }
        }));
    }

    for handle in handles {
        handle.join().expect("worker thread panicked");
    }

    let final_value = *counter.lock().expect("mutex poisoned");
    println!("最终计数: {final_value}");
}
预期输出
最终计数: 4000线程的具体调度顺序每次运行都可能不同,但全部线程成功结束后,最终计数应稳定为 4000。这里的正确性来自互斥访问,而不是线程恰好按照某种顺序执行。
两个类型分别保证什么
| 类型 | 解决的问题 | 不负责的事情 |
|---|---|---|
Arc<T> |
多线程共享所有权,并以原子方式维护引用计数 | 不自动提供内部可变访问 |
Mutex<T> |
同一时刻只允许一个 guard 访问受保护的数据 | 不替调用者决定数据由多少线程持有 |
Arc<Mutex<T>> |
组合共享所有权与互斥可变访问 | 不保证业务逻辑没有死锁或锁竞争 |
Arc::clone(&counter) 的含义尤其容易误解:它克隆的是指向同一分配的 Arc 句柄。所有工作线程最终锁住的仍然是同一个 Mutex,因此修改的是同一个计数器。
把锁限制在真正需要的范围
lock() 可能等待其他线程释放互斥锁,所以临界区越大,其他线程等待越久。MutexGuard 使用 RAII 管理锁:guard 被 drop 或离开作用域时,锁自动释放。实际代码应尽量先完成不需要共享状态的计算,再进入短小的加锁区域更新结果。
如果线程在持有标准库 Mutex 的 guard 时发生 panic,后续 lock() 可能返回 PoisonError。示例用 expect 直接终止是为了保持演示清晰;生产代码应根据状态是否仍可恢复,决定传播错误、恢复内部值还是终止当前操作。
最后还要记住,Arc<Mutex<T>> 并不会绕过 Rust 的线程安全类型约束。要把整个结构在线程间传递和共享,内部类型仍需满足标准库针对 Send 等 trait 的相应要求。选择这个组合的依据不是“想修改就套一层锁”,而是确实存在多个线程共同拥有一份状态,并且这些访问需要互斥。