
Rust / 系统课时
认识生命周期约束
认识生命周期约束
引用安全的关键不是“引用存在多久”,而是编译器能否证明:每次使用引用时,被引用的数据仍然有效。本篇用一个悬垂引用示例拆开这个约束,并说明生命周期标注不会把数据“活得更久”。
学习目标
- 说明生命周期描述的是引用与数据之间的有效关系。
- 识别“引用活得比数据更久”导致的悬垂风险。
- 区分生命周期约束、变量作用域与数据实际存活时间。
生命周期在约束什么
Rust 中的生命周期可以理解为引用允许被安全使用的区间。编译器需要证明:引用的每一个使用点都发生在被引用数据仍然有效的时候。这个证明主要在编译期完成,不会给引用附加运行时计时器,也不会让数据因为被借用就自动延长寿命。
变量的词法作用域是判断依据之一,但两者不能简单画等号。现代 Rust 会根据引用的最后一次实际使用推断更精确的借用范围,因此一个借用往往可以在外层代码块结束之前就结束。
让编译器拒绝悬垂引用
下面的程序故意把对 text 的引用保存到外层变量 r,然后在 text 已经离开作用域后继续使用它。
rust
fn main() {
    let r: &String;

    {
        let text = String::from("hello");
        r = &text;
    }

    println!("{r}");
}
预期结果:
text
error[E0597]: `text` does not live long enough实际诊断中的行号和辅助提示可能随编译器版本不同,但核心原因一致:text 在内层代码块结束时被销毁,而 r 随后仍要被读取。若允许这段程序通过,r 就会指向已经失效的 String。
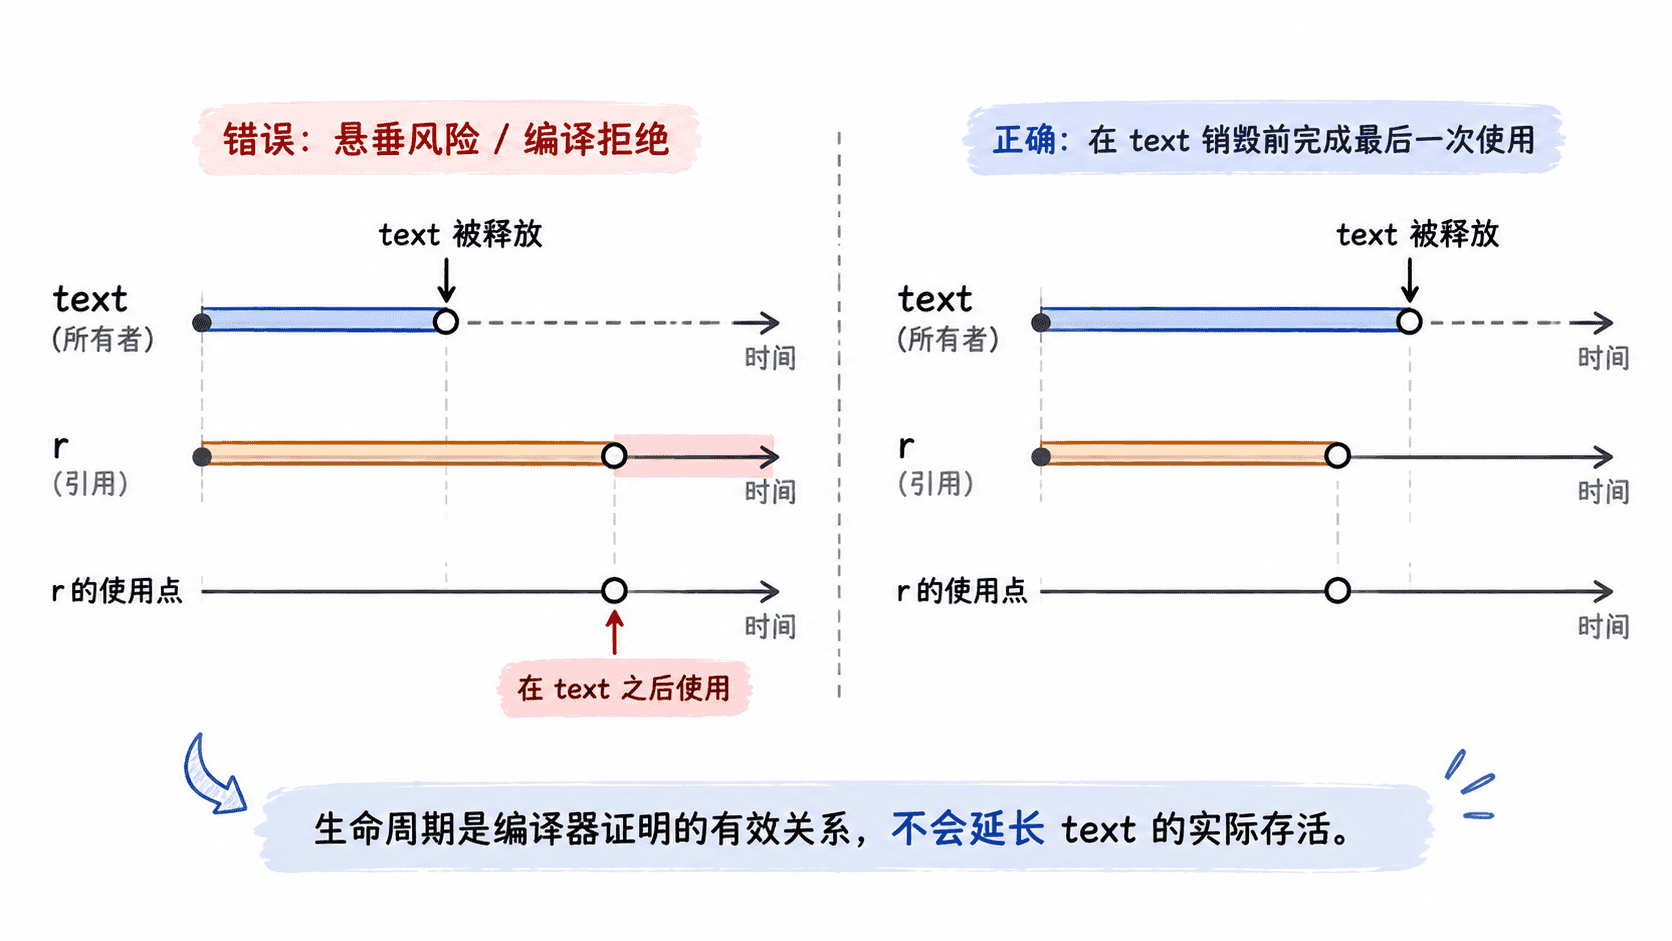
让引用不超过数据
修复思路不是“延长引用”,而是调整所有者与使用点的关系,让数据覆盖引用的全部使用区间。
rust
fn main() {
    let text = String::from("hello");
    let r = &text;

    println!("{r}");
}
预期输出:
text
hello这里 text 一直到 main 结束前都有效,而 r 的最后一次使用发生在 text 被销毁之前,所以编译器能够完成安全证明。
不要把生命周期当成延寿工具
生命周期标注只描述约束,不能改变所有权,也不能把局部变量提升到更外层。即使写出一个很长的生命周期名称,局部数据仍会在其所有者离开有效范围时被销毁。
另一个常见误解是“引用的生命周期一定等于声明它的代码块”。实际借用区间通常由数据流和最后使用点决定。理解这一点后,后续看到显式的 'a、'b 时,应把它们读成“这些引用之间必须满足什么有效期关系”,而不是“给变量设置一个寿命”。
按自己的节奏,确认真正理解。