
构建与依赖 / 系统课时
开发、测试与生产环境隔离
开发、测试与生产环境隔离
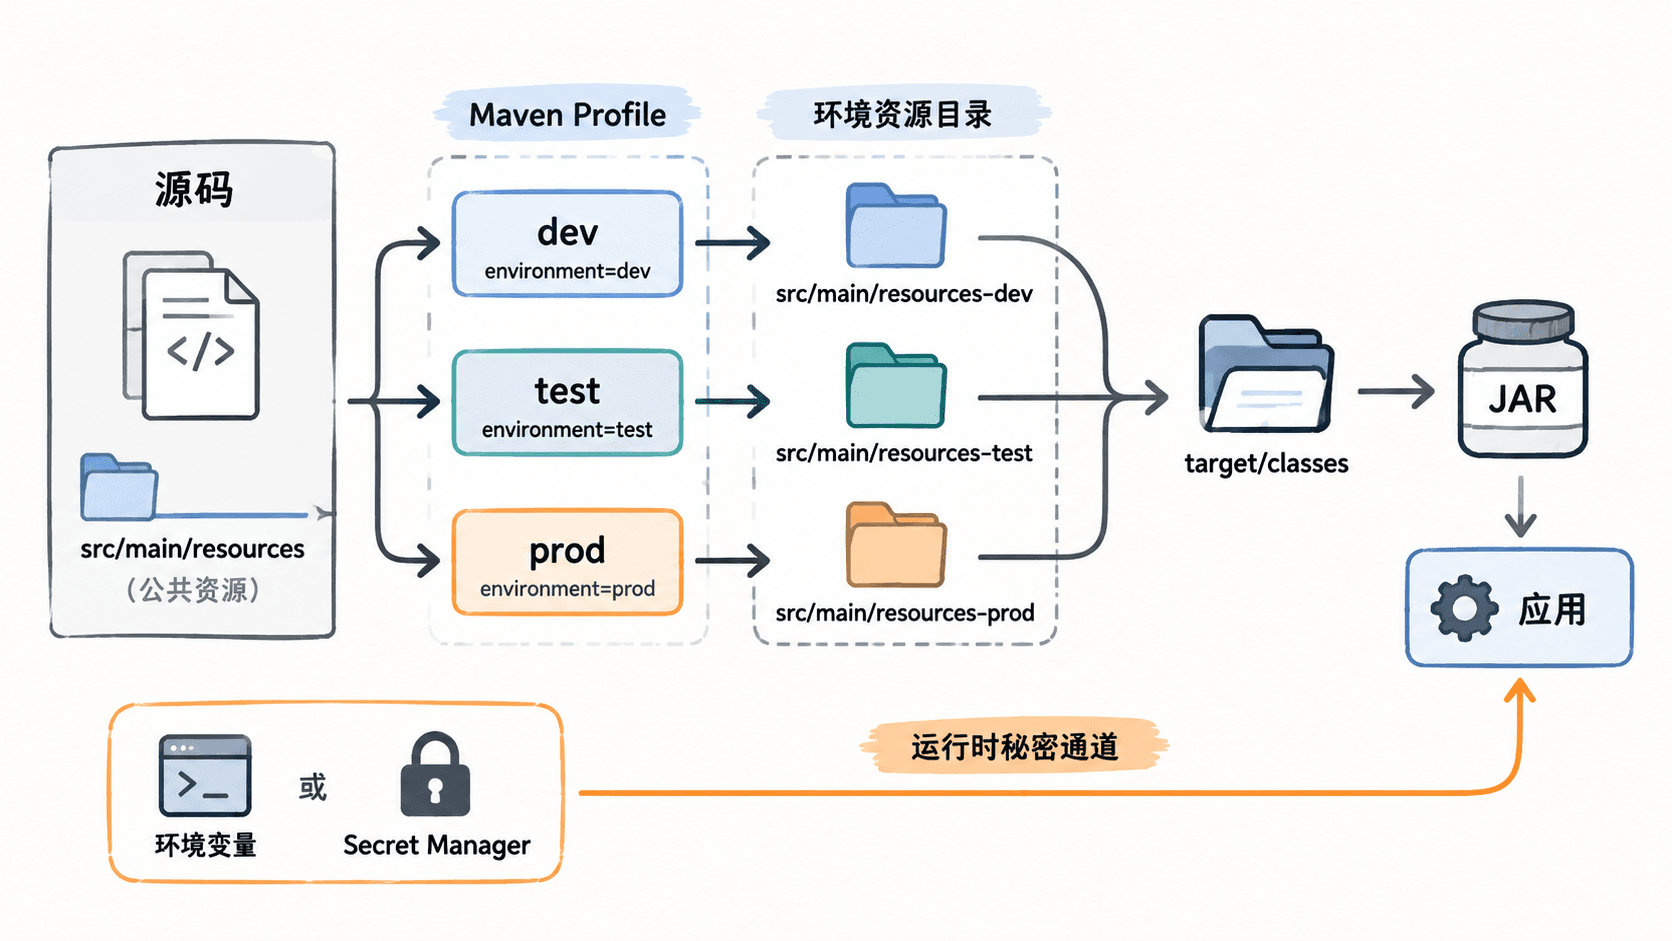
多环境构建要解决两个问题:同一份源码怎样选择不同的公开配置,以及怎样保证密码、令牌等秘密不进入 JAR。本课用 Maven Profile 选择资源目录,只打包环境名与服务地址;真正的秘密留给运行时环境变量或秘密管理系统。
学习目标
- 用
dev、test、prodProfile 选择各自的资源目录。 - 验证构建结果确实来自指定环境,而不是被默认 Profile 混入。
- 区分可进入制品的公开配置与必须在运行时注入的敏感信息。
先把可打包配置与秘密拆开
可以进入 src/main/resources-* 的内容应当是即使解压 JAR 也可以公开的信息,例如环境名、日志级别、服务发现地址。数据库密码、API Token、私钥和云访问密钥不要写进 POM 的 <properties>,也不要放进任何资源目录。
| 配置项 | 示例值 | 是否打包 |
|---|---|---|
| 环境名 | test |
是 |
| API 基础地址 | https://test-api.example.internal |
是 |
| 日志级别 | INFO |
是 |
| 数据库密码 | 运行时环境变量 DB_PASSWORD |
否 |
| 第三方 Token | 秘密管理系统注入 | 否 |
用 Profile 选择资源目录
下面的 POM 可以直接保存为项目根目录的 pom.xml。三个 Profile 只设置 environment 属性,build.resources 再根据该属性选择 src/main/resources-dev、src/main/resources-test 或 src/main/resources-prod。dev 使用 activeByDefault,显式启用 test 或 prod 时会退出默认激活。
<project xmlns="http://maven.apache.org/POM/4.0.0"
         xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance"
         xsi:schemaLocation="http://maven.apache.org/POM/4.0.0 https://maven.apache.org/xsd/maven-4.0.0.xsd">
  <modelVersion>4.0.0</modelVersion>

  <groupId>com.example</groupId>
  <artifactId>profile-resource-demo</artifactId>
  <version>1.0.0</version>

  <build>
    <resources>
      <resource>
        <directory>src/main/resources</directory>
      </resource>
      <resource>
        <directory>src/main/resources-${environment}</directory>
      </resource>
    </resources>
  </build>

  <profiles>
    <profile>
      <id>dev</id>
      <activation>
        <activeByDefault>true</activeByDefault>
      </activation>
      <properties>
        <environment>dev</environment>
      </properties>
    </profile>

    <profile>
      <id>test</id>
      <properties>
        <environment>test</environment>
      </properties>
    </profile>

    <profile>
      <id>prod</id>
      <properties>
        <environment>prod</environment>
      </properties>
    </profile>
  </profiles>
</project>
分别创建三个环境目录,并各放一份同名的 environment.properties。例如测试环境文件 src/main/resources-test/environment.properties 可以写成:
name=test
api.baseUrl=https://test-api.example.internal这是资源文件示例,不包含秘密;prod 目录也只应保存可公开的生产地址和非敏感开关。运行时需要密码时,让应用读取 DB_PASSWORD 等环境变量,而不是让 Maven 把密码替换进资源。
跟做一次测试环境构建
先确认 src/main/resources-test/environment.properties 已存在,再执行资源处理。process-resources 会把当前激活 Profile 对应的资源复制到 target/classes,因此不需要先编译 Java 代码就能检查结果。
mvn -q process-resources -Ptest
cat target/classes/environment.properties
预期输出:
name=test
api.baseUrl=https://test-api.example.internal
如果执行同一命令但改成 -Pprod,输出中的 name 和地址就应来自 src/main/resources-prod。实际项目不要让多个环境 Profile 同时提供同名目标文件,否则最终内容会依赖资源合并与覆盖结果,排错成本很高。
检查制品目录没有敏感内容
构建前可以先对即将进入制品的 target/classes 做一次关键字检查。下面的命令会搜索常见敏感字段;没有匹配时明确输出 OK: no obvious secret markers,便于放进本地验收或 CI 脚本。
if grep -RniE 'password|secret|token|private[_-]?key|access[_-]?key' target/classes; then
  echo "FAILED: possible secret found"
  exit 1
else
  echo "OK: no obvious secret markers"
fi
预期输出:
OK: no obvious secret markers这类关键字检查只能挡住明显错误,不能证明制品绝对没有秘密。更可靠的做法是把秘密从构建输入中彻底移除,并在 CI 中使用专门的密钥扫描器检查仓库与产物。
出错时按激活、目录、结果三层定位
若 target/classes/environment.properties 仍是开发配置,先检查实际激活的 Profile,再检查对应目录名,最后删除旧的 target 重新构建。不要一上来修改资源插件配置,否则很容易把旧产物误判成 Maven 选择错误。
mvn help:active-profiles -Ptest
mvn -q clean process-resources -Ptest
预期输出(关键行,具体日志前缀可能因 Maven 与 Help Plugin 版本不同):
The following profiles are active:
 - test
如果 Profile 已显示为 test,但资源仍不对,重点核对 src/main/resources-test 的拼写,以及公共目录和环境目录是否同时存在同名目标文件。环境隔离是否可靠,最终要以 target/classes 和实际制品中的内容为准,而不是只看命令行里写了哪个 -P。