
Go / 系统课时
认识 Go 模糊测试流程
认识 Go 模糊测试流程
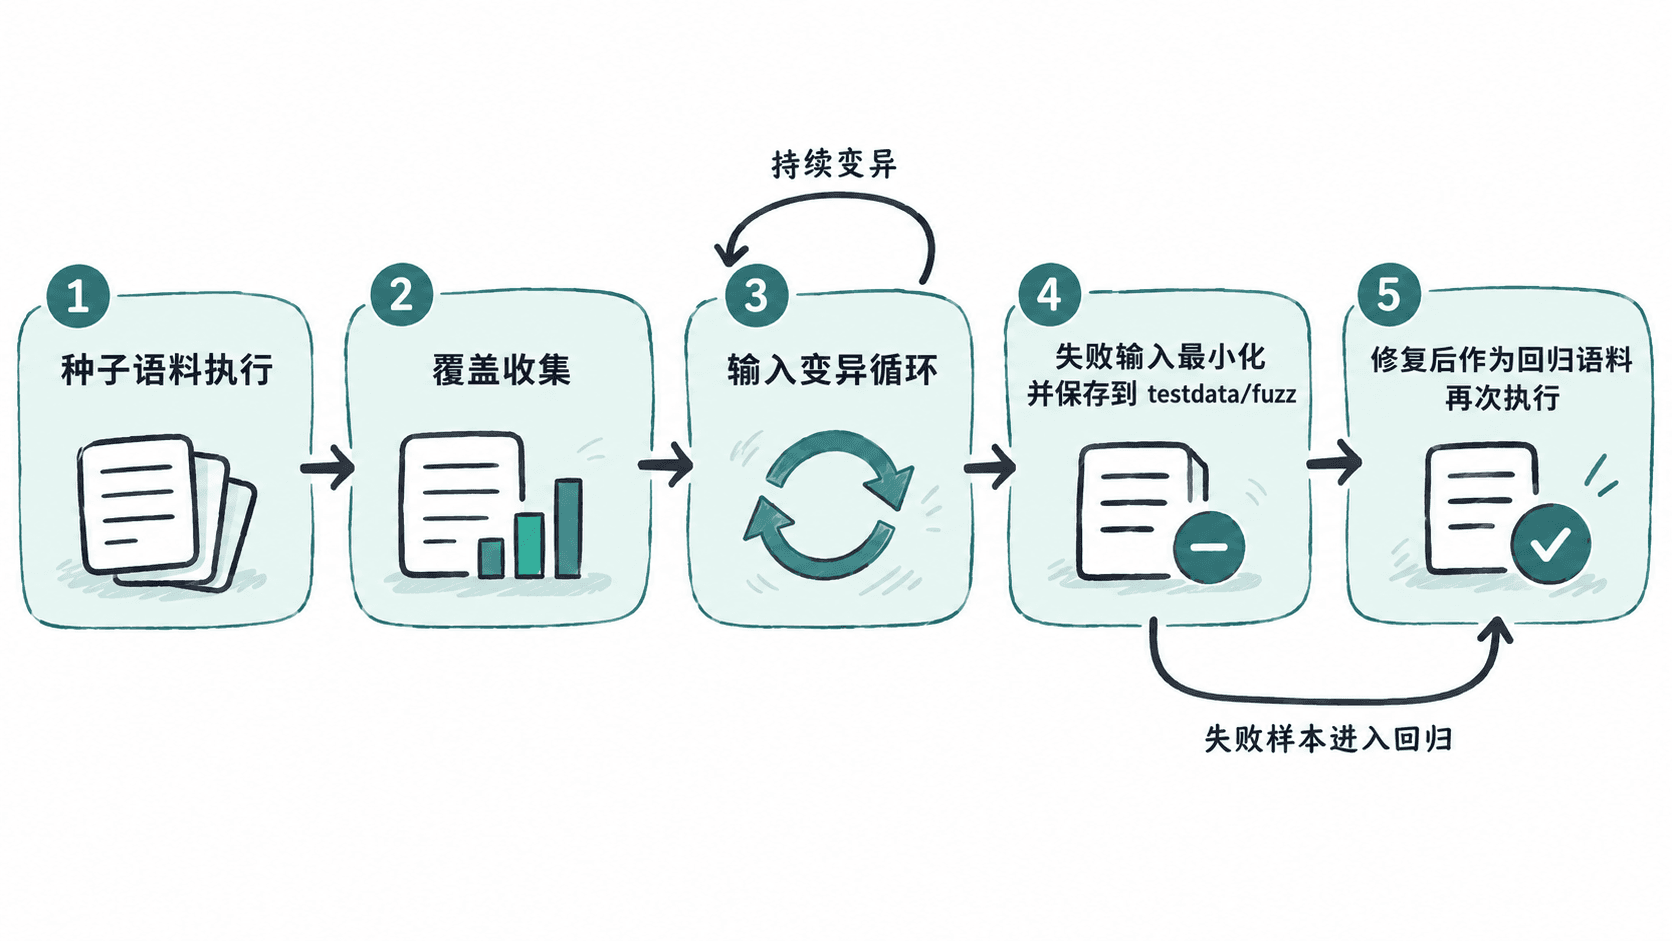
Go 模糊测试不是随机执行一次函数,而是先运行种子语料,再根据覆盖信息持续变异输入;一旦发现崩溃或断言失败,工具会最小化并保存失败输入,之后普通测试也能把它当作回归样本。本节用一个故意带缺陷的解析函数走完整流程。
学习目标
- 说明种子执行、输入变异、失败保存和回归验证之间的关系。
- 编写一个可运行的 Go Fuzz 目标并启动模糊测试。
- 使用保存的失败输入复现问题,并在修复后验证回归。
看懂模糊测试的完整闭环
Go 在进入持续变异前会先执行种子语料,确保基础输入本身能够运行。随后 Fuzz 引擎根据已发现的覆盖路径变异参数;如果某个输入触发失败,它会尝试缩小输入并写入 testdata/fuzz/<FuzzName>/。修复代码后,这个输入会继续作为语料参与普通测试和后续 Fuzz。
用一个故意缺陷观察失败保存
下面的 decodePair 本意只接受两个十六进制字符,但错误地允许更长字符串,只解析前两个字符。种子都合法,因此缺陷需要通过变异输入暴露。
go
package fuzzdemo

import (
	"errors"
	"strconv"
	"testing"
)

func decodePair(s string) (byte, error) {
	if len(s) < 2 {
		return 0, errors.New("need two hex chars")
	}
	v, err := strconv.ParseUint(s[:2], 16, 8)
	return byte(v), err
}

func FuzzDecodePair(f *testing.F) {
	f.Add("00")
	f.Add("ff")

	f.Fuzz(func(t *testing.T, s string) {
		_, err := decodePair(s)
		if err == nil && len(s) != 2 {
			t.Fatalf("accepted invalid length %d: %q", len(s), s)
		}
	})
}
启动模糊测试:
bash
go test -fuzz=FuzzDecodePair -fuzztime=5s预期输出
text
--- FAIL: FuzzDecodePair (<TIME>)
    fuzz_test.go:<LINE>: accepted invalid length <N>: "<INPUT>"
    Failing input written to testdata/fuzz/FuzzDecodePair/<ID>
    To re-run:
    go test -run=FuzzDecodePair/<ID>
FAIL<TIME>、<LINE>、<N>、<INPUT> 和 <ID> 都由实际运行决定。Fuzz 引擎可能找到不同输入,但只要出现保存路径,就说明失败已经从一次随机发现变成了可复现的测试资产。
重放失败并完成回归
先用工具给出的路径单独重放失败样本:
bash
go test -run='FuzzDecodePair/<ID>'预期输出
text
--- FAIL: FuzzDecodePair (<TIME>)
FAIL
修复片段示例:把长度判断改为只允许恰好两个字符,其余代码保持不变。
go
func decodePair(s string) (byte, error) {
	if len(s) != 2 {
		return 0, errors.New("need exactly two hex chars")
	}
	v, err := strconv.ParseUint(s, 16, 8)
	return byte(v), err
}
修复后运行普通测试;已保存的 Fuzz 失败输入会继续作为语料被执行:
bash
go test ./...预期输出
text
ok <PKG> <TIME>种子决定从哪里开始探索,变异负责扩大输入空间,失败保存把偶发缺陷固化为可复现样本,而普通测试与后续 Fuzz 则共同承担回归验证。真正有价值的 Fuzz 流程不是“跑过一次”,而是让发现过的边界问题永久留在测试体系里。
按自己的节奏,确认真正理解。