
多人游戏与网络同步 / 系统课时
服务端怎样验证攻击是否合法
服务端怎样验证攻击是否合法
客户端发出攻击请求,并不等于攻击已经成立。服务端必须用自己的角色状态、目标状态和时间基准重新检查距离、朝向、技能状态、冷却与阵营关系,只有全部通过后才允许进入命中与伤害结算。
学习目标
- 区分客户端攻击意图与服务端权威判定
- 建立距离、朝向、状态、冷却和目标关系的校验链
- 用可复现代码验证合法与非法攻击请求
客户端只提交攻击意图
攻击请求应该描述“玩家想做什么”,而不是直接声明结果。例如可以携带 actorId、targetId、skillId 和请求序号,但不应信任客户端提交的 damage=500、isHit=true 或“冷却已经结束”等结论。
服务端收到请求后,要从权威状态中读取攻击者位置、朝向、控制状态、技能配置、冷却截止时间以及目标阵营。即使客户端画面上已经播放命中特效,只要服务端校验失败,也不能进入扣血逻辑。
把合法性拆成一条校验链
常见检查可以按从基础条件到空间条件的顺序执行:先确认对象存在且存活,再确认目标关系、技能状态和冷却,最后计算距离与朝向。任意一步失败都立即终止请求,并返回稳定的拒绝原因。
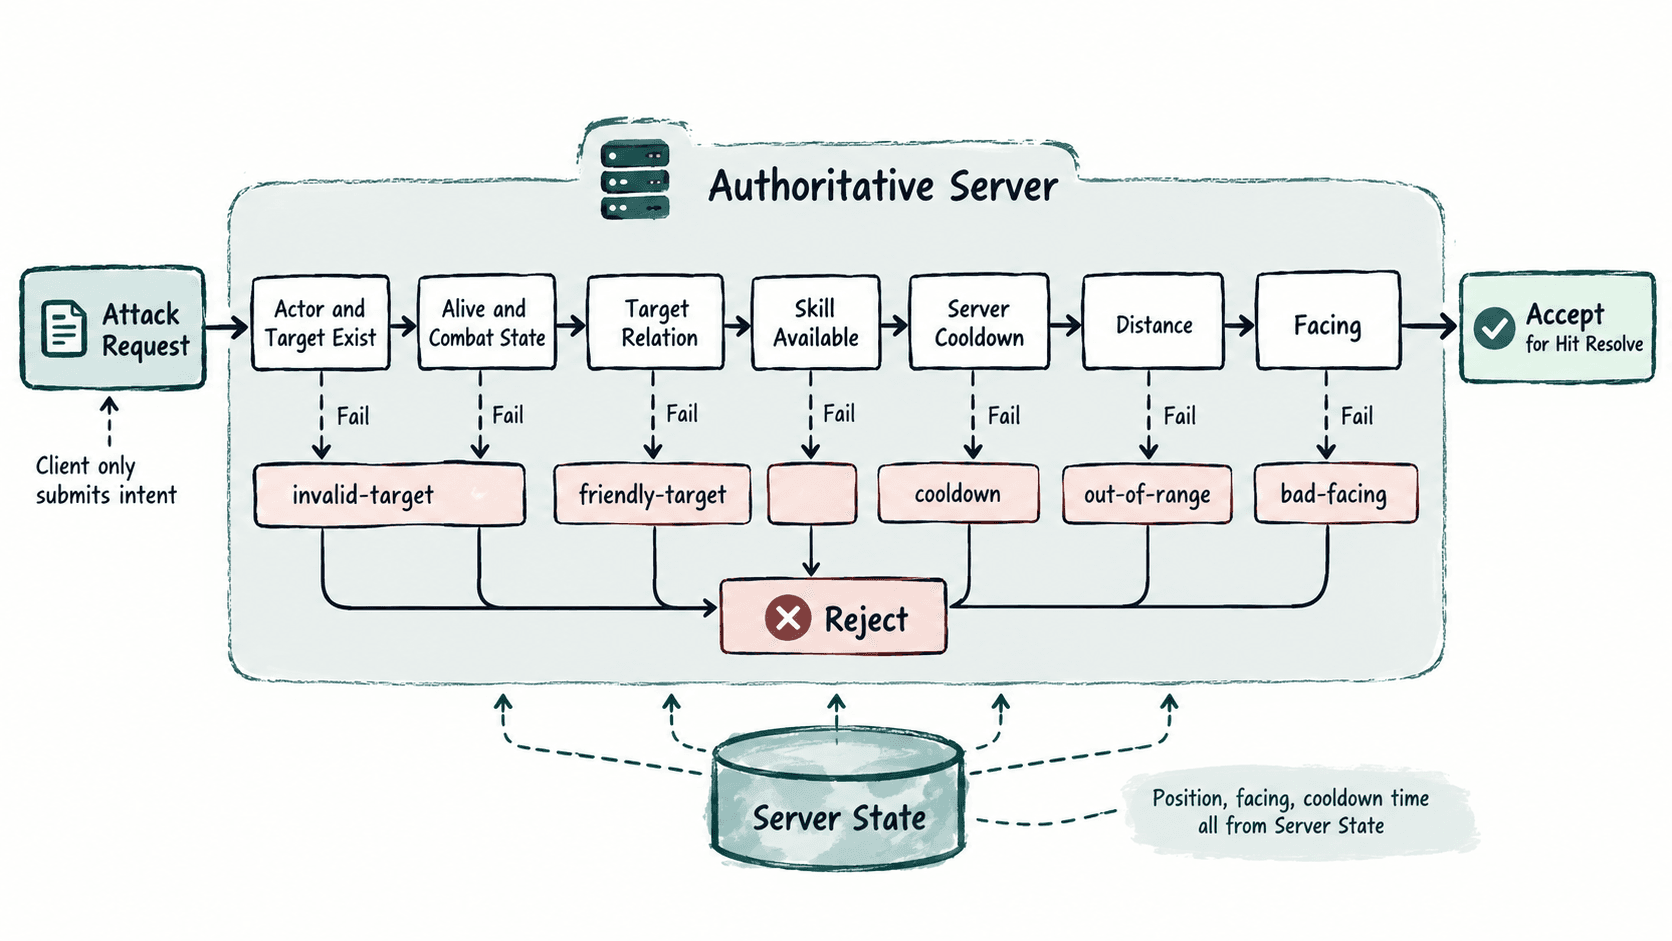
距离检查通常使用服务端保存的角色坐标;朝向检查可用攻击者朝向向量与“攻击者指向目标”的单位向量做点积。当点积低于技能允许阈值时,即使距离足够近,也应拒绝从背后或异常角度发出的攻击请求。
用服务端状态执行校验
下面的 Node.js 示例只接收攻击意图,所有关键判定都从 serverState 读取。示例中的目标距离为 2,技能最大距离为 3,攻击方向也与目标方向一致,因此请求能够通过。
const request = {
  actorId: "player-1",
  targetId: "player-2",
  skillId: "slash"
};

const serverState = {
  players: {
    "player-1": {
      alive: true,
      team: "blue",
      x: 0,
      y: 0,
      facingX: 1,
      facingY: 0,
      disabled: false,
      cooldownEnd: { slash: 119000 }
    },
    "player-2": {
      alive: true,
      team: "red",
      x: 2,
      y: 0
    }
  },
  skills: {
    slash: { range: 3, minFacingDot: 0.7 }
  }
};

function validateAttack(req, state, nowMs) {
  const actor = state.players[req.actorId];
  const target = state.players[req.targetId];
  const skill = state.skills[req.skillId];

  if (!actor || !target) return { ok: false, reason: "invalid-target" };
  if (!actor.alive || !target.alive) return { ok: false, reason: "not-alive" };
  if (actor.team === target.team) return { ok: false, reason: "friendly-target" };
  if (!skill || actor.disabled) return { ok: false, reason: "invalid-skill-state" };
  if ((actor.cooldownEnd[req.skillId] ?? 0) > nowMs) {
    return { ok: false, reason: "cooldown" };
  }

  const dx = target.x - actor.x;
  const dy = target.y - actor.y;
  const distance = Math.hypot(dx, dy);
  if (distance > skill.range) return { ok: false, reason: "out-of-range" };

  // 将目标方向归一化,再与服务端保存的角色朝向比较。
  const targetDirX = dx / distance;
  const targetDirY = dy / distance;
  const facingDot = actor.facingX * targetDirX + actor.facingY * targetDirY;
  if (facingDot < skill.minFacingDot) return { ok: false, reason: "bad-facing" };

  return { ok: true };
}

console.log(validateAttack(request, serverState, 120000));
预期输出
{ ok: true }把 player-2 的 x 改成 4 后,同一请求会得到 out-of-range;把冷却截止时间改成 121000,则会得到 cooldown。这类失败原因适合记录到服务端结构化日志,但不必把全部内部状态暴露给客户端。
校验顺序和结算边界
合法性检查应发生在伤害计算之前,并且尽量让廉价检查先执行。例如对象存在、阵营关系和冷却比较都比复杂碰撞查询便宜,可以提前过滤明显无效请求。真正需要历史回溯或碰撞检测的技能,再在基础校验通过后进入对应模块。
校验通过只代表“允许继续判定”,不代表一定命中。稳定的服务端链路通常是:验证攻击请求 → 确定权威命中 → 计算伤害 → 写入战斗状态 → 广播结果。这样客户端即使提交伪造距离、伪造伤害或过期请求,也无法直接改变权威生命值。