
FPGA 与数字 IC 设计 / 系统课时
处理非法状态恢复
处理非法状态恢复
状态机运行过程中可能因为复位异常、时序问题、单粒子翻转或设计缺陷进入未定义状态。本节介绍如何设计非法状态检测与恢复机制,让状态机在异常情况下回到安全路径。
学习目标
- 理解非法状态产生的原因和风险
- 掌握默认分支和安全状态恢复设计方法
- 能设计具备异常恢复能力的状态机逻辑
非法状态为什么需要处理
理想情况下,状态寄存器只会保存设计定义的状态。但实际硬件中,寄存器可能受到干扰,或者由于复位释放、编码错误进入未覆盖状态。
如果状态机没有处理这些情况,组合逻辑可能产生未知输出,导致控制流程停滞甚至影响外围模块。
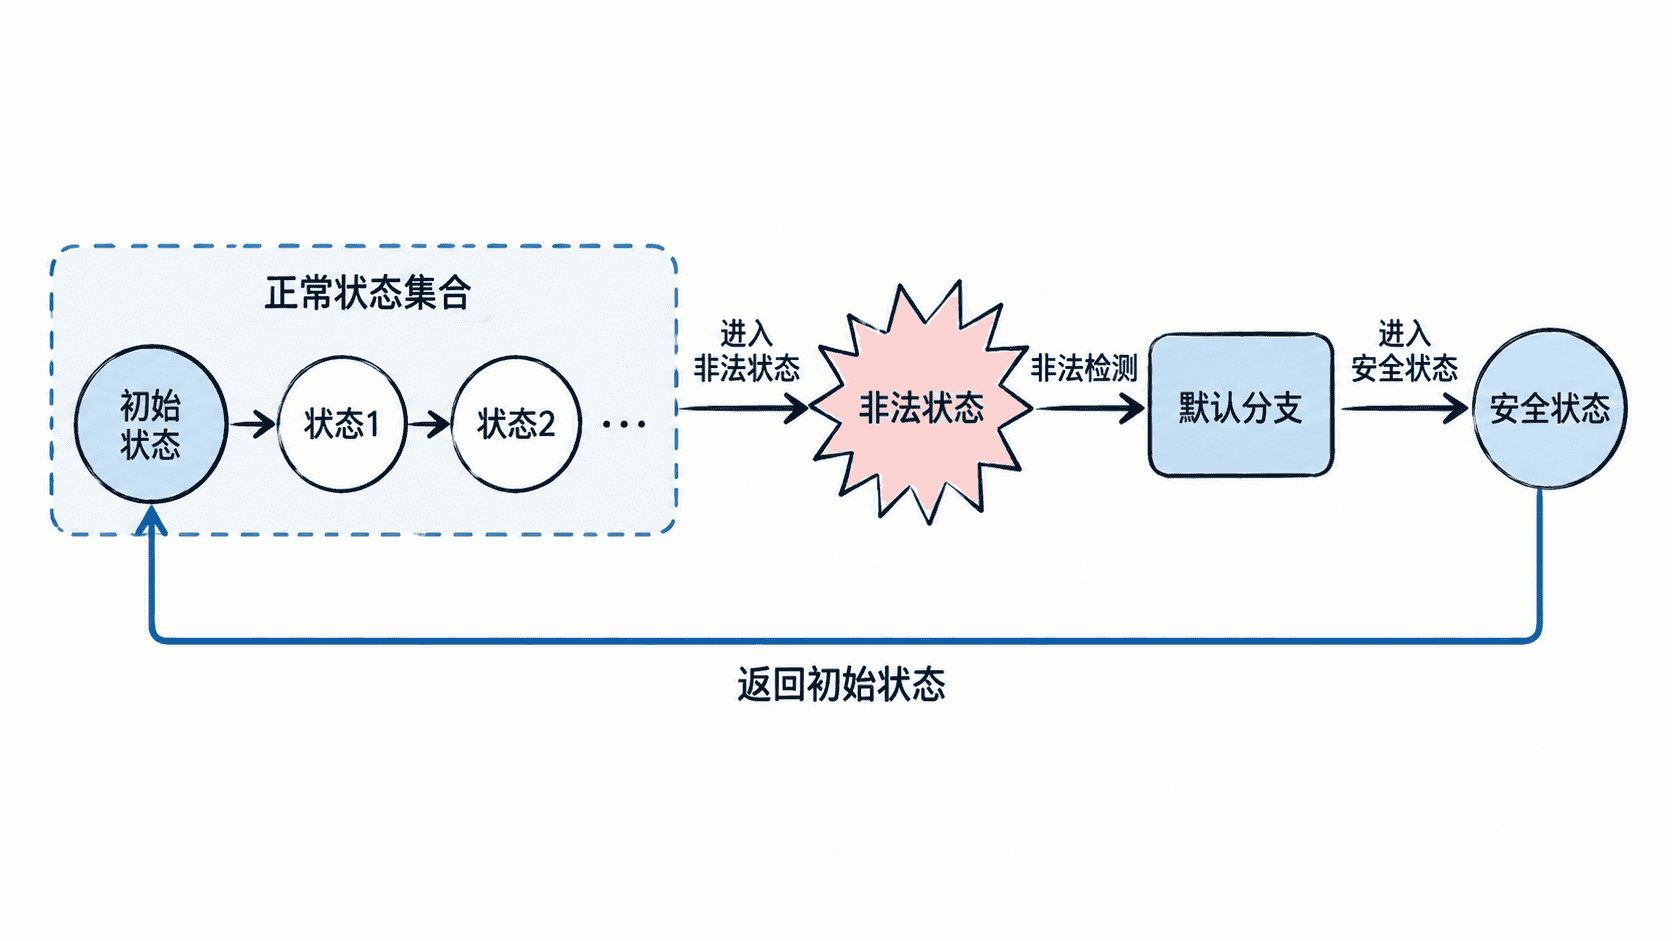
设计非法状态检测
最常见的方法是在状态转移逻辑中增加默认分支。当当前状态不属于已定义状态时,将下一状态设置为安全状态。
例如一个简单三状态状态机:
verilog
always_comb begin
    next_state = IDLE;

    case (state)
        IDLE: begin
            if (start)
                next_state = RUN;
        end
        RUN: begin
            if (done)
                next_state = FINISH;
        end
        FINISH: begin
            next_state = IDLE;
        end
        default: begin
            next_state = IDLE;
        end
    endcase
end
预期结果
text
当 state 出现未定义编码时,组合逻辑选择 IDLE 作为下一状态,状态机恢复到安全入口。default 分支不能替代所有安全设计,但它是防止状态机卡死的重要措施。
选择安全恢复状态
安全恢复状态通常需要满足三个条件:
- 不会误触发外部控制信号
- 可以重新开始正常流程
- 恢复后系统状态与外围模块一致
例如通信控制器中,非法状态恢复到 IDLE 通常比恢复到发送状态更安全,因为 IDLE 不会产生额外输出动作。
对于有数据处理过程的状态机,需要额外考虑缓存、计数器和握手信号是否也需要同步恢复。
增强可靠性的设计方式
除了 default 分支,还可以结合以下机制提高可靠性:
复位初始化
复位时明确设置状态寄存器,使状态机从确定状态启动。
状态有效性检查
在仿真阶段增加断言,及时发现非法状态进入。
冗余编码
关键安全系统可以使用特殊编码方式,让非法状态更容易检测,例如使用校验位或冗余状态位。
仿真验证非法恢复
验证状态恢复时,不应只测试正常路径,还需要人为注入异常状态。
例如在仿真环境中将状态寄存器强制设置为未定义值,观察状态机是否能够回到安全状态。
恢复机制的目标不是保证状态永远不会错误,而是在错误发生后限制影响范围,让系统继续运行或安全停止。
按自己的节奏,确认真正理解。