
C / C++ / 系统课时
用 free 正确释放动态内存
用 free 正确释放动态内存
malloc 申请的内存不会在局部变量离开作用域时自动归还。程序必须在不再需要这段空间时调用 free。释放本身只有一行代码,但释放后继续访问、重复释放或忘记释放,都会产生难以定位的内存问题。
学习目标
- 在动态内存使用结束后正确调用
free - 区分内存泄漏、悬空指针和重复释放
- 使用清晰的所有权和释放顺序降低出错风险
free 实际释放了什么
free 接收一个此前由动态内存分配函数获得的指针,并把对应内存归还给运行库。调用完成后,那段内存不再属于当前程序逻辑,原来的指针值也不能继续用于读写这块空间。
需要特别区分指针变量和指针指向的内存。free(numbers) 释放的是 numbers 指向的动态内存,并不会删除局部变量 numbers 本身。此时变量里通常还保留旧地址,因此它已经成为悬空指针。
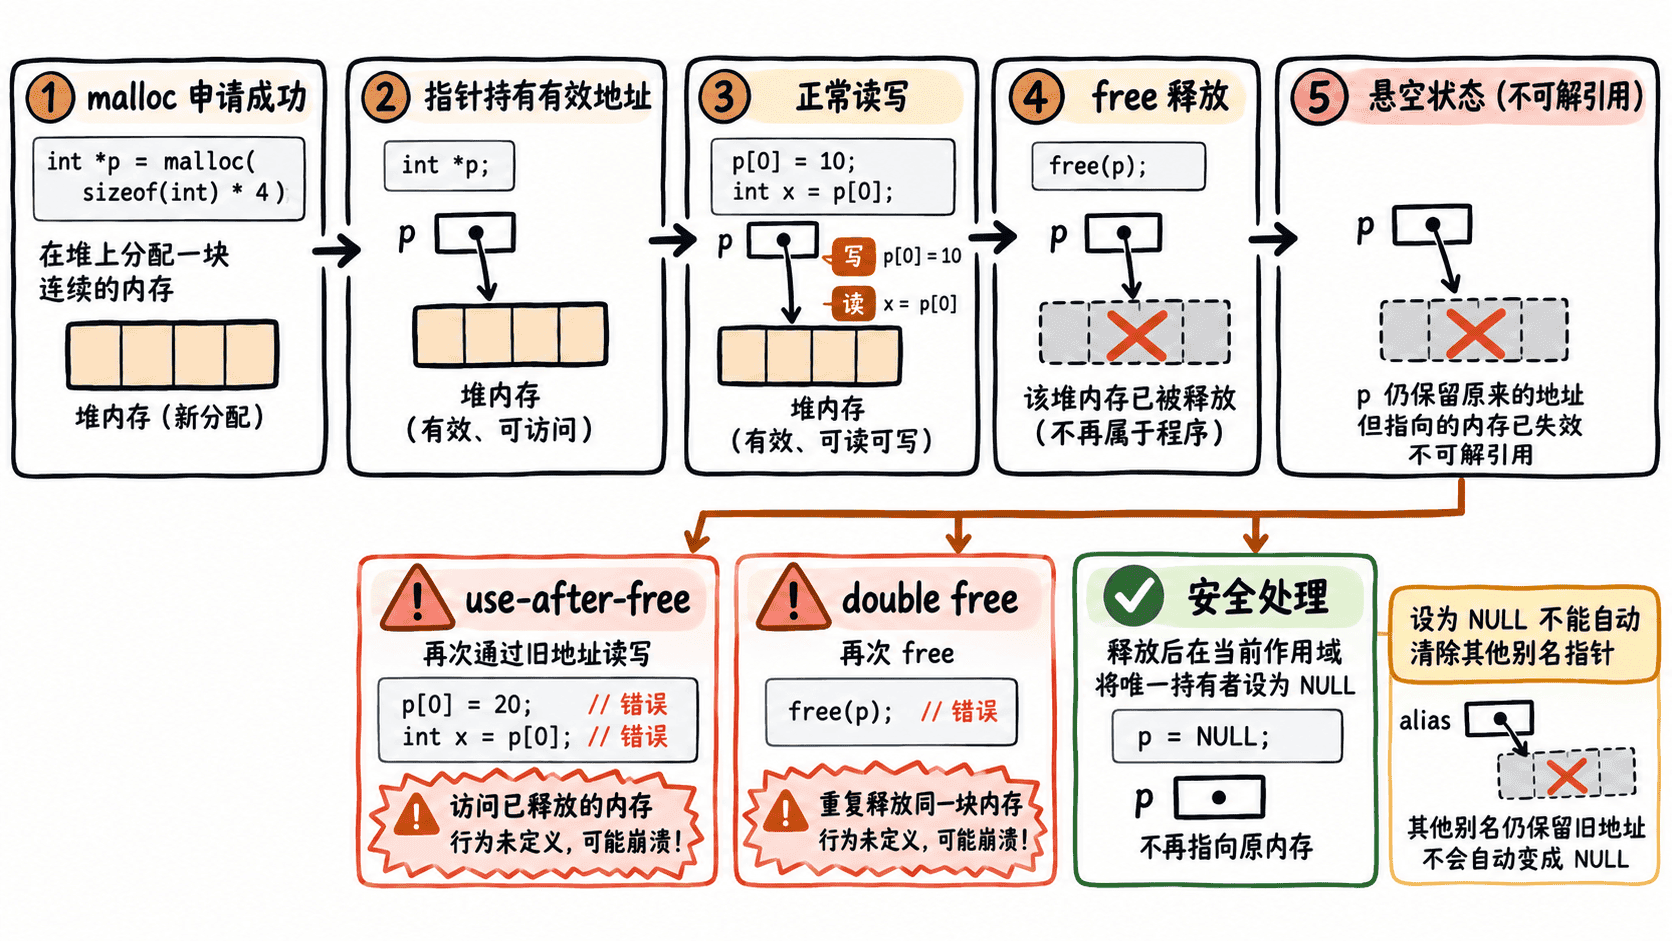
正确完成一次申请与释放
下面的程序申请 3 个整数,完成写入和读取后立即释放。释放完成后把当前指针设为 NULL,这样后续代码至少不会误把这个变量当成仍然有效的地址。
#include <stdio.h>
#include <stdlib.h>

int main(void) {
    size_t count = 3;
    int *scores = malloc(count * sizeof *scores);

    if (scores == NULL) {
        fprintf(stderr, "memory allocation failed\n");
        return EXIT_FAILURE;
    }

    scores[0] = 82;
    scores[1] = 91;
    scores[2] = 88;

    for (size_t i = 0; i < count; ++i) {
        printf("score[%zu] = %d\n", i, scores[i]);
    }

    // 最后一次访问结束后释放,由当前持有者停止使用这块内存。
    free(scores);
    scores = NULL;

    return EXIT_SUCCESS;
}
预期输出:
score[0] = 82
score[1] = 91
score[2] = 88
把指针设为 NULL 不是 free 的替代品。顺序必须是先 free(scores),再执行 scores = NULL。如果直接把唯一地址覆盖成 NULL 而没有先释放,程序就失去了找到那块动态内存的方式,从而形成内存泄漏。
三类常见内存错误
内存泄漏是已经不再需要动态内存,却没有执行 free,并且程序失去了对应地址。短命令行程序结束时操作系统通常会回收整个进程资源,但长时间运行的服务如果持续泄漏,内存占用会不断增加。
释放后继续访问是调用 free 后仍然解引用旧指针,例如继续读取 scores[0]。释放后的地址即使暂时看起来还能读到旧数据,也不代表行为合法,因为那块内存可能已经被运行库重新分配给其他用途。
重复释放是对同一块动态内存执行两次 free。这属于未定义行为,可能立即崩溃,也可能破坏内存管理器的内部状态。free(NULL) 本身是安全的,但这并不意味着任意已经释放过的旧地址都可以再次传给 free。
一个指针设为 NULL 还不够
假设两个指针同时保存同一个动态内存地址,释放其中一个指针所指的空间后,即使把这个变量设为 NULL,另一个指针仍然保存旧地址。它依旧是悬空指针。
因此,真正重要的不是机械地在每次 free 后写 ptr = NULL,而是弄清谁负责释放这块内存,以及释放后还有谁可能继续使用它。在简单程序中,尽量让一块动态内存只有一个明确的所有者,并在最后一次合法访问之后立即释放,可以明显减少错误。
当控制流较复杂时,可以把释放位置统一放在函数退出前的清理区域,并保证所有提前失败路径最终都会走到对应清理逻辑。判断是否应该调用 free 的核心标准也很简单:只要这块动态内存仍然会被合法使用,就不能释放;一旦确定后续不再需要,就应尽快释放并停止通过旧地址访问它。