
AI Agent / 技术文章
大模型与 Agent 的协作原理
本文解决“为什么大模型会说但不会做、Agent 又如何把它变成可执行系统”的问题,适合了解大模型基础、准备设计智能应用的产品经理和开发者。读完后,你将能说清两者分工、一次任务的运行链路,以及系统失控时应从哪里排查。
大模型负责推理,Agent 负责把推理接入现实
大模型的核心能力是根据上下文生成最合适的文本。它擅长理解意图、归纳信息、拆解问题和生成方案,但通常不知道系统里的实时数据,也不能直接保证某个操作已经完成。
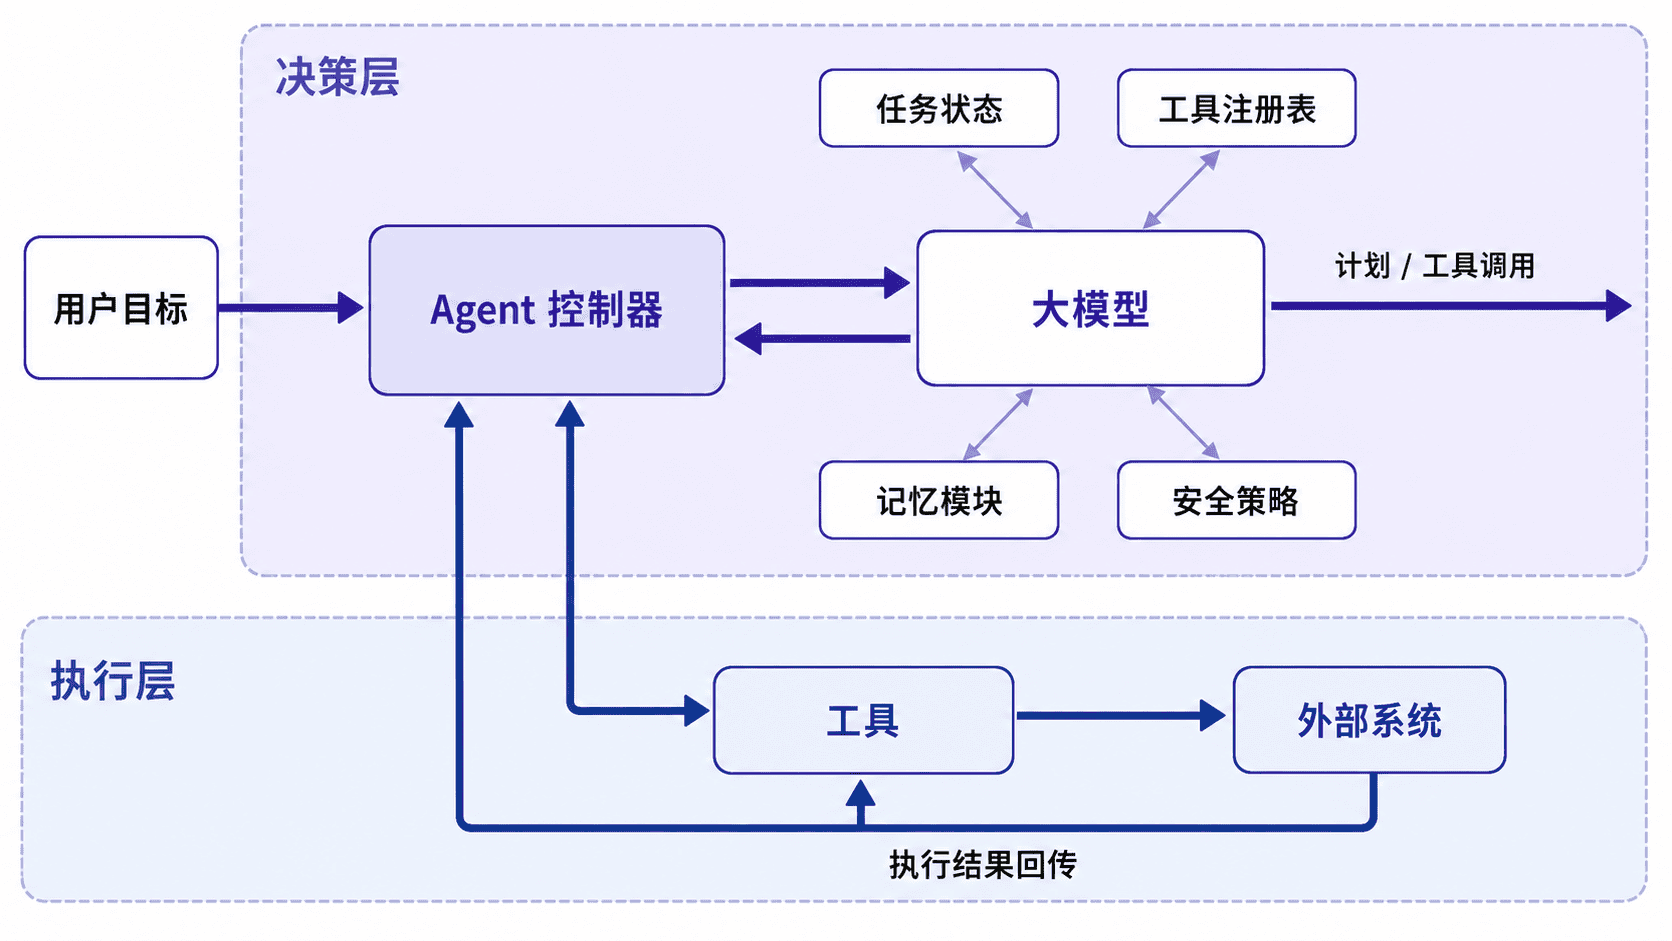
Agent 不是另一种更强的大模型,而是一套围绕模型搭建的执行机制。它为模型提供目标、工具、记忆、运行状态和控制规则,并在模型输出后真正调用接口、查询数据库、读写文件或触发业务流程。
可以把两者理解为“决策核心”和“执行框架”:大模型提出下一步,Agent 判断是否允许执行、选择工具、校验参数,并把执行结果重新交给大模型。
一次任务会在“思考—行动—观察”之间循环
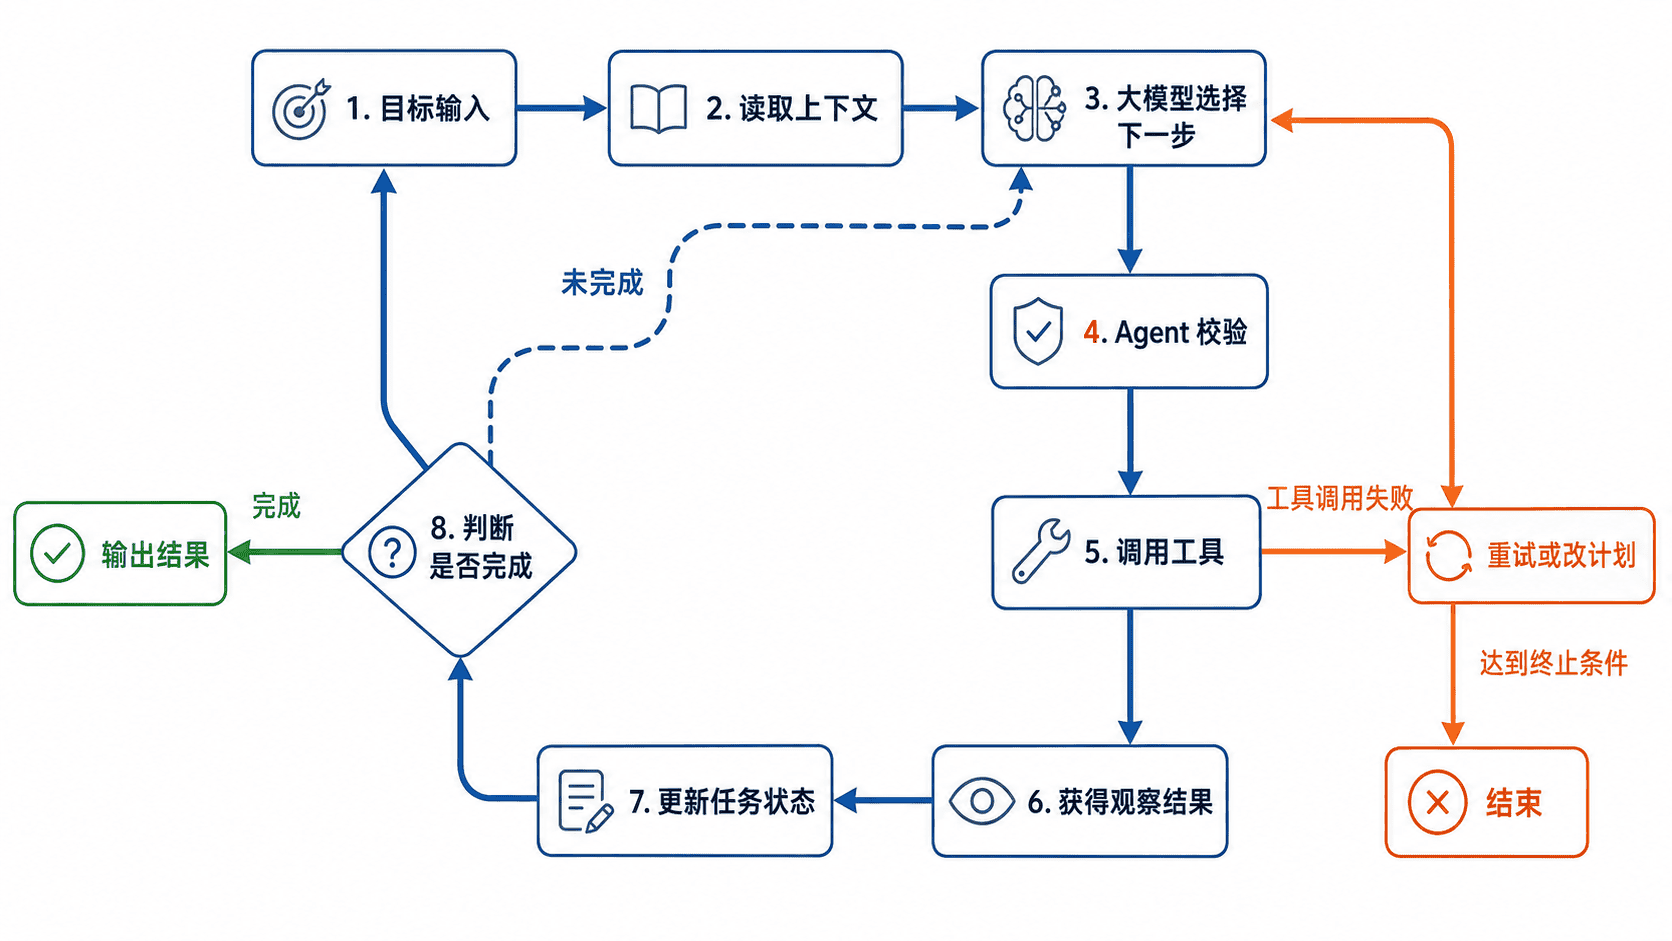
用户提出目标后,Agent 先整理上下文,包括用户要求、历史消息、可用工具、权限限制和已完成步骤。随后,大模型生成回答,或者输出结构化的工具调用请求。
如果模型选择工具,Agent 会校验工具名称、参数格式和权限,再真正执行。工具返回后,Agent 把结果作为新的观察信息加入上下文,请大模型判断是继续调用、修正计划,还是交付最终答案。
这个循环常被概括为“思考、行动、观察”。其中“思考”是形成可执行的下一步决策;“行动”由受控工具完成;“观察”是外部世界返回的事实,例如接口响应、文件内容或查询结果。
计划、工具和记忆共同决定协作质量
计划把模糊目标变成可验证的步骤。简单任务可以直接决定下一步,复杂任务更适合先生成任务清单,再逐项执行。计划不是越长越好,而是每一步都应有明确的完成条件。
工具是 Agent 接触真实世界的可靠通道。一个工具至少应定义名称、用途、输入参数、返回结构和错误类型。描述含糊会导致选错工具,参数边界不清会产生无效请求,返回结构不稳定则会干扰后续判断。
记忆也不等于把全部历史都塞给模型。短期记忆记录本次任务进度,长期记忆保存稳定偏好或业务事实,检索记忆只在需要时取回相关片段。有效记忆的关键是准确、可追踪和可更新。
Agent 的核心是控制,而不是放任模型行动
可靠 Agent 会把模型输出视为建议,而不是直接执行的指令。控制层需要检查参数类型、资源权限、调用次数、成本预算和风险等级。删除数据、转账、发送邮件等高风险动作,还应增加人工确认或双重校验。
终止条件同样重要。没有结束规则的 Agent 可能反复调用工具,或在相同错误上循环。常见终止条件包括任务已满足、达到最大步骤数、预算耗尽、连续失败超限,或必须由用户补充信息。
系统还应记录每一步的输入摘要、所选工具、参数、返回状态、耗时和最终决策。日志用于还原执行链路,但不应保存无关的敏感内容。
常见误解来自把语言能力当成执行能力
第一种误解是“模型说完成,就代表操作真的完成”。正确判断应以工具返回的可验证结果为准,例如订单编号、文件路径、状态码或受影响记录数。
第二种误解是“接入工具后就自动成为 Agent”。只有工具调用,没有任务状态、循环控制、错误处理和终止条件,通常只是一次函数调用。
第三种误解是“模型越强,Agent 越可靠”。更强的模型可以改善理解和规划,但权限设计、工具质量、数据新鲜度和验证机制仍决定系统上限。模型降低决策错误,工程控制限制错误后果。
用最小闭环判断是否需要 Agent
只需要一次问答、总结或改写时,直接使用大模型通常更简单。只有任务需要读取外部状态、执行多个步骤、根据结果调整动作,或持续跟踪变化时,Agent 才有明显价值。
设计时可以先实现最小闭环:明确单一目标,只开放必要工具,记录当前状态,为每一步定义成功条件,并设置最大执行次数。闭环稳定后,再加入长期记忆、多 Agent 协作或自动规划。
Agent 的价值不在于让大模型“拥有自主意识”,而在于把语言模型的判断能力嵌入一个可执行、可验证、可约束的系统。分工越清晰,系统越容易扩展,也越容易在失败时找到责任边界。