
前端工程化 / 系统课时
限制可访问主机
限制可访问主机
本课解决开发服务器绑定到局域网后,哪些主机名可以访问的问题。你将使用 allowedHosts 建立最小域名白名单,并通过伪造 Host 请求验证允许与拒绝结果,避免用全量放开掩盖代理或域名配置错误。
学习目标
- 理解
allowedHosts校验的是请求主机名 - 正确配置精确域名与受控子域名白名单
- 识别
allowedHosts: true带来的 DNS 重绑定风险
主机检查解决什么问题
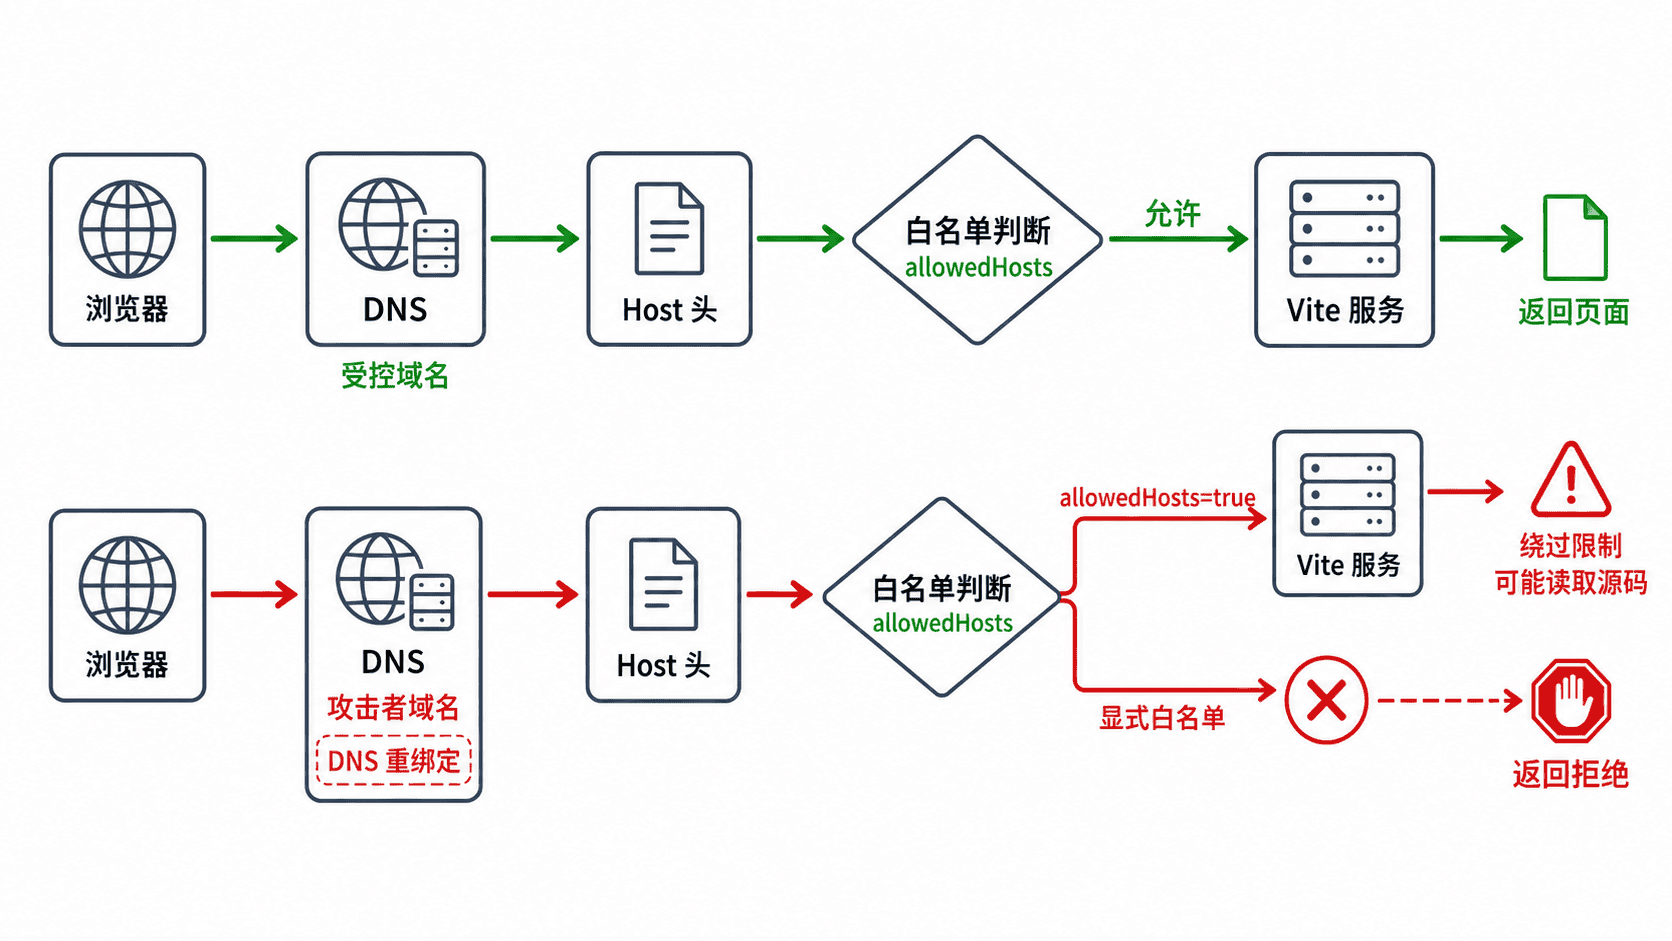
浏览器访问 Vite 时,请求会携带 Host 主机名。server.allowedHosts 用它判断当前主机名是否允许响应;默认允许 localhost、其子域名以及 IP 地址。它与 CORS 不同:主机检查限制请求要访问哪台服务器,CORS 限制页面脚本能否读取跨源响应。:contentReference[oaicite:4]{index=4}
配置最小域名白名单
只加入你能控制 DNS 解析结果的域名。以点开头的条目同时匹配根域名及其所有子域名,因此范围比精确域名更大。
import { defineConfig } from 'vite'

export default defineConfig({
  server: {
    host: true,
    allowedHosts: [
      // 只允许这个精确主机名
      'dev.example.com',
      // 允许 internal.example.com 及其全部子域名
      '.internal.example.com',
    ],
  },
})
请把示例域名替换为你实际控制的开发域名。不要加入 .com 这类顶级域名,也不要加入解析权不受你控制的共享域名;点前缀会把该域名下的所有层级一并放行。:contentReference[oaicite:5]{index=5}
用 Host 请求验证规则
保持 Vite 在 5173 端口运行,在另一个终端分别发送允许和拒绝请求。curl 只输出 HTTP 状态码,便于自动化检查。
curl -s -o /dev/null -w '%{http_code}\n' \
  -H 'Host: dev.example.com' \
  http://127.0.0.1:5173/

curl -s -o /dev/null -w '%{http_code}\n' \
  -H 'Host: attacker.example.net' \
  http://127.0.0.1:5173/
预期输出:
200
403
第一条请求命中白名单并返回首页,第二条请求在进入应用前被主机检查拒绝。若第一条不是 200,先确认开发服务器已启动、项目根目录存在 index.html,并检查当前模式是否加载了另一份 Vite 配置。
不要用 true 解决报错
把 allowedHosts 设为 true 会接受任意主机名。Vite 官方警告,这会让恶意网站通过 DNS 重绑定向开发服务器发起请求,并可能下载源代码或页面内容;应始终优先使用显式列表。:contentReference[oaicite:6]{index=6}
临时环境需要追加域名时,可以使用 __VITE_ADDITIONAL_SERVER_ALLOWED_HOSTS,多个主机名用逗号分隔。它适合 CI、远程开发或动态隧道域名,但仍应只注入可信主机,不要把动态变化当成无限放开的理由。:contentReference[oaicite:7]{index=7}
排查被阻止的主机
先记录浏览器地址栏或反向代理实际使用的主机名,再把该精确名称加入白名单。若代理改写了 Host,应以 Vite 最终收到的值为准。修改配置后重启开发服务器,再用 curl 复测允许与拒绝两条路径。
使用 HTTPS 时,Vite 当前会跳过这项主机检查,因此不要把“HTTPS 下未报错”当作白名单正确的证据。仍需限制开发服务的网络暴露范围,并分别检查证书、代理和访问控制。:contentReference[oaicite:8]{index=8}