
MySQL / 系统课时
用户权限与备份恢复
用户权限与备份恢复
这一课把两个最常用的数据库运维动作串起来:先用最小权限管理应用账号,再用 mysqldump 完成逻辑备份并验证恢复。完成后,你可以独立处理用户创建、授权回收,以及小型数据库的基础备份与恢复。
学习目标
- 创建 MySQL 用户并按最小权限原则完成授权与回收
- 使用
SHOW GRANTS验证账号实际拥有的权限 - 使用
mysqldump备份数据库,并通过新数据库验证恢复结果
创建用户并授予最小权限
MySQL 账号由用户名和来源主机共同确定,例如 'app_user'@'localhost' 与 'app_user'@'%' 是两个不同账号。应用账号应只获得业务需要的权限,不要为了省事直接授予全局 ALL PRIVILEGES。
下面创建一个只能从本机连接的应用用户,并允许它查询、插入和更新 demo 数据库中的对象。示例假设当前管理员拥有创建用户和授权权限。
CREATE USER 'app_user'@'localhost'
IDENTIFIED BY 'ChangeMe_2026!';

GRANT SELECT, INSERT, UPDATE
ON demo.*
TO 'app_user'@'localhost';

SHOW GRANTS FOR 'app_user'@'localhost';
预期结果
Grants for app_user@localhost
GRANT USAGE ON *.* TO `app_user`@`localhost`
GRANT SELECT, INSERT, UPDATE ON `demo`.* TO `app_user`@`localhost`
不同 MySQL 版本可能在密码策略、授权文本格式或引号显示上略有差异,但权限范围应包含 demo.* 上的 SELECT、INSERT 和 UPDATE。
回收权限并验证结果
权限变化应通过查询实际授权结果进行确认,而不是只依赖命令是否执行成功。假设应用不再允许直接修改数据,可以回收 UPDATE 权限,同时保留查询和新增能力。
REVOKE UPDATE
ON demo.*
FROM 'app_user'@'localhost';

SHOW GRANTS FOR 'app_user'@'localhost';
预期结果
Grants for app_user@localhost
GRANT USAGE ON *.* TO `app_user`@`localhost`
GRANT SELECT, INSERT ON `demo`.* TO `app_user`@`localhost`
如果账号已经不再使用,可以执行 DROP USER 'app_user'@'localhost'; 删除账号。删除前应先确认应用连接、定时任务和运维脚本没有继续依赖它。
使用 mysqldump 完成逻辑备份
mysqldump 会把数据库结构和数据导出为 SQL 文本,适合学习环境、小型数据库以及需要可读逻辑备份的场景。下面将 demo 数据库备份到文件中;<PATH> 替换为实际备份目录。
mysqldump -u root -p --single-transaction --routines --triggers demo > <PATH>/demo.sql预期结果
Enter password:命令成功时通常不会额外打印完成日志,可以继续检查退出状态和文件大小。对于主要使用 InnoDB 的数据库,--single-transaction 可以在不长时间锁表的情况下获得一致性快照,但备份过程中仍应避免并发执行破坏一致性的 DDL。
test -s <PATH>/demo.sql && echo "backup file exists"预期输出
backup file exists恢复到新数据库并验收
备份文件存在不等于备份可用,至少应做一次恢复验证。为避免覆盖原数据库,可以先创建一个新的验证库,再把备份文件导入其中。
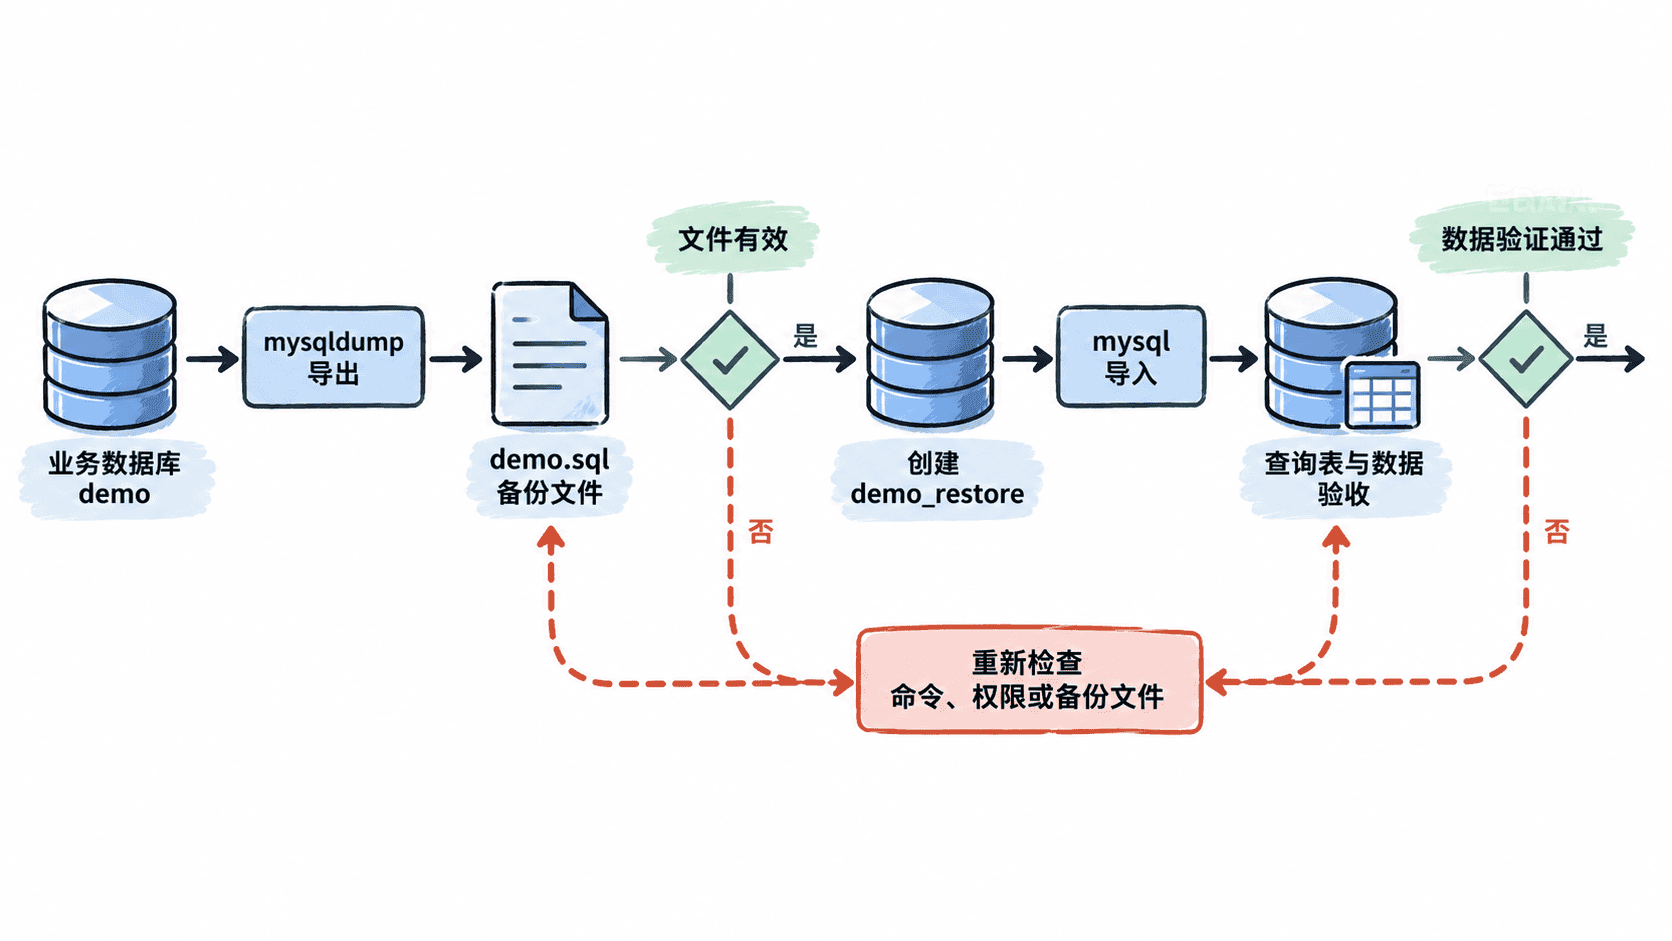
CREATE DATABASE demo_restore;预期结果
Query OK, 1 row affected随后执行恢复;<PATH> 替换为实际备份目录。
mysql -u root -p demo_restore < <PATH>/demo.sql预期结果
Enter password:恢复命令成功时通常没有额外输出。最后进入 MySQL,检查表是否恢复;实际表名会随原数据库内容不同而变化。
USE demo_restore;
SHOW TABLES;
预期结果
Database changed
Tables_in_demo_restore
<NAME>
如果恢复时报 Access denied,先确认当前账号是否具有创建对象、写入数据等必要权限;如果提示 SQL 语法或对象已存在,则应检查备份文件内容、MySQL 版本兼容性和目标库是否确实为空。基础备份流程的关键不是“生成一个 .sql 文件”,而是形成备份、检查、恢复、验收的完整闭环。