
Java 后端 / 系统课时
实现服务限流与熔断
实现服务限流与熔断
本节解决微服务调用链中流量突增和依赖故障导致服务雪崩的问题。通过限流控制入口压力,通过熔断隔离异常依赖,并结合降级策略让系统在高负载和故障场景下保持可用。
学习目标
- 理解限流、熔断和降级三种稳定性机制的职责边界
- 掌握基于 Spring Cloud CircuitBreaker 与 Resilience4j 的熔断实现方式
- 能够根据业务场景设计服务保护策略
认识限流、熔断与降级
限流解决的是请求过多的问题,它通过限制单位时间内进入系统的请求数量,避免线程、连接或其他资源被耗尽。熔断解决的是依赖服务持续失败的问题,它会暂时停止调用异常服务,让调用方快速失败。降级则是在完整能力不可用时返回可接受的替代结果。
三者通常组合使用:入口限流控制压力,熔断隔离故障,降级保障核心体验。它们不是简单的异常处理,而是微服务稳定性治理中的保护链路。
设计服务保护策略
限流阈值需要结合接口重要性、资源消耗和业务峰值确定。核心交易接口通常需要更严格的保护,查询类接口可以根据资源情况设置更高容量。
熔断器通常包含关闭、打开、半开三个状态。关闭状态正常调用;失败率达到配置阈值后进入打开状态,快速拒绝请求;等待恢复时间后进入半开状态,允许少量请求探测服务是否恢复。
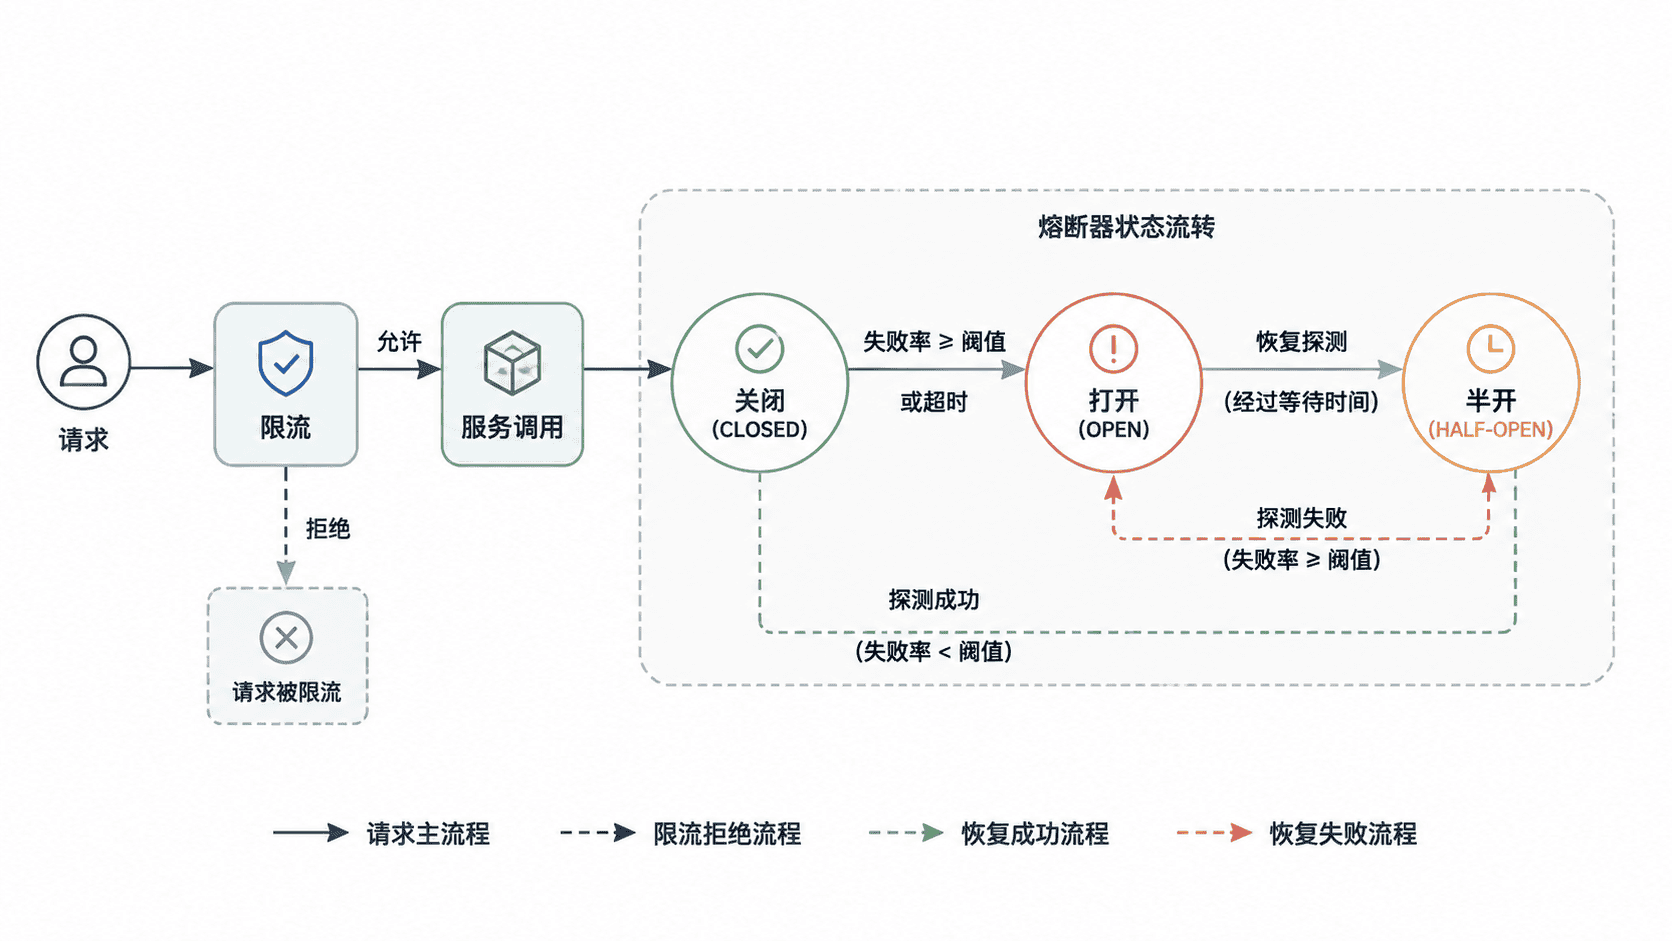
使用 Spring Cloud CircuitBreaker 实现熔断
Spring Cloud CircuitBreaker 是统一的熔断抽象层,实际运行时可以接入 Resilience4j 等实现。使用 Resilience4j 实现时,需要引入对应 starter,并通过 Spring Cloud CircuitBreaker 的配置方式管理熔断能力。下面示例展示基于 Resilience4j 注解方式的核心调用逻辑。
import org.springframework.stereotype.Service;
import io.github.resilience4j.circuitbreaker.annotation.CircuitBreaker;

@Service
public class PaymentClient {

    // paymentService 失败时执行降级方法
    @CircuitBreaker(name = "paymentService", fallbackMethod = "fallback")
    public String pay(String orderId) {
        return "payment success: " + orderId;
    }

    public String fallback(String orderId, Throwable throwable) {
        return "payment pending: " + orderId;
    }
}
预期输出
payment success: <ORDER_ID>当下游服务异常并触发熔断后,调用结果进入降级逻辑:
payment pending: <ORDER_ID>实际项目中还需要配置失败率阈值、滑动窗口大小、等待时间等参数,并通过监控指标验证保护策略是否符合预期。
避免错误配置保护机制
限流阈值不是越低越安全,过低会导致正常流量被拒绝。熔断失败率也不能脱离接口特点设置,低流量接口如果只依赖百分比判断,可能因为少量失败产生误触发。
生产环境需要持续观察请求拒绝率、熔断次数、恢复时间和降级比例,根据真实流量调整参数。保护机制的目标是降低故障影响,而不是简单减少请求数量。