
跨平台开发 / 系统课时
处理文件不存在和损坏
处理文件不存在和损坏
本地文件并不总是可靠存在:首次启动时文件尚未创建,用户或系统可能删除文件,写入中断也可能留下无法解析的内容。本节为读取逻辑增加缺失、损坏和文件系统异常三层兜底,让应用可以恢复到安全默认值,而不是直接崩溃。
学习目标
- 区分文件不存在、JSON 损坏和文件系统读写异常
- 为本地数据设计默认值、损坏备份和恢复逻辑
- 验证异常文件不会阻断应用继续运行
不要把所有失败都当成同一种错误
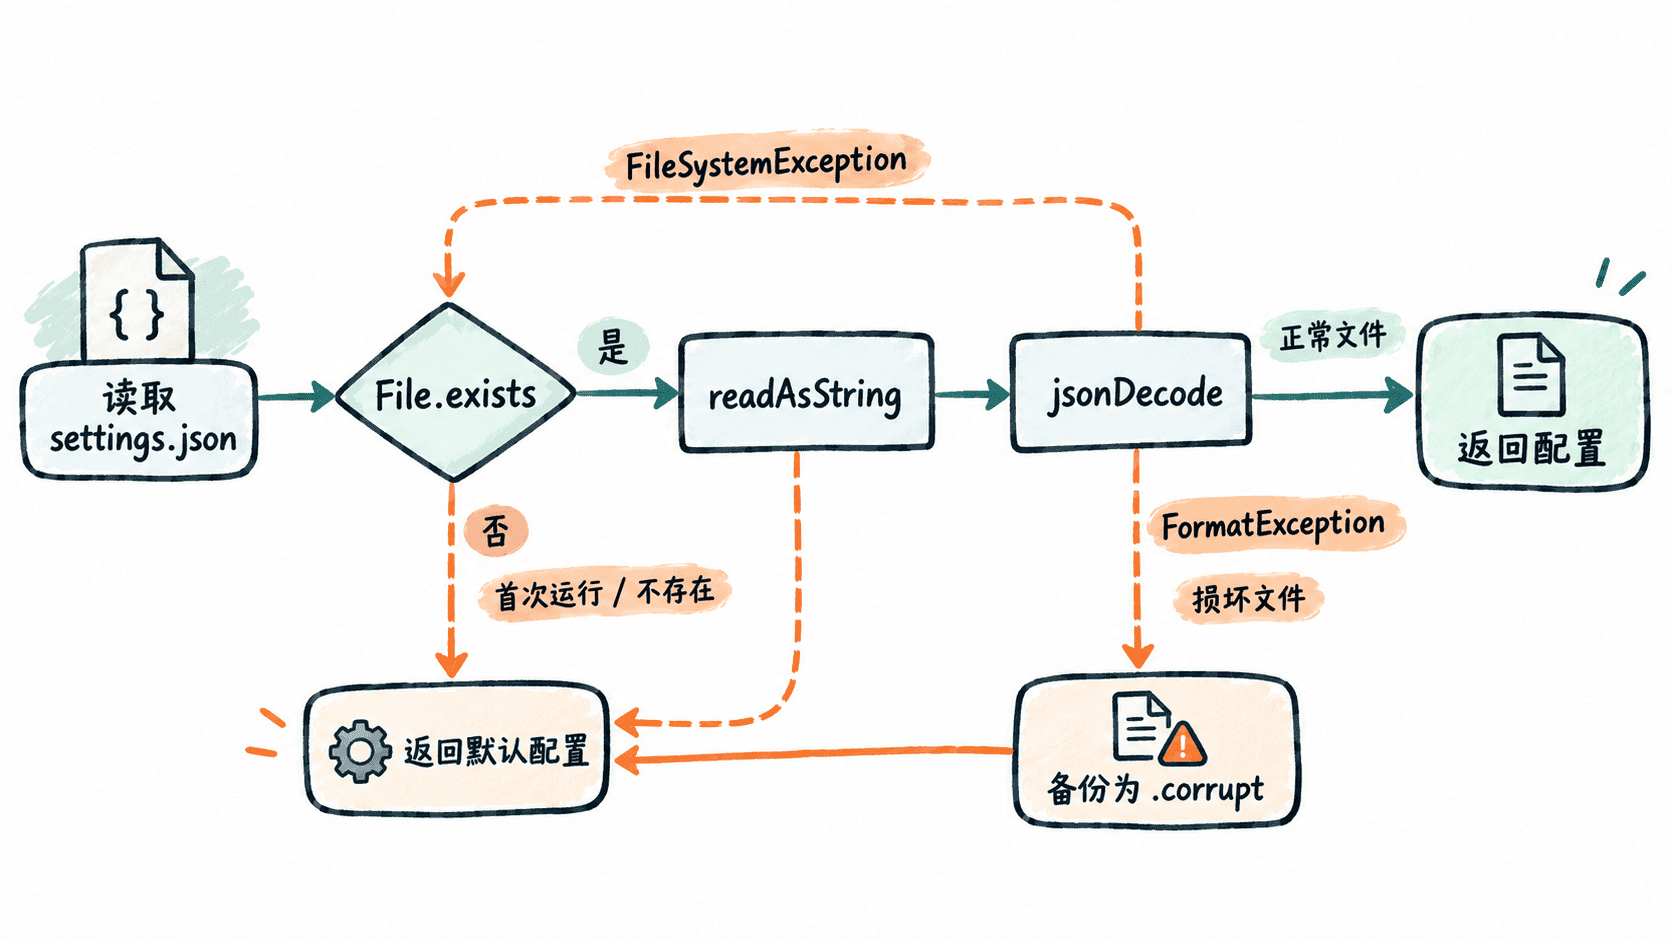
读取 JSON 文件通常包含两个阶段:先从文件系统读取字符串,再把字符串解析成对象。两个阶段可能产生不同问题,因此容错逻辑也应分开处理。
文件不存在通常是正常状态,例如应用第一次启动,此时直接返回默认数据即可。文件存在但 JSON 无法解析,则说明内容已经损坏,应避免继续使用这份数据。FileSystemException 则代表读取、重命名等文件操作失败,可能来自文件被并发删除、权限变化或底层存储异常。
用安全默认值包住读取过程
下面的完整 Dart 示例使用临时目录模拟应用文件。第一次读取时文件不存在;随后主动写入损坏 JSON,再次读取时会备份损坏文件并恢复默认配置。实际 Flutter 应用中只需把 File 指向应用目录中的真实文件即可。
import 'dart:convert';
import 'dart:io';

const defaultSettings = <String, dynamic>{
  'theme': 'system',
  'fontScale': 1.0,
};

Future<Map<String, dynamic>> loadSettings(File file) async {
  if (!await file.exists()) {
    return Map<String, dynamic>.from(defaultSettings);
  }

  try {
    final text = await file.readAsString();
    final decoded = jsonDecode(text);

    if (decoded is! Map<String, dynamic>) {
      throw const FormatException('JSON root must be an object');
    }
    return decoded;
  } on FormatException {
    // 保留损坏文件,既避免再次读取,又方便后续诊断。
    await backupCorruptedFile(file);
    return Map<String, dynamic>.from(defaultSettings);
  } on FileSystemException {
    // 文件可能在 exists() 之后被删除,因此仍要捕获读取异常。
    return Map<String, dynamic>.from(defaultSettings);
  }
}

Future<void> backupCorruptedFile(File file) async {
  try {
    final backup = File('${file.path}.corrupt');
    if (await backup.exists()) {
      await backup.delete();
    }
    await file.rename(backup.path);
  } on FileSystemException {
    // 备份失败不应阻止应用使用默认值继续启动。
  }
}

Future<void> main() async {
  final directory = await Directory.systemTemp.createTemp('file-recovery-');
  final file = File('${directory.path}/settings.json');

  print(await loadSettings(file));

  await file.writeAsString('{"theme":');
  print(await loadSettings(file));
  print(await File('${file.path}.corrupt').exists());

  await directory.delete(recursive: true);
}
预期输出:
{theme: system, fontScale: 1.0}
{theme: system, fontScale: 1.0}
true
第一次得到默认值是因为文件尚不存在;第二次仍得到默认值,但此时原因已经变成 JSON 解析失败,最后的 true 表示损坏内容已被移到备份文件。
恢复策略取决于数据是否可重建
对于主题、筛选条件等配置,损坏后恢复默认值通常就足够。对于用户草稿、离线编辑内容等不可重建数据,不应简单删除损坏文件,至少要保留备份,必要时还应提供导出或人工恢复入口。
避免静默吞掉所有异常
不要用一个宽泛的 catch (_) { return defaults; } 覆盖整个读取流程。这样虽然暂时避免崩溃,却会把程序错误、类型错误和真实的文件系统故障全部隐藏起来。更稳妥的做法是只捕获已经设计过恢复策略的异常,并在生产项目中记录必要的诊断信息。
文件缺失可以视为一种正常初始状态,损坏内容需要隔离后恢复,文件系统异常则需要兜底并保留诊断线索。把这三种情况分开处理,本地文件读取才能在异常情况下保持可预测。