
游戏客户端架构 / 系统课时
资源卸载前要清空哪些对象
资源卸载前要清空哪些对象
对象池里的空闲对象、正在使用的对象和池管理器本身都可能继续持有资源引用。安全卸载的核心是先停止新的借用,再处理全部实例,最后释放资源句柄,避免资源已卸载而对象仍存活。
学习目标
- 区分空闲实例、借出实例与资源句柄之间的生命周期关系
- 建立停止借用、处理实例、清池和卸载资源的安全顺序
- 用完整示例验证卸载前必须满足的完成条件
清空空闲对象还不够
对象池通常同时存在三类引用:池内等待复用的空闲对象、已经借给业务的活动对象,以及池或资源管理器保存的资源句柄。只调用一次 Clear 清掉空闲栈,并不意味着底层资源已经可以安全卸载。
活动对象可能仍然使用同一份贴图、网格、动画、音效或其他资源。正确策略应先冻结池,阻止新的 Acquire;然后等待活动对象归还或主动销毁;接着清除空闲对象与池注册项;最后才能释放资源。
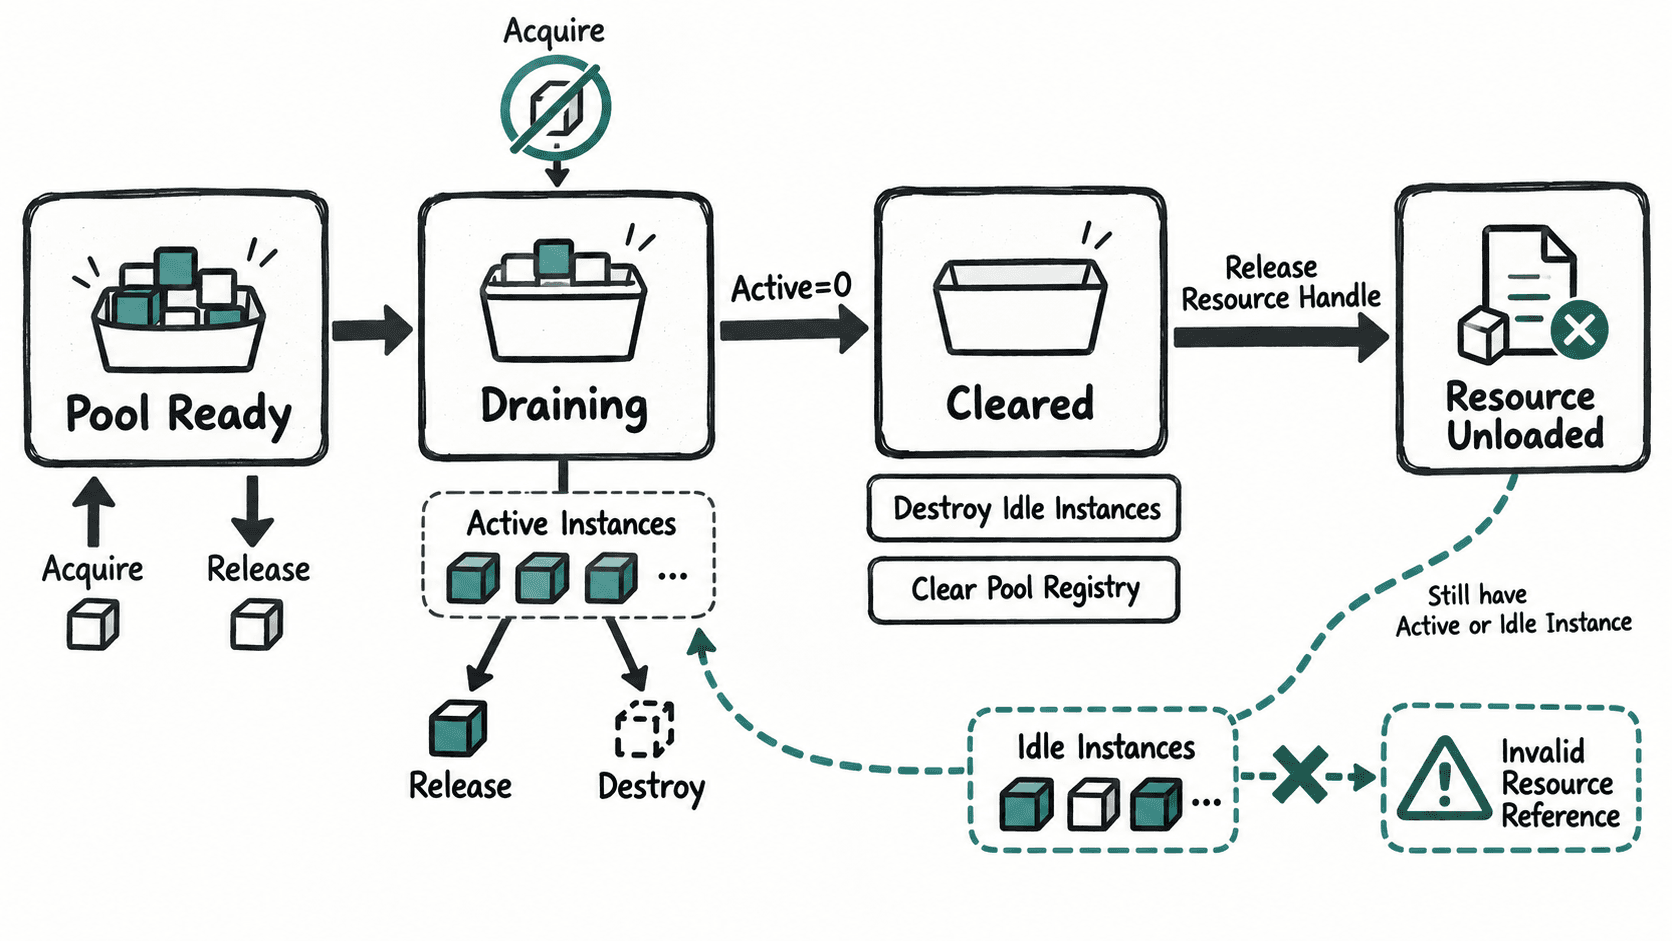
这个顺序的本质是先消灭所有“仍可能访问资源的对象”,再释放资源本身。即使底层引擎使用引用计数,也不应依赖引用计数替你定义业务生命周期。
用 Draining 状态保护清理过程
下面的完整 C# 示例模拟一个池的卸载过程。进入 Draining 后拒绝新的借用;活动对象归还时不再放回空闲栈;只有活动数量降到零后,才能清空池。
using System;
using System.Collections.Generic;

public enum PoolState
{
    Ready,
    Draining,
    Cleared
}

public sealed class PooledObject
{
    public string Id { get; }

    public PooledObject(string id)
    {
        Id = id;
    }
}

public sealed class ObjectPool
{
    private readonly Stack<PooledObject> _idle = new();
    private readonly HashSet<PooledObject> _active = new();

    public PoolState State { get; private set; } = PoolState.Ready;
    public int ActiveCount => _active.Count;
    public int IdleCount => _idle.Count;

    public ObjectPool(int warmCount)
    {
        for (var i = 1; i <= warmCount; i++)
        {
            _idle.Push(new PooledObject($"Enemy#{i}"));
        }
    }

    public PooledObject Acquire()
    {
        if (State != PoolState.Ready)
        {
            throw new InvalidOperationException(
                "Pool is not accepting new acquisitions.");
        }

        var item = _idle.Count > 0
            ? _idle.Pop()
            : new PooledObject($"Enemy#runtime-{_active.Count + 1}");

        _active.Add(item);
        return item;
    }

    public void Release(PooledObject item)
    {
        if (!_active.Remove(item))
        {
            return;
        }

        if (State == PoolState.Ready)
        {
            _idle.Push(item);
        }
        // Draining 阶段归还的对象不再进入空闲池,相当于被销毁。
    }

    public void BeginDrain()
    {
        State = PoolState.Draining;
    }

    public void Clear()
    {
        if (ActiveCount != 0)
        {
            throw new InvalidOperationException("Active objects still exist.");
        }

        _idle.Clear();
        State = PoolState.Cleared;
    }
}

public static class Program
{
    public static void Main()
    {
        var pool = new ObjectPool(2);
        var enemy = pool.Acquire();

        pool.BeginDrain();
        Console.WriteLine(
            $"State: {pool.State}, active: {pool.ActiveCount}, idle: {pool.IdleCount}");

        pool.Release(enemy);
        pool.Clear();

        Console.WriteLine(
            $"State: {pool.State}, active: {pool.ActiveCount}, idle: {pool.IdleCount}");
        Console.WriteLine("Resource handle can now be released safely.");
    }
}
预期输出
State: Draining, active: 1, idle: 1
State: Cleared, active: 0, idle: 0
Resource handle can now be released safely.
示例中最关键的是 Release 对 Draining 的处理:正在卸载时归还的对象不会再次进入空闲池。否则一边清理、一边重新入池,会让清理边界不断变化。
活动对象必须有明确处理策略
真正容易卡住卸载流程的是借出对象。场景切换、战斗中断或实体被其他系统长期持有时,它们不一定会及时主动 Release。因此工程上必须明确选择等待还是强制销毁。
等待模式适合允许当前行为自然结束的场景;强制销毁适合整个关卡或资源域已经确定退出的场景。无论使用哪一种,都应由池或资源域管理器集中决定,而不是让不同业务模块分别释放底层资源。
把资源释放放在最后一个完成条件之后
一个资源域能够真正卸载,至少应该满足:池已经停止接收新对象、活动实例数量为零、空闲实例已经销毁、池注册项已经移除。只有这些条件全部成立,资源管理器才执行实际卸载。
如果多个池共享同一份资源,单个池更不能自行决定释放。此时应该由更高层的资源管理器维护所有权或引用计数,只有最后一个使用者结束后才能卸载共享资源。
因此安全顺序应固定为“停止新借用 → 处理活动对象 → 清空空闲对象 → 移除池注册 → 释放资源”。资源卸载并不是一次孤立的 Unload 调用,而是一段需要把对象引用彻底收尾的生命周期流程。