
游戏客户端架构 / 系统课时
处理销毁与异步回调残留
处理销毁与异步回调残留
对象已经销毁,但定时器、协程或异步任务仍继续回调,是状态机里很隐蔽的一类生命周期问题。修复重点不是到处判断空值,而是让“销毁”统一触发取消,并在无法取消的回调入口保留最后一道存活检查。
学习目标
- 识别销毁后仍可能继续执行的异步来源
- 用统一取消信号收口定时器、协程和异步任务
- 验证对象销毁后不会再触发状态修改或副作用
残留回调为什么危险
状态机拥有者被销毁后,外部工作并不会自动遵守它的生命周期。定时器可能继续触发,第三方事件仍可能推送,普通 Task 也会一直运行。此时再调用状态切换、播放动画或访问组件,就可能出现重复切换、空引用或“新对象被旧任务污染”。
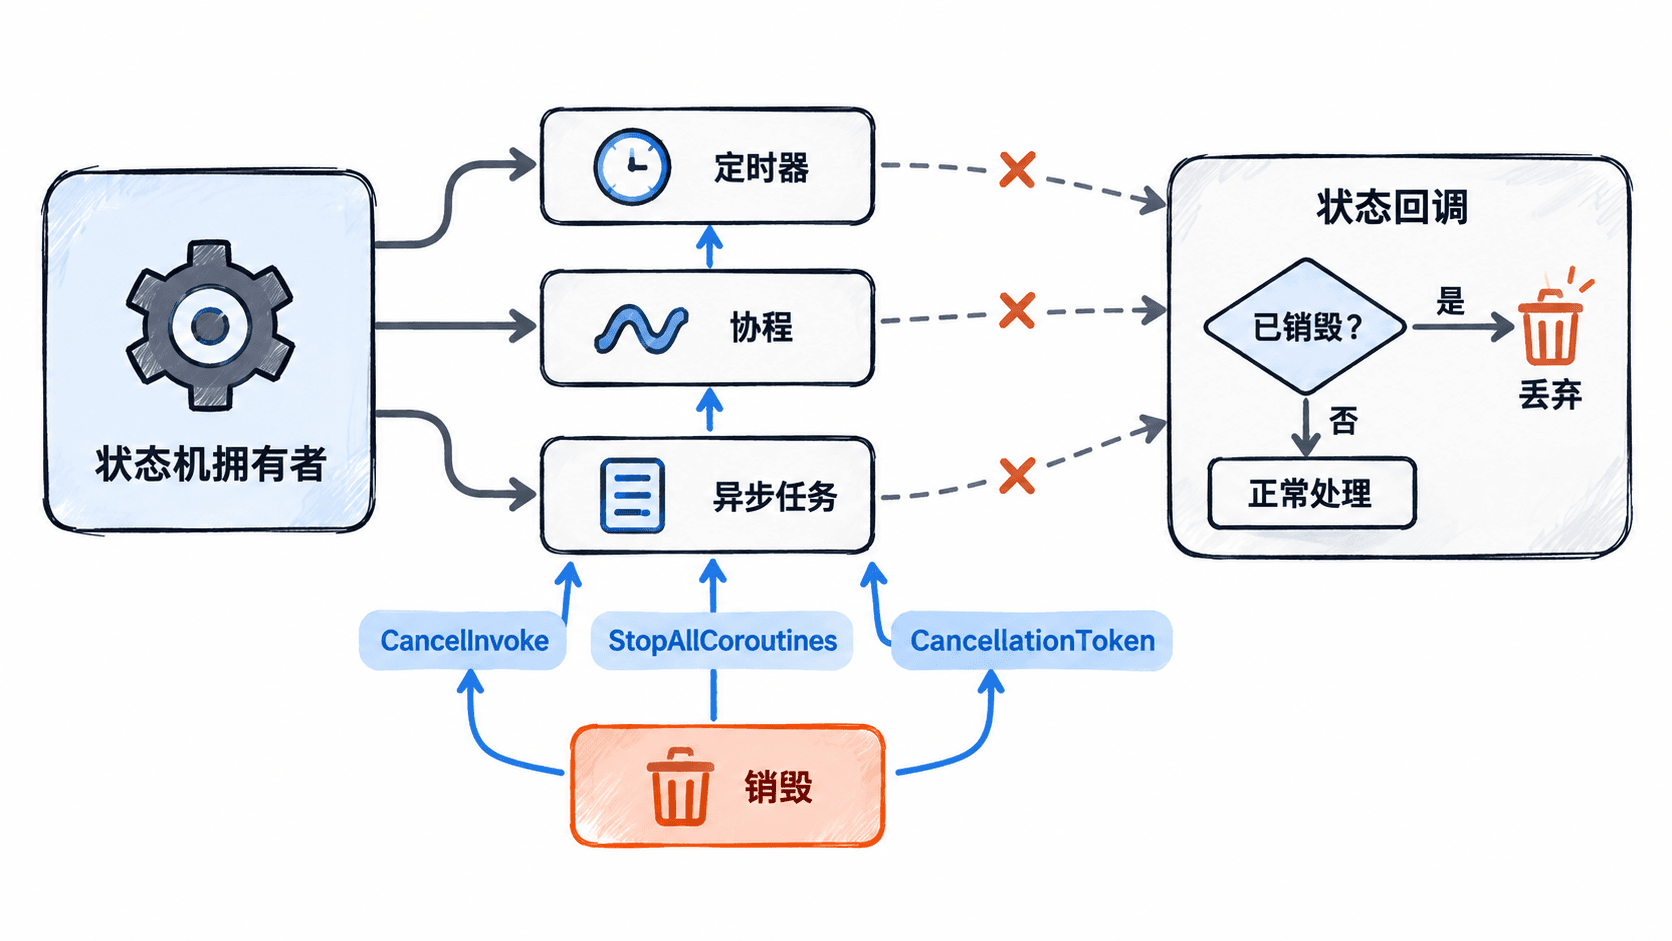
真正需要统一的是“谁负责结束这些工作”。最稳妥的规则是:由启动异步工作的对象持有取消句柄,并在自身销毁时集中撤销;无法撤销的第三方回调则必须显式退订,或在入口检查对象是否仍有效。
在销毁时集中取消
下面是 Unity MonoBehaviour 的完整示例。它同时启动 InvokeRepeating、协程和 Task,并在 OnDestroy 中统一停止。异步任务额外使用 CancellationTokenSource,因为普通 Task 不会随着 GameObject 销毁自动结束。
using System.Collections;
using System.Threading;
using System.Threading.Tasks;
using UnityEngine;

public sealed class StateMachineOwner : MonoBehaviour
{
    private readonly CancellationTokenSource destroyCts = new CancellationTokenSource();
    private bool destroyed;

    private void Start()
    {
        InvokeRepeating(nameof(OnTimer), 0.5f, 0.5f);
        StartCoroutine(PulseLoop());
        _ = RunAsync(destroyCts.Token);
    }

    private void OnTimer()
    {
        if (destroyed) return;
        Debug.Log("timer callback");
    }

    private IEnumerator PulseLoop()
    {
        while (!destroyed)
        {
            yield return new WaitForSeconds(0.75f);
            if (!destroyed)
            {
                Debug.Log("coroutine callback");
            }
        }
    }

    private async Task RunAsync(CancellationToken token)
    {
        try
        {
            await Task.Delay(1000, token);
            if (!destroyed)
            {
                Debug.Log("async callback");
            }
        }
        catch (TaskCanceledException)
        {
            // 销毁触发取消属于正常生命周期,不按错误处理。
        }
    }

    private void OnDestroy()
    {
        destroyed = true;

        // 谁启动,谁负责停止;销毁路径集中清理所有异步来源。
        CancelInvoke();
        StopAllCoroutines();
        destroyCts.Cancel();
        destroyCts.Dispose();
    }
}
预期结果:对象存活时三类回调都可能出现;销毁对象后,不应再看到新的回调日志。
<before destroy> timer / coroutine / async callbacks may appear
<after destroy> no further callback log处理不能立即取消的回调
有些回调已经进入调度队列,取消动作只能阻止后续工作,不能保证“已经排队的那一次”消失。因此回调入口仍应保留轻量的存活判断,并把真正的状态修改放在判断之后。
如果回调来自事件订阅,销毁时应成对执行退订;如果来自请求对象,优先保存其取消句柄;如果只能收到最终回调,就让回调先判断拥有者是否已经销毁,再决定是否触碰状态机。
验证没有销毁后副作用
验证时不要只看“没有异常”,还要确认没有状态变更和外部副作用。可以在销毁前记录当前状态与日志计数,销毁后等待超过最长回调周期,再确认计数不再增加。
对于状态机模块,这条验证很重要:对象生命周期结束后,任何旧回调都不应继续驱动 Enter、Exit、动画、音效或网络请求。把取消责任集中到拥有者后,异步行为就会从“靠约定不出错”变成可检查、可测试的生命周期规则。