
游戏叙事与剧情 / 系统课时
失败保存后如何回退
失败保存后如何回退
保存剧情状态最危险的不是“明确失败”,而是只写进去一半:玩家以为存档成功,下一次读档却拿到互相矛盾的变量。本课把保存动作收敛成一个可恢复边界,并用临时文件、原子替换与校验避免半成品存档覆盖最后一次可用状态。
学习目标
- 识别写入失败、部分保存和异常退出分别会破坏什么
- 设计“旧存档始终可回退”的保存边界
- 用校验与故障注入验证回退是否真的有效
先定义什么叫保存成功
一次保存不能以“开始写文件”作为成功标准,而应满足三个条件:新快照已经完整生成、内容通过校验、对外可见的正式存档已一次性切换到新版本。任何一步失败,都应继续保留旧版本。
因此不要直接覆盖 save.json。更安全的做法是先写 save.json.tmp,写完后重新读取并校验,最后用原子重命名替换正式文件。如果进程在临时文件阶段退出,旧存档仍然存在;只有通过校验的新文件才有资格成为正式存档。
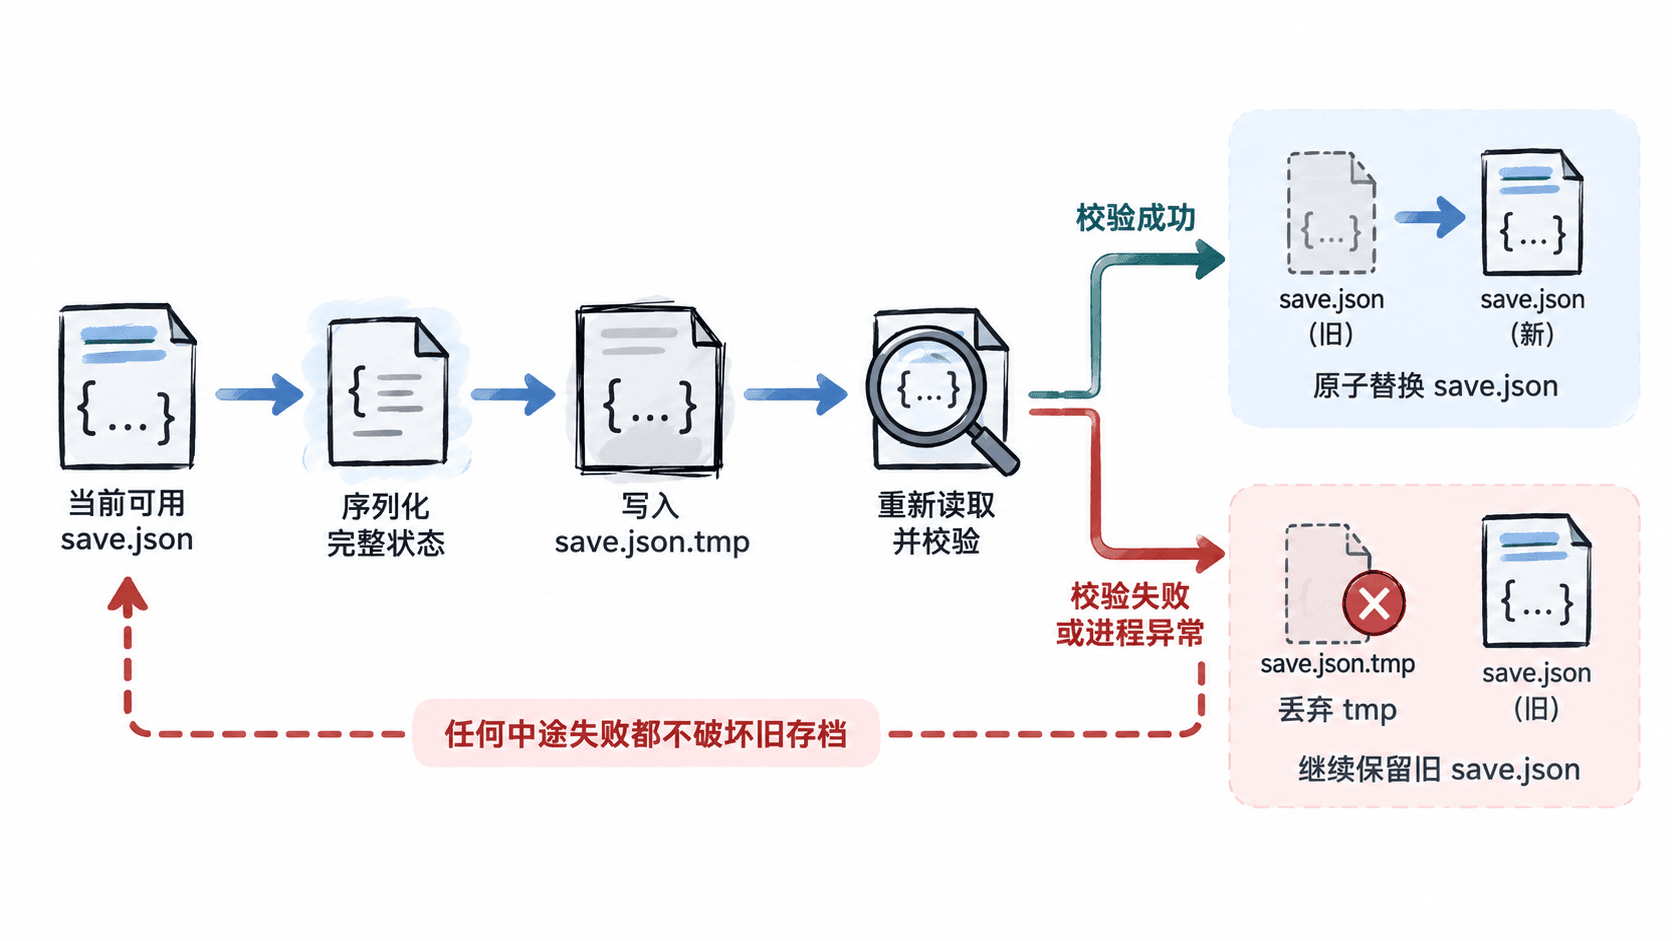
把保存写成一个原子边界
下面示例使用 Node.js。它把完整剧情状态序列化到临时文件,写完后做最小结构校验,再用 rename 替换正式存档。多数本地文件系统中,同一文件系统内的重命名可作为最终切换点;如果正式文件和临时文件跨文件系统,就不能依赖这一性质。
import { promises as fs } from "node:fs";

type StoryState = {
  version: number;
  sceneId: string;
  flags: Record<string, boolean>;
};

const savePath = "./save.json";
const tempPath = "./save.json.tmp";

function validateState(value: unknown): asserts value is StoryState {
  if (
    typeof value !== "object" ||
    value === null ||
    typeof (value as StoryState).version !== "number" ||
    typeof (value as StoryState).sceneId !== "string" ||
    typeof (value as StoryState).flags !== "object"
  ) {
    throw new Error("invalid save state");
  }
}

async function saveAtomically(state: StoryState): Promise<void> {
  const json = JSON.stringify(state);

  // 先写临时文件,避免直接破坏最后一次可用存档。
  await fs.writeFile(tempPath, json, "utf8");

  const verifyText = await fs.readFile(tempPath, "utf8");
  const verifyState: unknown = JSON.parse(verifyText);
  validateState(verifyState);

  // 只有完整写入并通过校验后,才切换正式存档。
  await fs.rename(tempPath, savePath);
}

async function main() {
  await saveAtomically({
    version: 7,
    sceneId: "harbor-night",
    flags: { metCaptain: true, gateOpened: false }
  });

  const saved = JSON.parse(await fs.readFile(savePath, "utf8")) as StoryState;
  console.log(saved.version, saved.sceneId, saved.flags.metCaptain);
}

main().catch((error) => {
  console.error(error);
  process.exitCode = 1;
});
预期输出
7 harbor-night true真实应用还应根据平台补充持久化保证,例如在关键场景使用文件同步能力。这里的核心不是某个 API,而是正式存档永远只指向已验证的完整快照。
部分保存为什么比完整失败更危险
如果剧情状态被拆成多个文件,例如 player.json、quests.json、world.json,逐个覆盖会产生跨文件不一致:玩家数据已经更新,任务数据却仍是旧版本。此时单个文件都合法,但组合起来已经不是同一次存档。
解决办法通常有两种。数据规模较小时,把一次剧情快照写成单个整体文件最简单;必须拆分时,则先写入一个带版本号的新目录,全部成功后再切换一个“当前版本指针”。不要让多个正式文件独立宣布成功。
启动时如何处理遗留临时文件
应用启动时发现 save.json.tmp,不能自动认定它比正式存档新。它可能是崩溃前写到一半的残留文件,也可能已经完整但尚未完成替换。
处理顺序应是:先验证正式存档;再验证临时文件;只有在产品明确设计了恢复策略、并且临时文件包含可比较的版本号或提交标记时,才考虑恢复临时文件。否则优先保留已确认可用的正式存档,并清理无法证明完整性的残留临时文件。
用故障注入验证回退
不要只测试“保存成功”。至少验证三个断点:写临时文件前失败、临时文件写完后失败、正式替换前失败。每次失败后重新启动,都应仍能读到上一份完整存档。
如果一次故障能让正式存档消失、JSON 截断,或让不同状态文件来自不同版本,说明保存边界仍然过大或切换点不够清晰。可靠的回退设计不是“失败后再想办法修”,而是让失败发生时,旧状态从未失去可用性。