
编码与格式 / 系统课时
SVG 的能力边界与安全
SVG 的能力边界与安全
SVG 很适合图标和几何插图,但并不是“任何图片都应该转 SVG”。照片和复杂纹理会让路径数量爆炸;更重要的是,外部 SVG 是结构化文档,可能包含引用、事件和其他可执行或可加载内容,不能把不可信 SVG 当成普通静态像素文件直接接受。
学习目标
判断照片和复杂纹理为何不适合 SVG
理解不可信 SVG 的结构化内容风险
建立上传、清洗与展示的安全边界
照片转矢量通常得不偿失
自然图像包含大量连续色调和微小纹理。要用路径逼近这些内容,需要成千上万甚至更多形状,文件体积和解析复杂度都会上升。对照片应优先使用 JPEG、WebP、AVIF 等位图格式。
SVG 是可解析的文档而非纯像素
SVG 基于 XML,可以包含链接、外部资源引用、滤镜、样式、事件属性等结构。不同渲染环境对这些能力的支持不同,因此“浏览器能打开”并不等于“可安全接收任意第三方 SVG”。
生产系统要建立可信边界
用户上传 SVG 时,应使用成熟的 SVG 清洗或白名单策略,只允许业务真正需要的图形元素与属性;避免直接内联未经验证的外部 SVG。对完全不需要矢量编辑的场景,也可以在服务端将不可信 SVG 栅格化成安全位图后再分发。
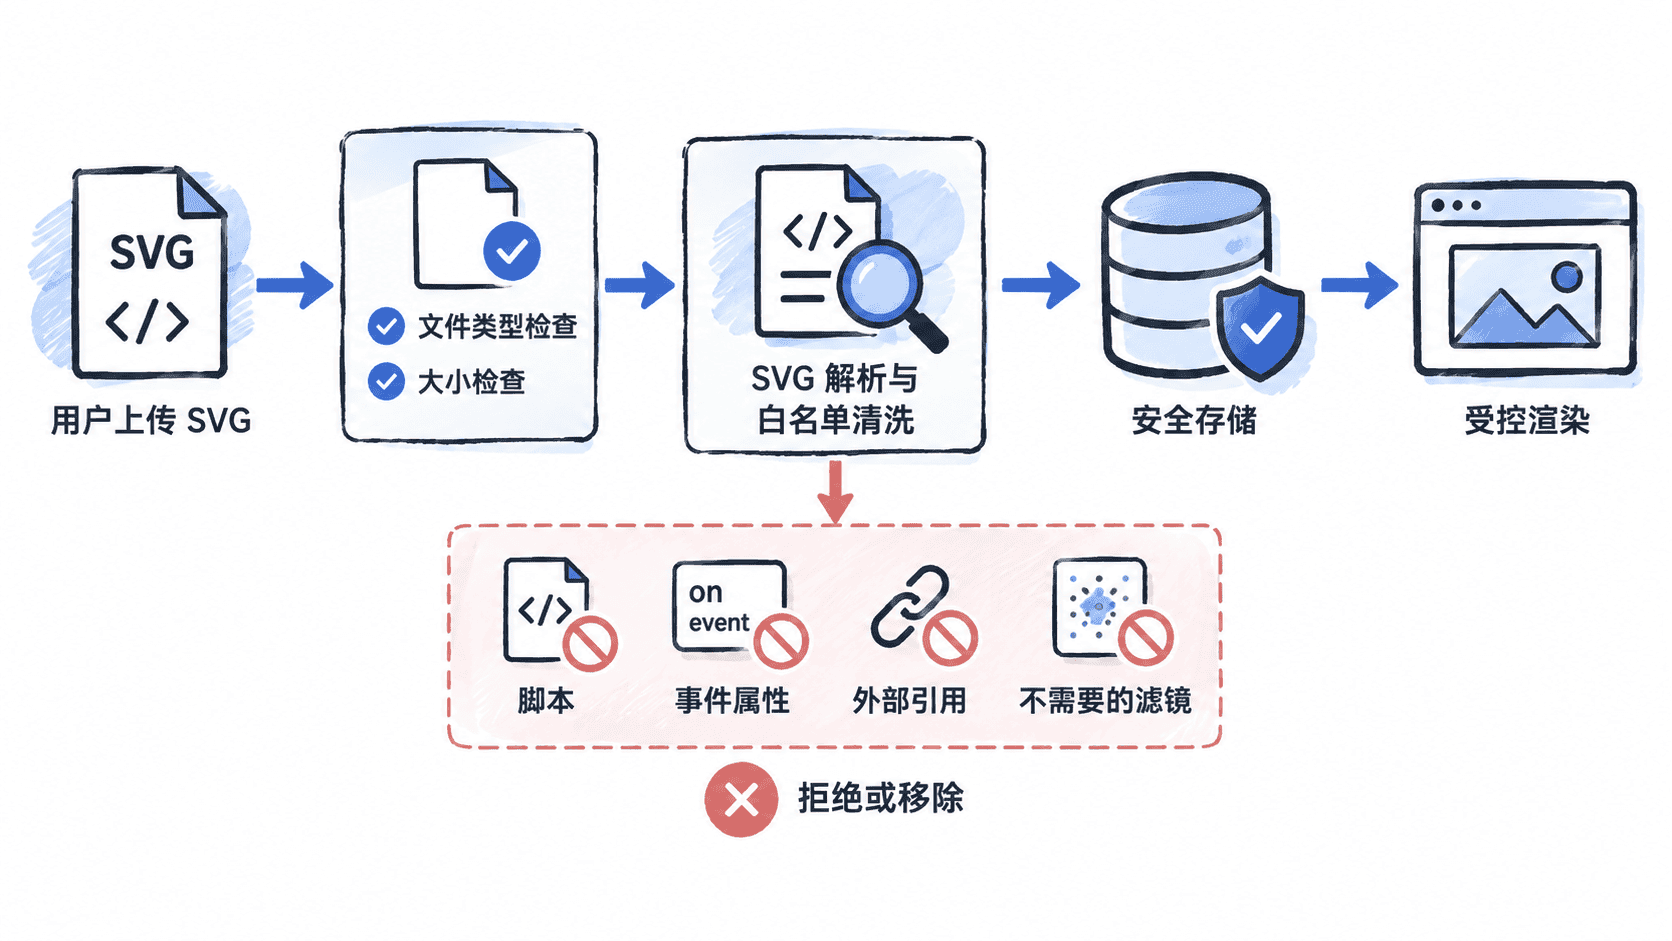
安全与能力要按场景平衡
内部设计团队维护的受信 SVG 可以保留更多能力;面向公众上传则应大幅收紧。不要为了追求 SVG 的灵活性,把脚本执行、跨域资源加载或不可控复杂度一起带入图片分发链路。
按自己的节奏,确认真正理解。