Linux 与服务器运维 / 知识点
SSH 配置与排障手册
手册条目
在不中断现有会话的前提下验证并应用 sshd 配置变更。
安全重载 SSH 配置
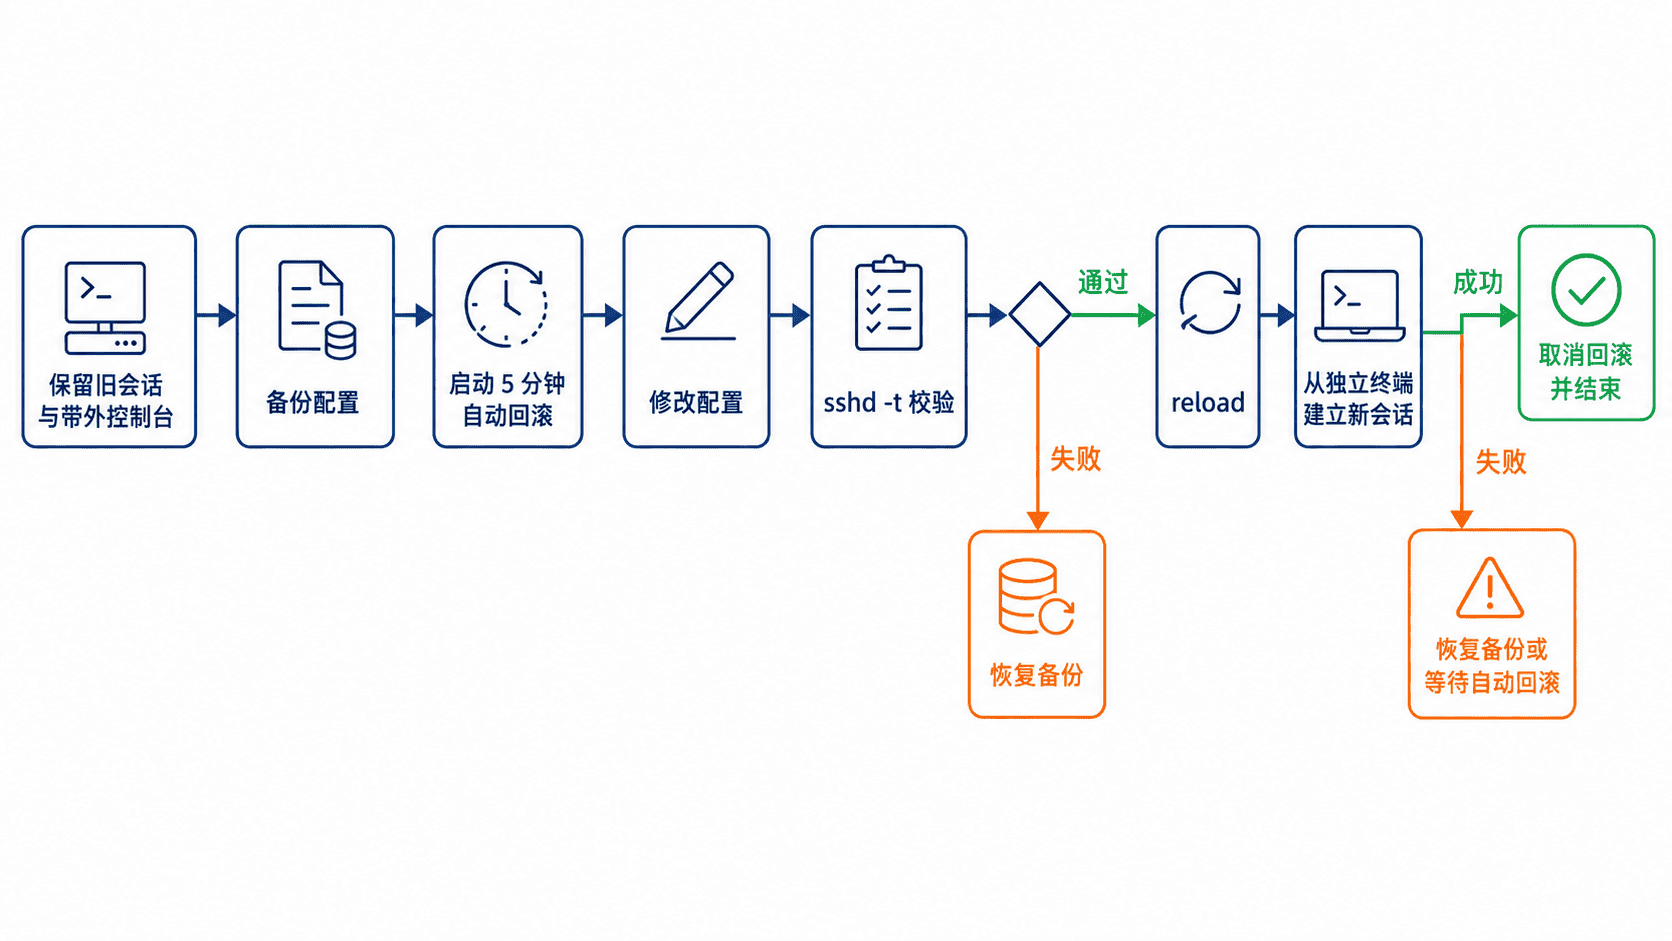
修改 /etc/ssh/sshd_config 或其 Include 文件后,用本流程先校验、再重载、最后从新会话验证。重载只让监听进程重新读取配置,当前排障会话应保持打开,确认新连接成功后再退出。
推荐流程
先备份主配置并执行语法检查。sshd -t 成功时通常没有输出,因此示例额外打印标记;随后按系统实际存在的服务名执行 reload,避免直接 restart。
set -e
sudo cp -a /etc/ssh/sshd_config "/root/sshd_config.bak.$(date +%Y%m%d%H%M%S)"
sudo /usr/sbin/sshd -t
printf 'syntax-ok\n'

if systemctl cat sshd.service >/dev/null 2>&1; then
  sudo systemctl reload sshd
  sudo systemctl is-active sshd
else
  sudo systemctl reload ssh
  sudo systemctl is-active ssh
fi
预期输出:
syntax-ok
active
syntax-ok 表示配置和主机密钥通过基础检查;active 表示服务仍在运行。若 sshd -t 报错,命令链应立即停止处理,不要尝试重载。
检查实际生效配置
只看配置文件容易忽略默认值、重复指令和 Match 条件。使用 sshd -T 查看最终值;涉及条件块时,通过 -C 模拟指定用户、来源地址和来源主机名。
sudo /usr/sbin/sshd -T -C user=deploy,addr=192.0.2.10,host=client.example.com | grep -E '^(port|permitrootlogin|pubkeyauthentication|passwordauthentication) '预期输出:
port <PORT>
permitrootlogin <VALUE>
pubkeyauthentication <yes|no>
passwordauthentication <yes|no>
<PORT> 和 <VALUE> 取决于当前配置,字段顺序也可能不同。重点确认结果是否符合该用户和来源地址,而不是只确认文件中出现过相应指令。
验证新会话
保持原会话不退出,在另一终端按变更后的端口和认证方式重新登录,并执行一个无副作用命令。
ssh -p <PORT> <USER>@<HOST> 'printf "new-session-ok\n"'预期输出:
new-session-ok出现该标记才说明网络、监听端口、认证策略和会话创建均已通过。<PORT>、<USER>、<HOST> 需要替换为实际值。
风险与边界
sshd -t 只检查配置语法和密钥基本状态,不能证明防火墙已放行新端口、账号具备登录权限或外部网络可达。修改 Port、ListenAddress、AllowUsers、AuthenticationMethods 等配置时,必须完成独立新连接测试。
直接执行 restart 的触发条件通常是误把重载当作重启;服务管理器可能终止监听进程甚至现有会话,造成远程失联。安全替代方案是先 sshd -t,再使用发行版支持的 reload,同时保留旧会话和带外控制台。
排障清单
sshd -t报错:按提示的文件和行号修正;若使用Include,同时检查被包含文件。Unit not found:确认服务名是ssh.service还是sshd.service。- 重载成功但新连接失败:不要关闭旧会话,检查防火墙、监听地址、端口和
Match实际结果。 - 日志无明显信息:查看
journalctl -u sshd -n 50 --no-pager,Debian/Ubuntu 常改用单元名ssh。 - 需要回退:恢复最近备份,重新执行
sshd -t,通过后再次重载。